북한, 바이낸스 해킹 64억 달러 세탁 위해 밈코인 직접 발행… 엘립틱 보고서
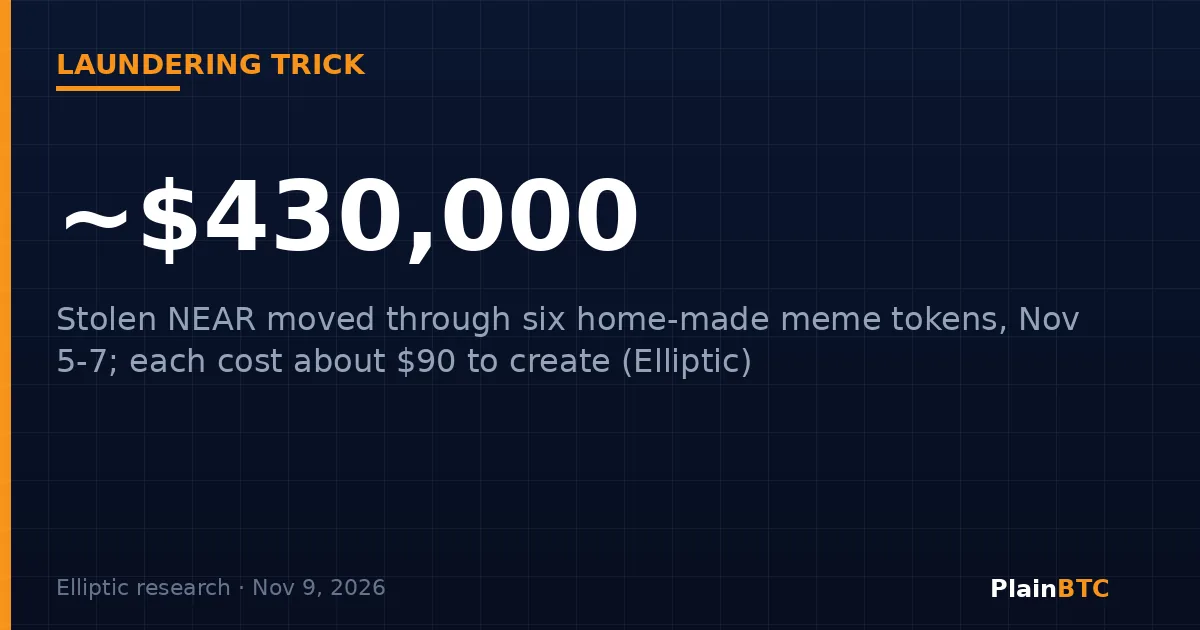
바이낸스에서 도난당한 돈을 세탁하는 이들이 새로운 수법을 찾아냈다. 직접 밈코인을 만드는 것이다. 블록체인 분석업체 엘립틱(Elliptic)은 11월 9일 공개한 보고서에서 북한과 연계된 자금세탁 조직이 11월 5~7일 NEAR 블록체인에 최소 6개의 일회용 토큰을 만들고, 이를 이용해 약 11만 7,000 NEAR, 약 43만 달러어치를 지갑에서 지갑으로 직접 보내지 않고 옮겼다고 밝혔다.
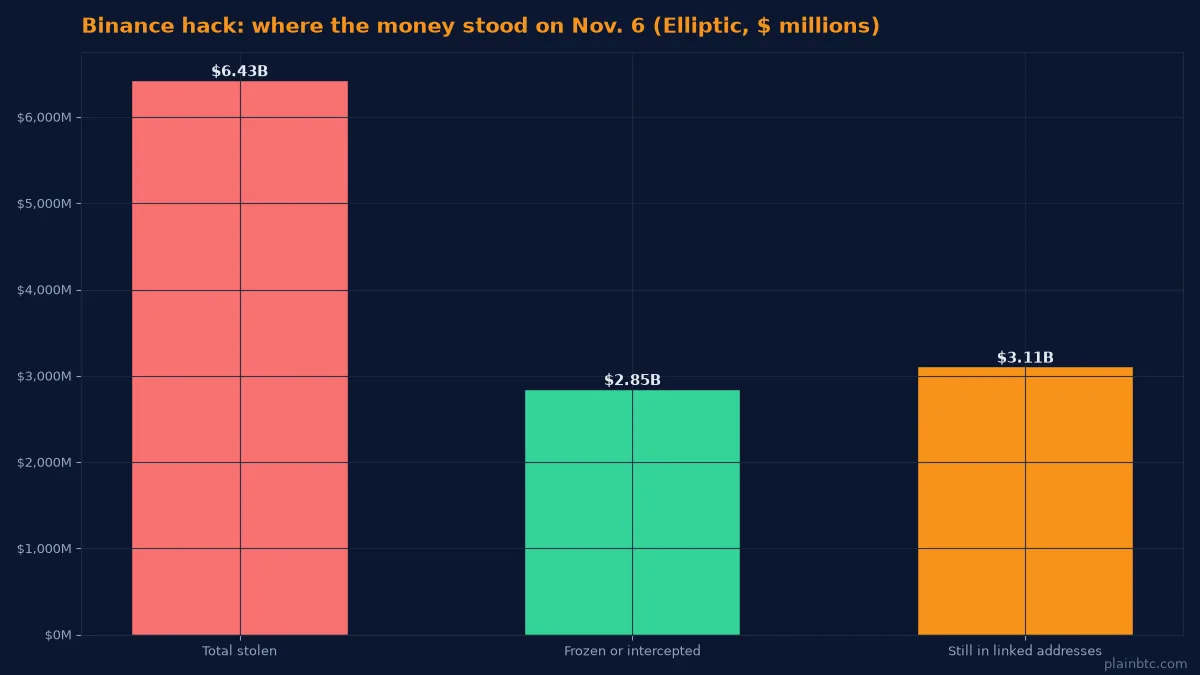
도난 규모에 비하면 아주 작은 금액이다. 바이낸스는 10월 29일 공격자가 자사 지갑 시스템에 접근했을 때 약 63.4억 달러 규모의 자산이 영향을 받았다고 밝혔다. 엘립틱은 총액을 64.3억 달러로 추산하며 기록상 최대 규모의 암호화폐 탈취라고 부른다. 다만 이번 보고서는 자금 세탁 수법이 어떻게 진화하고 있는지, 그리고 조사관들이 왜 흔적이 여전히 온체인에서 보인다고 말하는지를 보여준다.
핵심 요약
- 엘립틱에 따르면 북한 자금세탁 조직은 NEAR에서 밈코인 6개를 만들어 도난 자금 약 43만 달러를 이를 통해 옮겼다.
- 토큰 하나를 만드는 데 약 25 NEAR, 약 90달러가 들었고, 모두 며칠 만에 버려졌다.
- 도난 자산 중 약 28.5억 달러가 동결되거나 차단됐고, 11월 6일 기준 약 31.1억 달러가 여전히 연관 주소에 남아 있었다.
- 서클(Circle)은 법 집행 기관과 협력해 사건과 관련된 약 11억 달러어치 USDC를 동결했다고 밝혔다.
밈코인 수법은 어떻게 작동하나
누구나 새 토큰을 발행할 수 있고, 매일 수천 개가 생겨난다. 엘립틱에 따르면 자금세탁 조직은 이를 네 단계로 활용했다. 공개 발행 도구로 토큰을 만들고, 탈중앙화 거래소의 유동성 풀에서 실제 NEAR와 짝을 지은 뒤, 한 무리의 지갑에서 도난당한 NEAR로 토큰을 사들이고, 다른 무리의 지갑에서 같은 풀에 되팔아 NEAR를 회수했다.
중간에 풀이 끼어 있기 때문에 도난 자금이 매수 지갑에서 회수 지갑으로 직접 이동하는 일은 없다. 대충 보면 회수 지갑은 밈코인을 팔아 수익을 낸 평범한 트레이더처럼 보인다. FUK, OLCCL, MEILI, MMLI, DABI, SINU라는 6개 토큰은 진짜 밈코인 홍수 속에 섞이도록 만화풍 로고까지 달고 있었다.
엘립틱은 세 가지 신호로 이를 가려냈다고 했다. 6개 토큰의 모든 매도를 세탁 네트워크 지갑이 했고, 외부 매수자는 거의 없었으며, 각 풀에 들어간 NEAR와 나온 NEAR의 양이 일치했다. 11월 8일 이후 어떤 토큰도 거래되지 않았고, 그날 오후 4개 토큰의 생성자가 풀에 남은 유동성을 빼냈다.
나머지 돈은 어디에 있나
새로운 수법은 아니다. 엘립틱은 2025년 바이비트(Bybit)에서 도난된 자금을 세탁하는 과정에서 자체 제작 토큰을 처음 확인했으며, 당시 트론에서 최소 2,400만 달러가 이런 방식으로 옮겨졌다고 밝혔다. 바이낸스 사건에서는 트론과 NEAR에서 같은 방법이, 솔라나에서는 유사한 변형이 포착됐다.
더 큰 자금 흐름은 다른 곳에 있다. 더블록(The Block)이 11월 6일 보도한 업데이트에서 엘립틱은 공격자들이 도난 알트코인 약 1억 2,400만 달러어치를 비트코인 약 1,650 BTC로 바꿨으며, 16개 블록체인에 걸쳐 2만 개 이상의 지갑과 약 6만 5,000건의 거래를 사용했다고 밝혔다. 도난 XRP 중 약 5,000만 달러어치가 주로 토르체인(THORChain)을 통해 교환됐고, 약 2억 2,600만 달러어치는 아직 남아 있었다. 엘립틱은 지금까지 현금화된 금액은 아마 "무시할 만한 수준"일 것으로 추정했다.
스테이블코인 발행사들은 빠르게 움직였다. 서클은 11월 5일 블로그 글에서 법 집행 기관과 협력해 사건과 관련된 약 11억 달러어치 USDC를 동결했으며, FBI가 이번 공격을 북한 연계 세력의 소행으로 판단했다고 밝혔다. 서클은 동결은 토큰의 이동을 막을 뿐이며, 소유권은 법원과 당국이 결정한다고 강조했다.
은행과 바이낸스의 대응
여파는 전통 금융으로도 번지고 있다. 더페이퍼스(The Paypers)는 11월 9일 사안을 잘 아는 관계자를 인용해, 미 연방준비제도(Fed)와 통화감독청(OCC)의 감독관들이 은행들에 연락해 공격 이후 시스템에 취약점이나 이상 활동이 있는지 물었다고 보도했다. Fed와 OCC는 논평을 거부했다.
바이낸스 내부에서는 이허(Yi He) 공동 CEO가 토요일, 카이저 응(Kaiser Ng) 최고재무책임자(CFO)가 새로운 사업을 위해 회사를 떠나며 에어월렉스(Airwallex) 재무 부사장 출신 저스틴 옉(Justin Yek)이 후임을 맡는다고 발표했다. 이허는 이 인수인계 계획이 도난 사건 이전부터 6개월 동안 진행돼 왔다고 말했다.
일반 사용자에게 주는 의미
초보자에게 주는 교훈은 북한보다 기본적인 주의에 관한 것이다. 외부 거래자가 거의 없는 갓 만들어진 토큰은 위험 신호이며, 엘립틱 보고서는 코인 차트가 소수의 지갑만으로도 만들어질 수 있음을 상기시킨다. 무엇이든 사기 전에 실제로 누가 그것을 거래하고 있는지 따져볼 필요가 있다.
어떤 거래소도 위험이 없지 않다는 점도 다시 일깨운다. 어디서 살지 고를 때는 거래소의 보안 이력을 확인하고, 강력한 2단계 인증을 켜고, 장기 자산은 직접 관리하는 지갑에 둘지 고민해 보자. 선택지를 비교한다면 Coinbase는 많은 초보자가 처음 이용하는 규제받는 거래소 중 하나이며, 아래 가이드에서 장단점을 설명한다.
앞으로 지켜볼 점
- 엘립틱의 예상대로 공격자들이 OTC 브로커를 통한 현금화를 시도하기 전에 이더를 조금씩 비트코인으로 계속 바꿀지 여부.
- 도난 이후 동결된 USDC 및 기타 토큰에 대한 법적 조치.
- 사건 영향에 관한 미국 은행 규제 당국의 추가 조사 결과.
- 회수된 자금과 출금 재개에 관한 바이낸스의 다음 발표.
암호화폐가 처음이신가요? 수탁형 지갑과 자기 수탁에 관한 설명 글을 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- Elliptic — North Korea is minting meme coins to launder the Binance hack (2026년 11월 9일)
- The Block — Binance hackers swapped stolen tokens for $124M in bitcoin, per Elliptic (2026년 11월 6일)
- Circle — The Binance incident: defense must move at machine speed (2026년 11월 5일)
- The Paypers — US regulators reportedly check bank systems after Binance hack (2026년 11월 9일)
- The Globe and Mail — Binance CFO Kaiser Ng steps down (2026년 11월 7일)
출처 제목은 원문 언어로 표시됩니다.