北朝鮮、Binanceから盗んだ64億ドルの洗浄にミームコインを自作 Elliptic報告
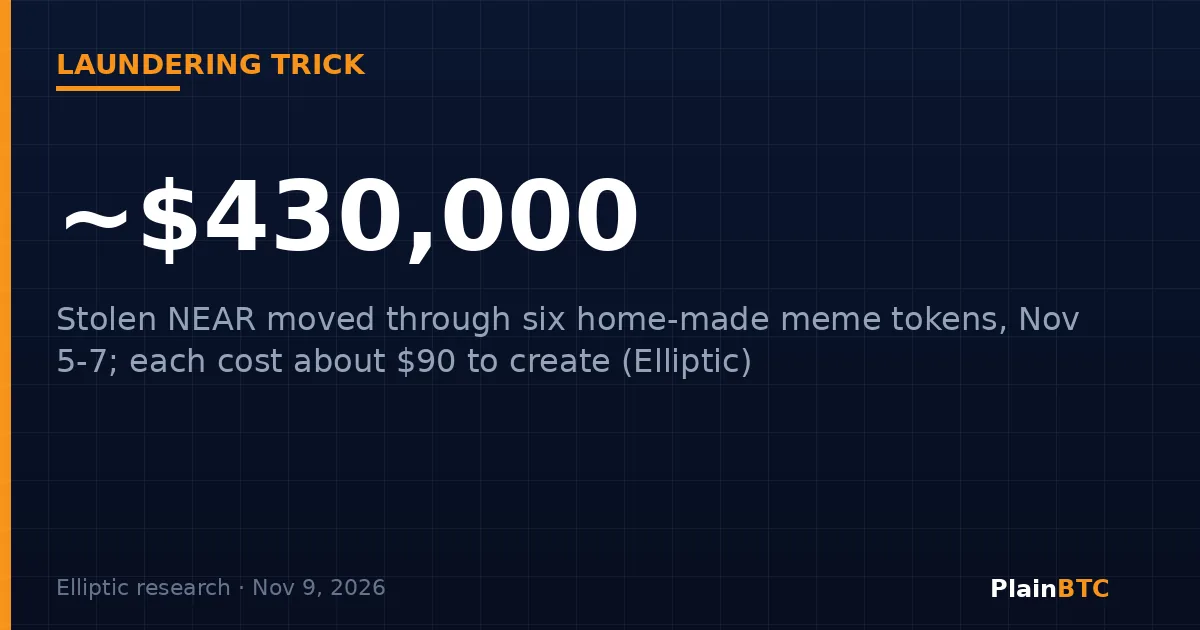
Binanceから盗まれた資金を洗浄している者たちが、新たな手口を見つけた。自前のミームコインを作るというものだ。ブロックチェーン分析会社Ellipticは11月9日公開のレポートで、北朝鮮とつながる資金洗浄役が11月5日から7日にかけてNEARブロックチェーン上に少なくとも6種の使い捨てトークンを作成し、約11万7,000 NEAR(約43万ドル)を、ウォレットからウォレットへ直接送ることなく移動させたと明らかにした。
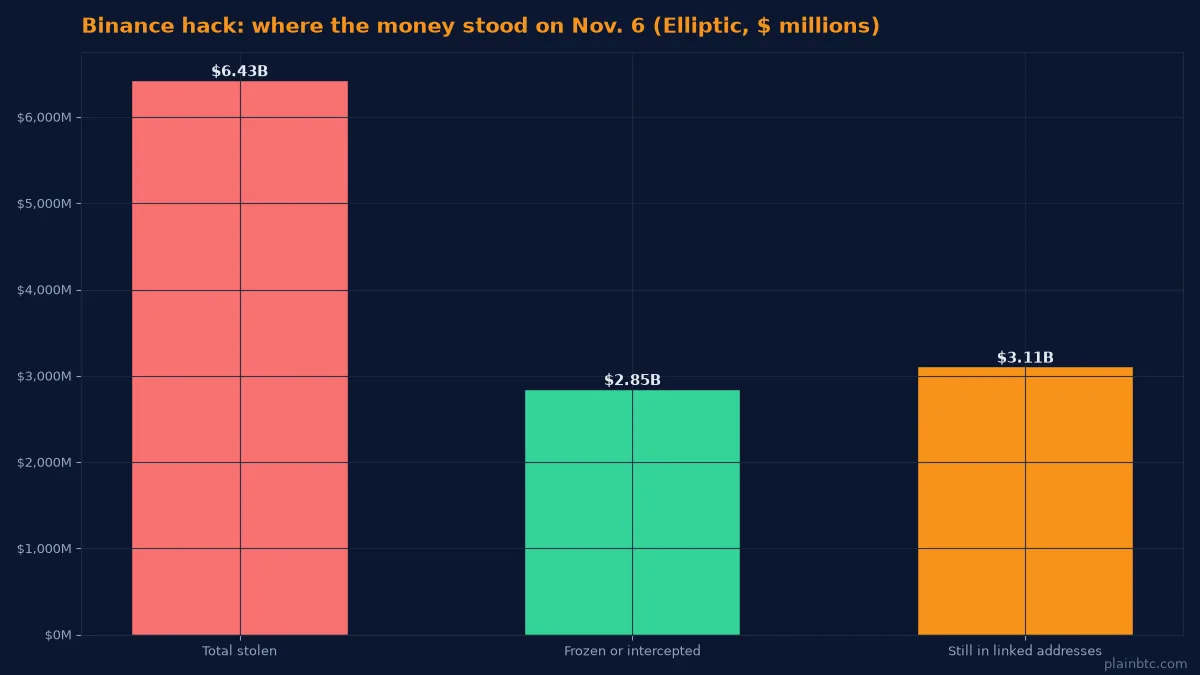
盗難の規模からすれば、ごく小さな金額だ。Binanceによると、攻撃者が10月29日に同社のウォレットシステムに到達した際、約63.4億ドル相当の資産が影響を受けた。Ellipticは総額を64.3億ドルと見積もり、記録上最大の暗号資産窃盗だとしている。ただ今回のレポートは、資金洗浄の手口がどう進化しているか、そして捜査側が「痕跡はなおオンチェーンで見える」と言う理由を示している。
この記事のポイント
- Ellipticによると、北朝鮮の資金洗浄役はNEAR上でミームコインを6種作り、盗難資金約43万ドルをそれらに通した。
- 各トークンの作成費は約25 NEAR(約90ドル)で、いずれも数日で放棄された。
- 盗まれた資産のうち約28.5億ドルが凍結または差し止められ、11月6日時点で約31.1億ドルが関連アドレスに残っていた。
- Circleは、法執行機関と連携し、事件に関連する約11億ドル相当のUSDCを凍結したとしている。
ミームコインの手口の仕組み
新しいトークンは誰でも発行でき、毎日何千も生まれている。Ellipticによれば、資金洗浄役はこれを4つの段階で利用した。公開されたローンチツールでトークンを作り、分散型取引所の流動性プールで本物のNEARとペアにし、あるウォレット群から盗んだNEARでそのトークンを購入、その後別のウォレット群から同じプールに売り戻してNEARを回収した。
間にプールが入るため、盗まれた資金が購入側のウォレットから回収側のウォレットへ直接移ることはない。ざっと見ただけでは、回収側のウォレットはミームコインを売って利益を出した普通のトレーダーに見える。FUK、OLCCL、MEILI、MMLI、DABI、SINUという6種のトークンは、本物のミームコインの洪水に紛れ込むよう、漫画風のロゴまで付けていた。
Ellipticは3つの兆候から見抜いたという。6種すべての売却を洗浄ネットワークのウォレットが行い、外部の買い手はほぼ皆無で、各プールに入ったNEARと出たNEARの量が一致していた。11月8日以降どのトークンも取引されておらず、同日午後には4種の作成者がプールに残った流動性を引き揚げた。
残りの資金はどこにあるのか
手口自体は新しくない。Ellipticは、2025年にBybitから盗まれた資金の洗浄で自作トークンを初めて確認したとしており、その際はTron上で少なくとも2,400万ドルがこの方法で移動した。Binanceの件では、TronとNEARで同じ手法が、Solanaでも近い変種が見つかっている。
より大きな資金の流れは別の場所にある。The Blockが11月6日に伝えた更新情報で、Ellipticは攻撃者が盗んだアルトコイン約1億2,400万ドル分をビットコイン(約1,650 BTC)に交換し、16のブロックチェーンにまたがる2万以上のウォレットと約6万5,000件の取引を使ったと述べた。盗まれたXRPのうち約5,000万ドル分が主にTHORChain経由で交換され、約2億2,600万ドル分がまだ残っていた。Ellipticは、これまでに現金化されたのはおそらく「ごくわずかな額」にとどまると推定している。
ステーブルコイン発行体の動きは速かった。Circleは11月5日のブログ投稿で、法執行機関と連携して事件に関連する約11億ドル相当のUSDCを凍結したと説明し、FBIが攻撃を北朝鮮とつながる勢力によるものと断定していると述べた。Circleは、凍結はトークンの移動を止めるだけで、所有者を決めるのは裁判所と当局だと強調した。
銀行とBinanceの反応
影響は伝統的な金融にも及んでいる。The Paypersは11月9日、事情に詳しい関係者の話として、米連邦準備制度理事会(FRB)と通貨監督庁(OCC)の監督官が銀行に連絡し、攻撃後にシステムの脆弱性や異常な動きがないかを尋ねたと報じた。FRBとOCCはコメントを控えた。
Binance社内では、共同CEOのイー・ハー(Yi He)氏が土曜日、最高財務責任者(CFO)のカイザー・ン(Kaiser Ng)氏が新たな事業に取り組むため退任し、Airwallexで財務担当副社長を務めたジャスティン・イェック(Justin Yek)氏が後任になると発表した。イー・ハー氏は、移行計画は盗難の前から半年間進められていたと述べた。
一般ユーザーにとっての意味
初心者にとっての教訓は、北朝鮮というより基本的な用心だ。外部のトレーダーがほとんどいない生まれたばかりのトークンは危険信号であり、Ellipticのレポートは、コインのチャートが一握りのウォレットで作り出せることを改めて示している。何かを買う前に、ほかに誰が本当に取引しているのかを確かめる価値がある。
どの取引所もリスクゼロではないことも思い出させる。購入先を選ぶときは、取引所のセキュリティ実績を確認し、強力な二段階認証を有効にし、長期の資産は自分で管理するウォレットに置くべきかどうかも考えよう。選択肢を比べるなら、Coinbaseは多くの初心者が最初に使う規制下の取引所の一つで、下のガイドで長所と短所を解説している。
今後の注目点
- Ellipticの予想どおり、攻撃者がOTCブローカーでの現金化を試みる前に、イーサを少しずつビットコインに替え続けるかどうか。
- 盗難後に凍結されたUSDCやその他のトークンをめぐる司法手続き。
- 事件の影響に関する米銀行規制当局のさらなる調査結果。
- 回収資金と出金再開についてのBinanceの次の発表。
暗号資産は初めて?カストディアルウォレットとセルフカストディの解説記事をどうぞ。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- Elliptic — North Korea is minting meme coins to launder the Binance hack (2026年11月9日)
- The Block — Binance hackers swapped stolen tokens for $124M in bitcoin, per Elliptic (2026年11月6日)
- Circle — The Binance incident: defense must move at machine speed (2026年11月5日)
- The Paypers — US regulators reportedly check bank systems after Binance hack (2026年11月9日)
- The Globe and Mail — Binance CFO Kaiser Ng steps down (2026年11月7日)
出典のタイトルは原文の言語のまま表示しています。