Lighter、流出した取引用キーで攻撃者に1040万ドルを奪われ出金を一時停止
暗号資産先物の分散型取引所Lighterは月曜日の朝、攻撃者がトレーダー1人の流出したAPIキーを使い、ステーブルコインUSDCで約1040万ドルをプラットフォームから持ち出したことを受け、すべての出金を停止したとCoinDeskが報じた。Lighterは、自社のソフトウェアやスマートコントラクトはハッキングされていないとしている。
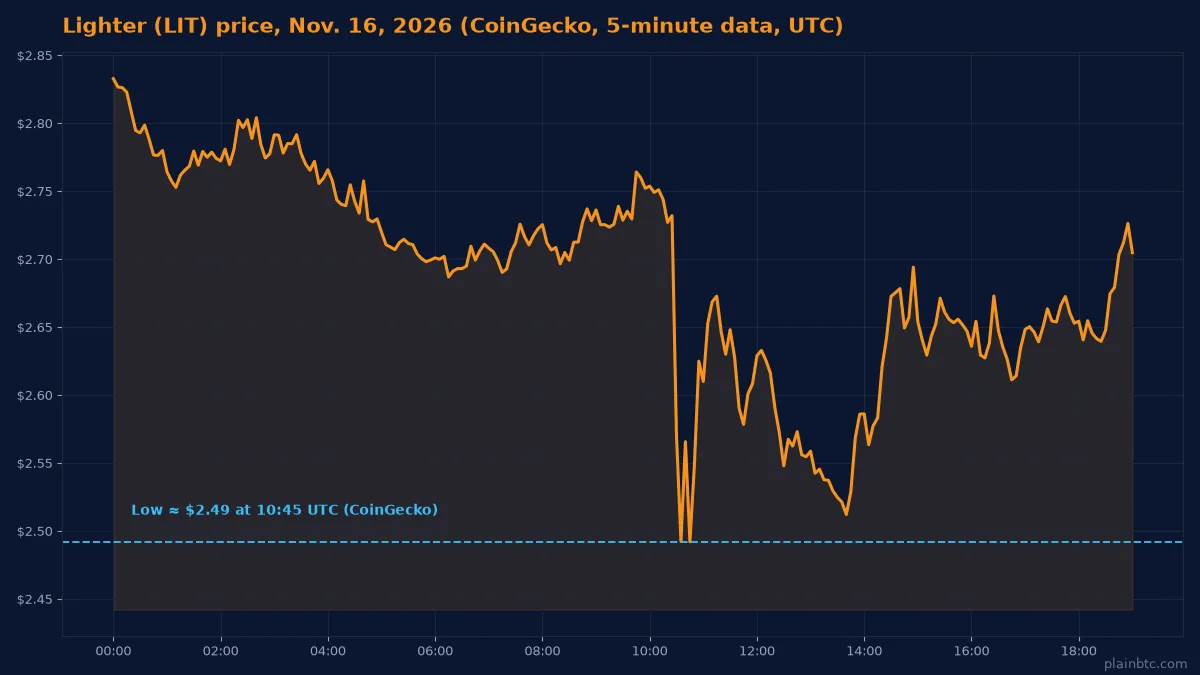
昼ごろまでに同取引所は、被害を受けたトレーダーのために約500万ドルを回収し、入出金を再開したと発表した。CoinDeskによると、同社のLITトークンはこのニュースで10%超下落して2.48ドルを割り込み、その後約2.62ドルまで戻した。
この記事のポイント
- 11月16日(月)、攻撃者がトレーダー1人の流出したAPIキーを使い、Lighterから約1039万USDCを引き出した。
- Lighterは約7時間にわたり出金と新規プールの作成を停止した。プロトコルとスマートコントラクトに影響はなかったとしている。
- キーが漏れたのは、トレーダー自身の署名コードが使い捨ての数値を使い回していたためで、よく知られた暗号の誤りだ。
- トレーダーには約500万ドルが返還され、出金は米中部時間の午後0時21分ごろに再開した。
何が起きたのか
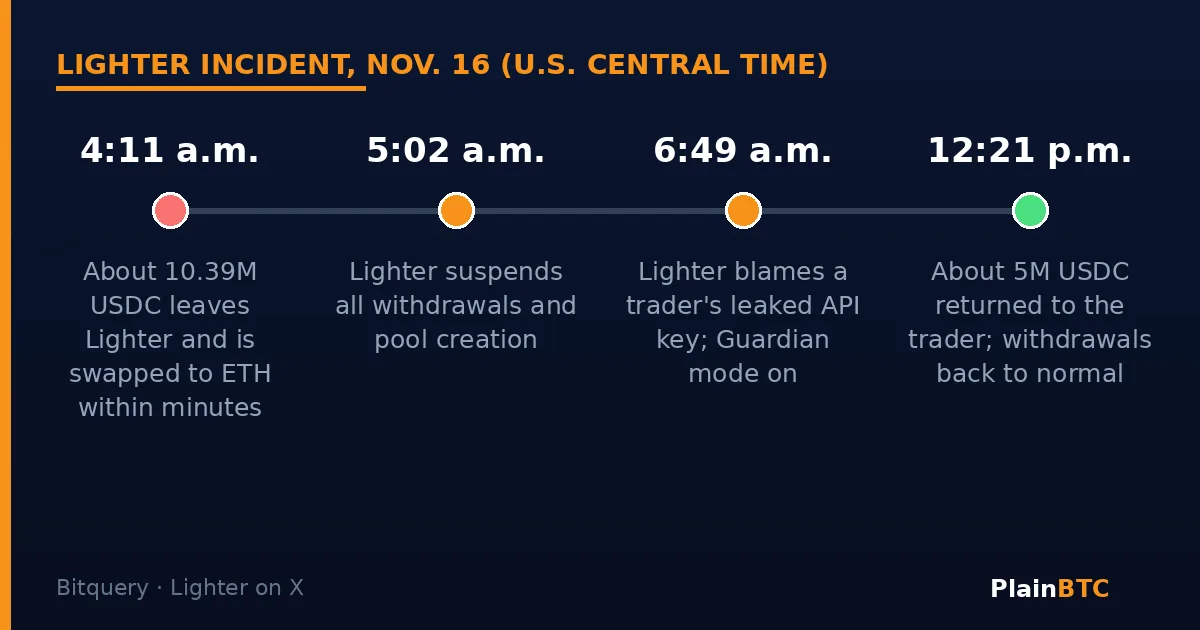
APIキーとはパスワードのようなコードで、持ち主がクリックしなくても取引ボットが口座から注文を出せるようにするものだ。ブロックチェーンデータ企業Bitqueryによると、月曜日の米中部時間午前4時11分ごろ、約10,393,057 USDCがLighterのイーサリアム上のコントラクトから流出した。受け取ったウォレットは約4分でこの資金をイーサに交換した。
それから1時間もたたないうちに、LighterはXで「単一の侵害された外部当事者が関与しているとみられるセキュリティインシデント」を調査中だと投稿し、すべての出金とプール作成を停止した。中部時間の午前6時49分ごろの続報では、原因は「特定のトレーダーの口座のAPIキーの流出」だとし、攻撃者のものとみられるウォレットを公表した。
Cointelegraphによると、分析企業Bubblemapsも同じウォレットを追跡した。Bitqueryの調べでは、その後1,920 ETH(約350万ドル)が160 ETHずつ12個の新しいウォレットを経由して取引所Hyperliquidに送られ、それぞれがプライバシー通貨モネロにちなんだXMR1というトークンを購入した。Bitqueryが最後に確認した時点で、さらに3,845 ETHがメインのウォレットに残っていた。
一部の研究者は、マーケットメイカー2社の口座で合計約1550万ドルの損失の可能性があるとみている。Lighterはこの大きい数字を認めていない。
キーはどう漏れたのか
Lighterは月曜日の昼ごろに公開した詳しい説明で、被害を受けた口座は同社の公式ソフトウェアキット(SDK)を使っていなかったと述べた。それらの独自の署名コードは、デジタル署名のたびに異なる値でなければならない使い捨ての乱数「ノンス」を使い回していた。署名は公開されているため、同じノンスで作られた2つの署名があれば誰でも秘密鍵を計算できる。Lighterは、同じ弱点がビットコインやイーサリアムの署名にも当てはまると指摘した。
攻撃者はこのキーを使って被害者の口座から公開プールを作り、別の口座でプールの持ち分を購入し、被害者の資金をプールに移したうえで持ち分を換金した。この異常な動きによりLighterの緊急モード「Guardian」が作動して出金が止まり、同社のセキュリティ評議会がトレーダーに約500万USDCを返還できた。
これから何が変わるか
Lighterは、公開プールへの資金移動にウォレットの署名を必須とし、APIキーの署名を非公開にしたと説明した。今後は、キーが指定したサーバーからしか使えないようにするIP許可リストや、キーごとの上限と権限の設定を追加する予定だ。自分のコードに不安がある人には、すべてのAPIキーを作り直し、公式キットに切り替えるよう呼びかけた。
中部時間の午後0時21分ごろ、Lighterは入出金が「通常に戻った」とし、保留中の出金を処理していると発表した。トレーダーの残りの損失を補償するかどうかは明らかにしていない。
初心者にとっての意味
初心者の多くはAPIキーを作ることはないが、今回の件は、暗号資産の口座の安全性はキーの安全性で決まることを示している。取引ボットや税金計算アプリを取引所につなぐ場合は、キーの権限を必要最小限にし、他人と共有するコードには決して貼り付けず、使わなくなったキーは削除しよう。多くの初心者は、自分でコードを動かすのではなくアプリで売買できるCoinbaseのような大手の規制下の取引所から始めることを選んでいる。これは投資助言ではない。
今後の注目点
- Lighterがさらに資金を回収するか、トレーダーの残りの損失を補償するか。
- 予告されたIP許可リストとキーごとの上限がいつ導入されるか。
- 1550万ドルというより大きな損失見積もりが確認されるか。
コインをどこに保管すべきか迷っている方は、暗号資産ウォレットとは:カストディアル型と自己管理型をお読みください。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- CoinDesk: Lighter pauses withdrawals after a leaked API key leads to $10.4 million theft (2026年11月16日)
- Cointelegraph: Lighter DEX pauses withdrawals following reported $10M exploit (2026年11月16日)
- Bitquery: Lighter incident, $10.4M withdrawn, leaving 160 ETH at a time (2026年11月16日)
- Lighter on X: Signing Safely on Lighter, lessons from November 16 (2026年11月16日)
- Lighter on X: deposits and withdrawals back to normal (2026年11月16日)
- CoinGecko: Lighter (LIT) hourly price data (2026年11月16日)
出典のタイトルは原文の言語のまま表示しています。