インドの取引所Unocoin、ハッカーが古い紙のバックアップ鍵を使い約20万ドル相当の暗号資産を流出させたと発表
インドの暗号資産取引所Unocoinは11月14日(土)、攻撃者が同社のホットウォレット3つから約20万ドル相当の暗号資産を持ち出したと発表した。ホットウォレットとは、日々の出金に使うインターネットにつながったウォレットのことだ。同社はインシデントの最新報告で、犯人が約8年前に生成し、紙に印刷して物理的な保管場所に置いていたバックアップ鍵を使ったと説明した。
2013年からインドの顧客にサービスを提供してきたUnocoinは、11月9日に全サービスを停止し、まだ再開していない。損失は自己資金で補填し、顧客の暗号資産残高は減らさないとしている。
この記事のポイント
- Unocoinは、20を超える運用ウォレットのうち3つから約20万ドルが失われたと推計。顧客から預かる暗号資産の1%未満にあたる。
- 送金はUnocoinが管理する2つの鍵(ユーザー鍵とバックアップ鍵)で署名されていたため、ウォレット事業者BitGo側の凍結では防げなかった。
- BitGoは自社の鍵は一度も使われていないとし、UnocoinもBitGoのシステムは侵害されていないと説明している。
- Unocoinによると、顧客のメールアドレス、住所、暗号化されたパスワード、KYC関連情報、残高が漏えいした可能性がある。
経緯を順に追う
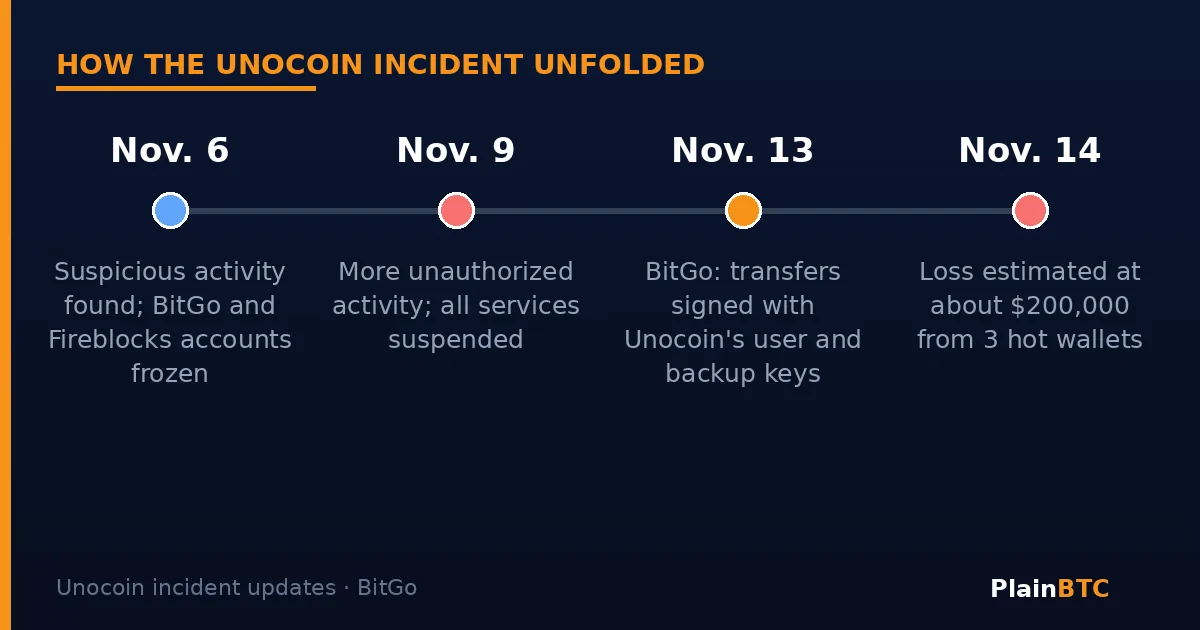
Unocoinによると、最初に不審な動きに気づいたのは11月6日(金)だった。同日中にウォレット事業者のFireblocksとBitGoに法人口座の凍結を依頼し、両社とも凍結を確認した。11月9日にさらに不正な動きが見つかったため、予防措置として全サービスを停止した。同社によれば、その時点では資金の流出は確認されていなかった。
状況が変わったのは11月12日だ。UnocoinはBitGoのウォレット構成内にあるイーサリアムのアドレスから送金が出ていることを見つけた。BitGoは調査を行い、11月13日に独自の説明を公表した。イーサリアム上のERC-20トークン、XRP Ledger上のXRP、Hedera上のHBAR、EOSの送金が確認されたという。
凍結で止められなかった理由
被害を受けたウォレットは2-of-3のマルチシグ方式だった。3つの別々の鍵があり、そのうちどれか2つがそろえば送金を承認できる仕組みだ。今回はUnocoinが「ユーザー鍵」と「バックアップ鍵」の2つを持ち、BitGoが3つ目を持っていた。
通常の出金はBitGoのプラットフォームを通り、BitGoが内容を確認して署名を加える。バックアップ鍵は、BitGoが使えなくなった場合でも顧客が資金にアクセスできるようにするためのものだ。BitGoによると、調査した送金はUnocoinのユーザー鍵とバックアップ鍵で署名され、BitGoのプラットフォームを通さずに直接ブロックチェーンに送られていた。BitGoの鍵は一度も使われていない。
凍結で止められるのはBitGoによる署名だけだ。BitGoは「凍結はブロックチェーンのレベルで資金をロックするものではない」と書いている。残る2つの鍵を持つ者なら、2つの署名という条件を満たせてしまう。BitGoは、残りの資金を新たに生成した鍵の新しいウォレットに移すようUnocoinに助言したという。
Unocoinは、紙のバックアップ鍵がどのように漏れたのかをまだ調べている。印刷された鍵を復号するためのパスフレーズは侵害されたシステム内にあったが、それだけでは「謎が完全には解けない」としている。業界の関係先を通じて、盗まれた資金の一部はすでに凍結できたという。CryptoSlateは、鍵がどう入手されたのか、サービスがいつ再開するのかは依然として不明だと指摘した。BitGoはcrypto.newsが引用した声明で、ほかの顧客に影響はないと述べた。
顧客データ漏えいの可能性
Unocoinは、自社システムの大部分を侵害された可能性があるものとして扱っているという。漏えいした可能性がある情報には、登録メールアドレス、住所、暗号化されたアカウントのパスワード、KYC関連情報、口座残高が含まれる。現時点では、顧客のKYC書類にアクセスされた証拠は見つかっていないとしている。同社は、個人情報を悪用した標的型フィッシングに注意するよう呼びかけ、パスワード、ワンタイムコード、秘密鍵、リカバリーフレーズを求めることは決してないと強調した。
初心者にとっての意味
同じルールは自分のウォレットにも当てはまる。十分な数の鍵を持つ者がコインを支配する、ということだ。暗号資産を自分で管理するなら、リカバリーフレーズはオフラインで、日常的に使う端末から離して保管し、ウェブサイトに入力したり他人に教えたりしてはいけない。取引所に預けるなら、強力で使い回さないパスワードと、アプリやハードウェアキーによる2段階認証を使おう。Coinbaseのような米国の規制下にある取引所はこうしたセキュリティ設定を提供している。登録前に最新の条件と保護の内容を確認しよう。リスクのないプラットフォームは存在しない。これは投資助言ではない。
今後の注目点
- バックアップ鍵がどう漏れたのかについてのUnocoinの調査結果。
- Unocoinが入金、出金、取引をいつ再開するか。
- 盗まれた資金がさらに凍結・回収されるかどうか。
- 漏えいした顧客情報を使ったフィッシングの試み。
自分のコインの鍵を誰が持っているか分からない方は、カストディ型とセルフカストディ型の暗号資産ウォレットのガイドをどうぞ。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- Unocoin: Security Incident Update (Nov. 12, 13 and 14, 2026) (2026年11月14日)
- BitGo: Unocoin Security Incident: What Happened and Why Wallet Controls Matter (2026年11月13日)
- CryptoSlate: Unocoin halts all services after hackers bypass BitGo freeze (2026年11月14日)
- crypto.news: BitGo denies breach as Unocoin transfers used client-held keys (2026年11月13日)
出典のタイトルは原文の言語のまま表示しています。