Trezor、配送パートナーの情報流出でハードウェアウォレット注文約27,000件のデータが流出したと発表
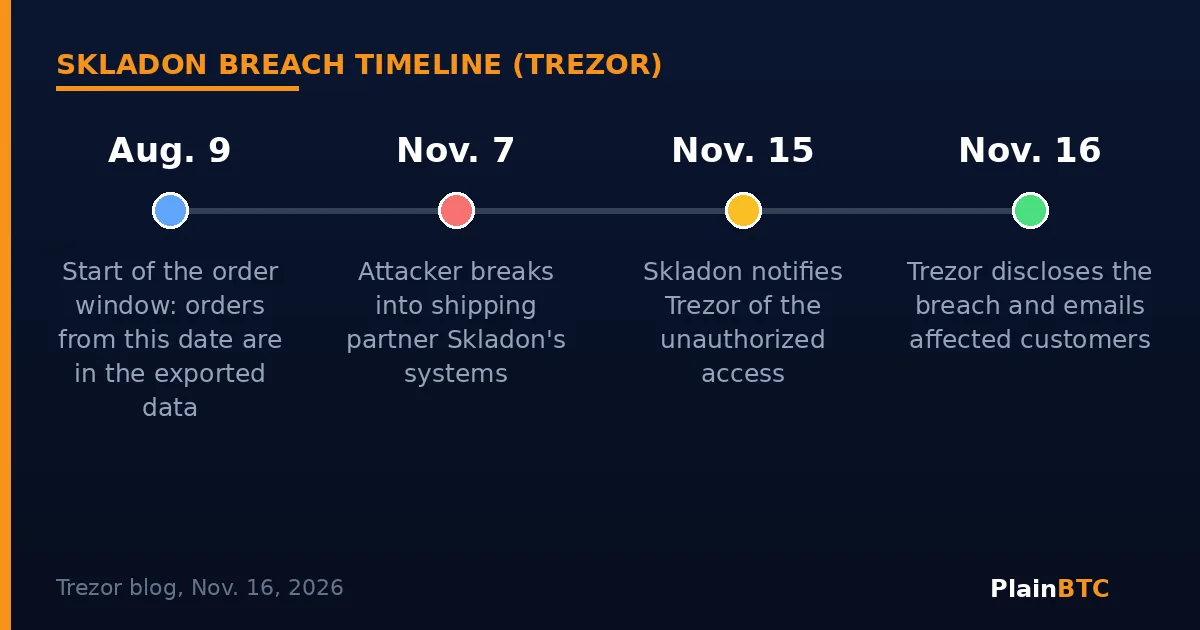
最もよく知られたハードウェアウォレット(暗号資産の鍵をオフラインで保管する小型デバイス)メーカーの一つであるTrezorは、11月16日(月)、配送パートナーの一社がハッキングされたと発表しました。同社は、2026年8月9日から11月7日までに行われた約27,000件の注文のデータを攻撃者が持ち出したとみています。Trezorのブログ投稿で明らかにしました。
このパートナーはSkladonという物流会社で、11月15日にTrezorへ不正アクセスを通知しました。侵入そのものは11月7日に起きていました。Trezorは、自社のシステムは侵害されておらず、デバイスも安全だとしています。
この記事のポイント
- 11月7日、Trezorの配送パートナーSkladonに攻撃者が侵入しました。Trezorは、8月9日から11月7日までの約27,000件の注文データが持ち出されたとみています。
- データには氏名、電話番号、メールアドレスと配送先住所に加え、各顧客の購入製品と支払額が含まれます。
- ウォレットのバックアップ、PIN、パスフレーズは含まれていません。Trezorによると、一部の顧客はすでに詐欺電話を受けています。
- Trezorは注文データの保存期間を90日から45日に短縮し、欧州18カ国で匿名受け取りを始めました。
流出した情報
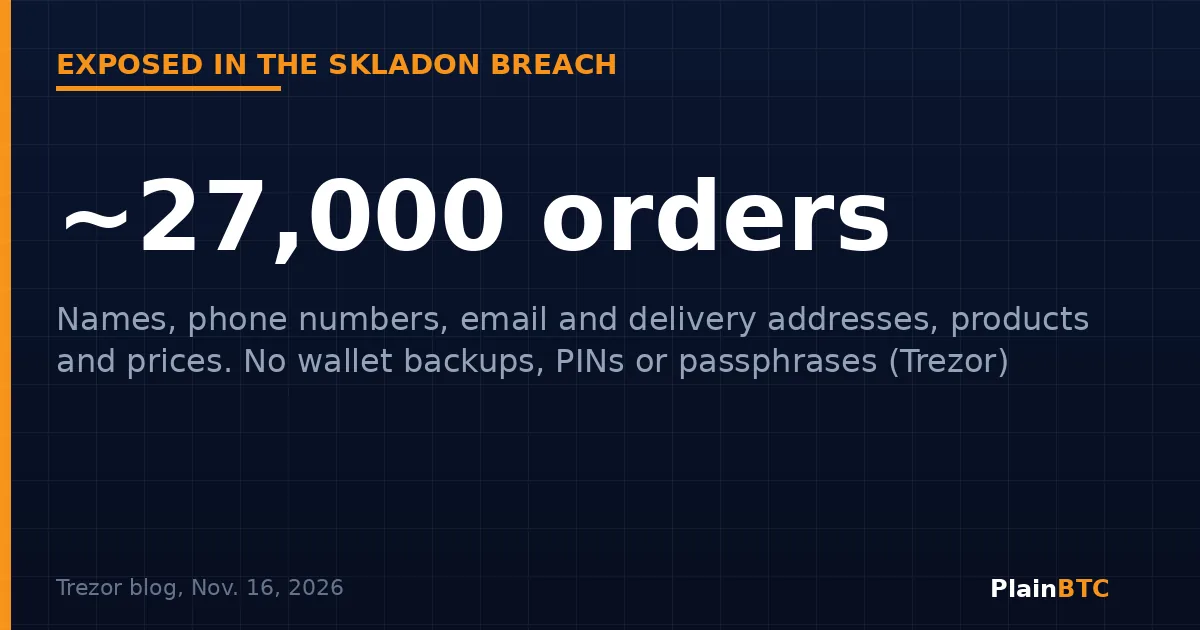
Trezorによると、盗まれた記録には各顧客の氏名、電話番号、配送先住所、メールアドレス、注文日、購入製品とその価格が含まれます。同社は連絡が取れる影響顧客全員にメールを送りました。8月9日から14日に注文した少数の顧客も影響を受けた可能性がありますが、Trezorが90日の保存ルールに基づいてすでにデータを匿名化していたため、メールで連絡できません。Trezorはブログと X への投稿で知らせているとしています。
最も重要なのは、攻撃者が手に入れなかったものです。同社は「ウォレットのバックアップ、PIN、パスフレーズは含まれていません。TrezorもSkladonもそれらを保有することは一切ありません」と書いています。ウォレットのバックアップとは、どのデバイスでもウォレットを復元できるリカバリーワードの一覧です。その言葉をほかの誰も知らない限り、住所が流出しただけで暗号資産が動かされることはありません。
Trezorによると、Skladonは多くの国にTrezorの注文品を配送しています。Decryptは、Trezorの説明として、Skladonは米国には配送していないため、今回の件で米国の購入者は影響を受けていないと報じました。
住所の流出でもリスクがある理由
危険なのは、犯罪者がこのデータで何ができるかです。氏名、自宅住所、そして暗号資産ウォレットを買ったという証拠がそろえば、本物らしい詐欺を仕立てるのは簡単です。Trezorは、詐欺師が電話、SMS、メール、さらには紙の手紙で、機種や支払額といった本物の注文情報を持ち出してくる可能性があると警告しました。同社によると、すでに詐欺電話を受けたという報告もあります。また、影響を受けた顧客に対し、身体的な安全へのリスクにも注意し、脅迫めいたものを受け取った場合はまず地元の警察に相談するよう呼びかけています。
今回が初めてではありません。The Blockは、8月以降でTrezorの配送パートナーからの流出は2件目だと指摘しました。Decryptは、3カ月余りで外部委託先の事故が3件あったと数えています。8月の物流会社ShipMonkへの侵入(追加調査で影響は80,689人に拡大)、9月のメール配信会社Brevoへの侵入(347,149件のメールアドレスが持ち出された)、そして今回のSkladonです。
Trezorは「パートナーが関わる事故で顧客の連絡先や住所が流出したのは今回が初めてではないことを承知しています」と書き、パートナーとの関係や、パートナーに求めるセキュリティ要件を見直しているとしています。
Trezorの対策
Trezorによると、欧州18カ国の顧客は匿名受け取りを選べるようになりました。宅配ロッカーや受け取り拠点で注文品を受け取ることで、氏名や自宅住所が同社に届くことはありません。米国でもできるだけ早く導入できるよう取り組んでいるとしています。また、注文データの保存期間を90日から45日に短縮し、さらに短くすることを目指しています。同社は所管のデータ保護当局に報告しており、調査は続いています。
初心者にとっての意味
どのメーカーのハードウェアウォレットを使っていても、基本ルールは変わりません。リカバリーワードは誰にも書いて渡したり口頭で伝えたりせず、デバイス本体以外のどこにも入力しないことです。Trezorは、自社から電話をかけたり、ウォレットのバックアップを求めたりすることは決してないとしています。注文に関する予期しない電話、SMS、メール、手紙は、購入した製品名が書かれていても疑ってかかりましょう。そうしたメッセージ内のリンク、QRコード、電話番号は使わないこと。企業の公式サイトには自分でアクセスしてください。
暗号資産を持っていることを誰に知られているかに気をつけるのも有効です。保管方法をまだ決めていないなら、まずCoinbaseのような大手取引所で始め、後からハードウェアウォレットに移る人もいます。どちらの方法にもリスクがあるので、まずそれぞれの長所と短所を理解しましょう。これは投資助言ではありません。
今後の注目点
- TrezorまたはSkladonが、攻撃者がどうやってSkladonのシステムに侵入したかを説明するか。
- Trezor購入者を狙った詐欺電話や手紙が、これまでの報告以上に広がるか。
- 匿名受け取りがいつ米国の顧客に提供されるか。
どのタイプのウォレットが自分に合うか迷っていますか?暗号資産ウォレットとは:カストディ型とセルフカストディの違いをお読みください。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- Trezor: Data breach at Trezor shipping partner, Skladon (2026年11月16日)
- Decrypt: Bitcoin wallet maker Trezor says customer data was exposed again (2026年11月16日)
- The Block: Trezor hit by another shipping partner data leak, affecting 27,000 Skladon orders (2026年11月16日)
出典のタイトルは原文の言語のまま表示しています。