ハッカーがOptimizelyを悪用、Ledgerを含む178の大手サイトに暗号資産を盗むコードを仕込む
月曜日のほぼ一日中、世界有数の大手ウェブサイトの訪問者に、暗号資産を盗むために作られた隠しコードが配信されていました。攻撃者は、企業がウェブページの異なるバージョンを試すために使うサービスOptimizelyのアカウント登録手続きにある欠陥を悪用し、顧客のプロジェクトに悪意あるコードを紛れ込ませたとCoinDeskが報じました。セキュリティ企業Report URIは、Zoom、BBC、CNN、Salesforce、HSBC、IKEA、ハードウェアウォレットメーカーのLedgerなど178組織のサイトでこのコードを確認しました。
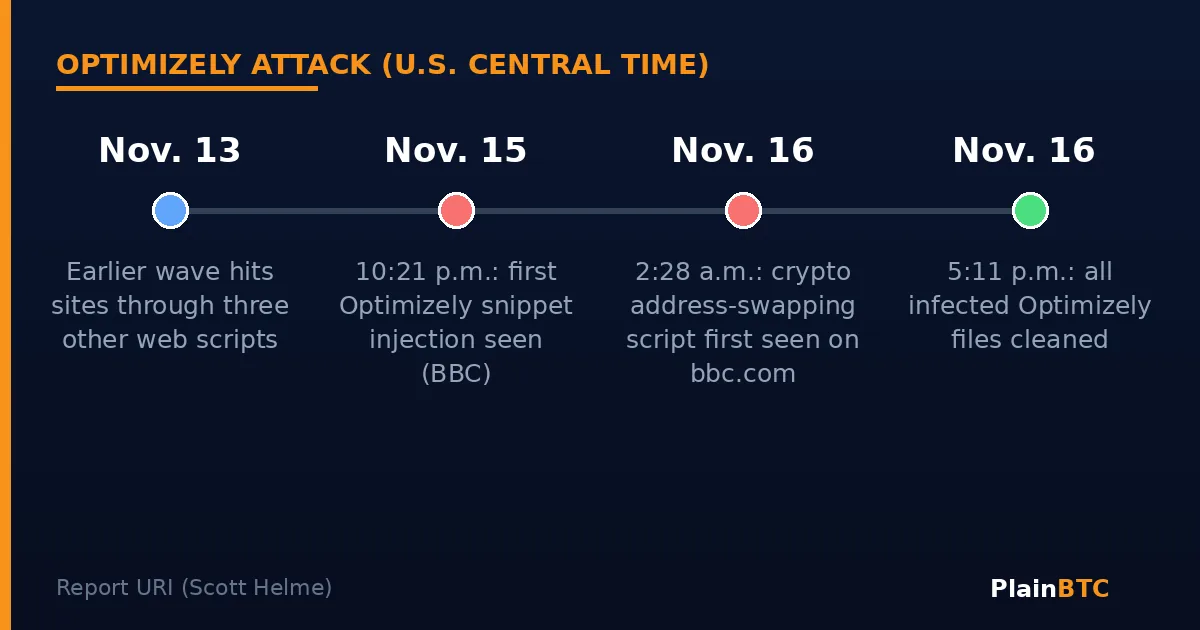
Optimizelyは欠陥を修正し、仕込まれたコードを削除したと説明しています。Report URIによると、感染していたOptimizelyのファイルは月曜日の米中部時間午後5時11分までにすべて除去されました。
この記事のポイント
- Report URIによると、11月16日、Optimizelyのウェブテストツールを通じて178組織のサイトの訪問者に悪意あるコードが配信されました。
- コードは、コピーした文字列も含めて暗号資産のウォレットアドレスを攻撃者のものにすり替え、カード番号、クッキー、画面のスクリーンショットも盗もうとしました。
- 攻撃に関係するウォレットには、月曜日の午後までに約7,040ドル相当の暗号資産が送られ、その大半はビットコインでした。
- Optimizelyは欠陥を修正したとしており、Report URIは月曜日の米中部時間午後5時11分までに感染ファイルがすべて除去されたことを確認しました。
攻撃の仕組み
Optimizelyの顧客は、スニペットと呼ばれる同社の小さなJavaScriptコードを自社サイトに組み込みます。訪問者のブラウザはこれを自動的に読み込んで実行します。スニペットには、顧客が独自のコードを追加できる任意の欄があります。攻撃者は多くの顧客プロジェクトでこの欄にコードを書き込んだと、Report URIのスコット・ヘルム氏が書いています。ファイルは引き続きOptimizely自身のサーバーから配信されていたため、各サイトはそれを信頼できるものとして扱いました。
同社はBleepingComputerに対し「本日、Optimizelyは、権限のない第三者がExperimentationのアカウント登録手続きの脆弱性を悪用したセキュリティインシデントを確認しました」と説明しました。さらに、有効なセッションを終了させ、アクセストークンを無効にし、影響を受けたすべての顧客に通知したとしています。
Report URIは1,611個のOptimizelyスニペットを調べ、178組織に属する188個が感染していることを確認しました。実際の数はさらに多い可能性が高いとしています。同社が確認した最初の改ざんは、11月15日日曜日の米中部時間午後10時21分でした。
コードがしていたこと
主な狙いは暗号資産でした。スクリプトはページ内でBitcoin、Ethereum、Solana、Tron、Litecoin、Dogecoinなどのネットワークのウォレットアドレスを探し、ページ上だけでなく、訪問者がクリップボードにコピーした内容の中でも攻撃者のアドレスに置き換えていました。入金用アドレスをコピーしてウォレットアプリに貼り付けた人は、お金を攻撃者に直接送ってしまうおそれがありました。
Report URIによると、コードは支払いフォームでカード番号を監視し、クッキーやページのスクリーンショットを収集し、iPhoneやiPadでは古いバージョンを狙う既知のiOS攻撃キット「Coruna」と「DarkSword」を読み込もうとしていました。別のセキュリティ企業Hudson Rockは、端末への侵入が成功した事例は確認されていないとしているとSecurityWeekが伝えています。
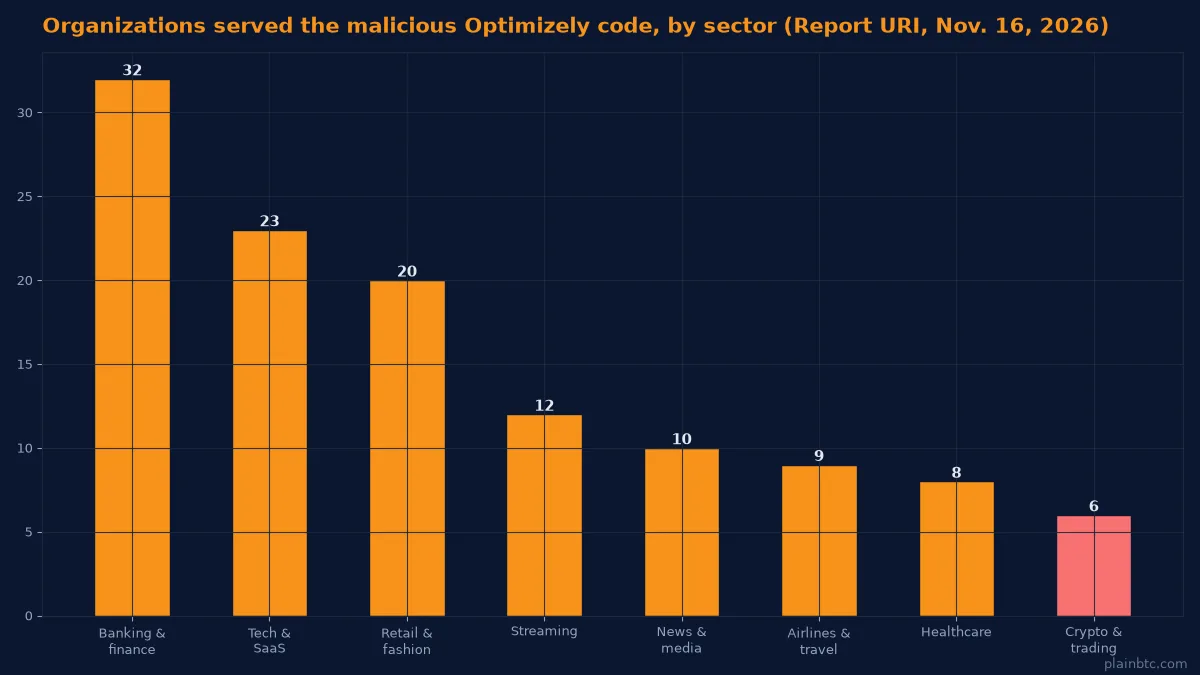
Report URIの集計では、影響を受けた組織のうち6つがLedger、IG、OANDAのCoinpassなど暗号資産やトレーディング関連の企業で、32が銀行や金融企業でした。
被害額
Report URIによると、悪意あるスクリプトに記載されたウォレットは、月曜日の米中部時間午後1時25分までに約7,040ドル相当の暗号資産を受け取っており、そのうち約5,380ドルがビットコインでした。攻撃者は米中部時間の月曜日深夜にこれらのウォレットを空にしました。Report URIは、どれだけのカードやクッキー、端末が被害を受けたかは把握できないとしています。攻撃者のメインサーバーのアドレスは、月曜日の米中部時間午後6時37分に機能しなくなりました。
問題はOptimizelyだけではありませんでした。Hudson Rockは、11月13日の先行する攻撃の波を皮切りに、ほかの3つのウェブサービスを通じて同様のコードが広がっていたことを突き止めたとCoinDeskが報じています。
初心者にとっての意味
アドレスをすり替えるマルウェアは「クリッパー」と呼ばれることが多く、長いウォレットアドレスを読まずにコピーして貼り付ける人が多いからこそ成功します。11月16日にウェブサイトからアドレスをコピーして暗号資産を送金した場合は、ウォレットの履歴を開き、送金先が本来使うつもりだったアドレスと一致しているか比べてください。送金の前には毎回、貼り付けたアドレスの最初と最後の数文字を元のアドレスと照合し、高額の支払いではまず少額でテスト送金しましょう。
その日に大手ブランドのサイトでカード番号を入力した場合は、利用明細を確認してください。iPhoneやiPadは最新の状態に保ちましょう。Coinbaseのような大手取引所で購入すれば購入そのものでアドレスをコピーする必要はありませんが、コインを外部に送るときは毎回同じ確認が必要です。これは投資助言ではありません。
今後の注目点
- 攻撃者がどうやってこれほど多くの顧客プロジェクトに入り込んだのか、Optimizelyが詳しく説明するかどうか。
- LedgerやHSBCなど影響を受けた企業が、顧客の損失やカードの不正利用を報告するかどうか。
- 感染サイトのリストにさらに多くのサイトが加わるかどうか。
コインをどこに保管すべきか迷っている方は、暗号資産ウォレットとは:カストディアル型と自己管理型をお読みください。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- CoinDesk: Hackers plant crypto-stealing code on 178 major websites, including HSBC and Ledger (2026年11月17日)
- Report URI (Scott Helme): World's largest brands infected with malware via Optimizely (Nov 16-17, 2026)
- BleepingComputer: Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware (2026年11月16日)
- SecurityWeek: Optimizely vulnerability exploited to serve malware on major websites (2026年11月17日)
出典のタイトルは原文の言語のまま表示しています。