트레저 "배송 협력사 유출로 하드웨어 지갑 주문 약 27,000건 데이터 노출"
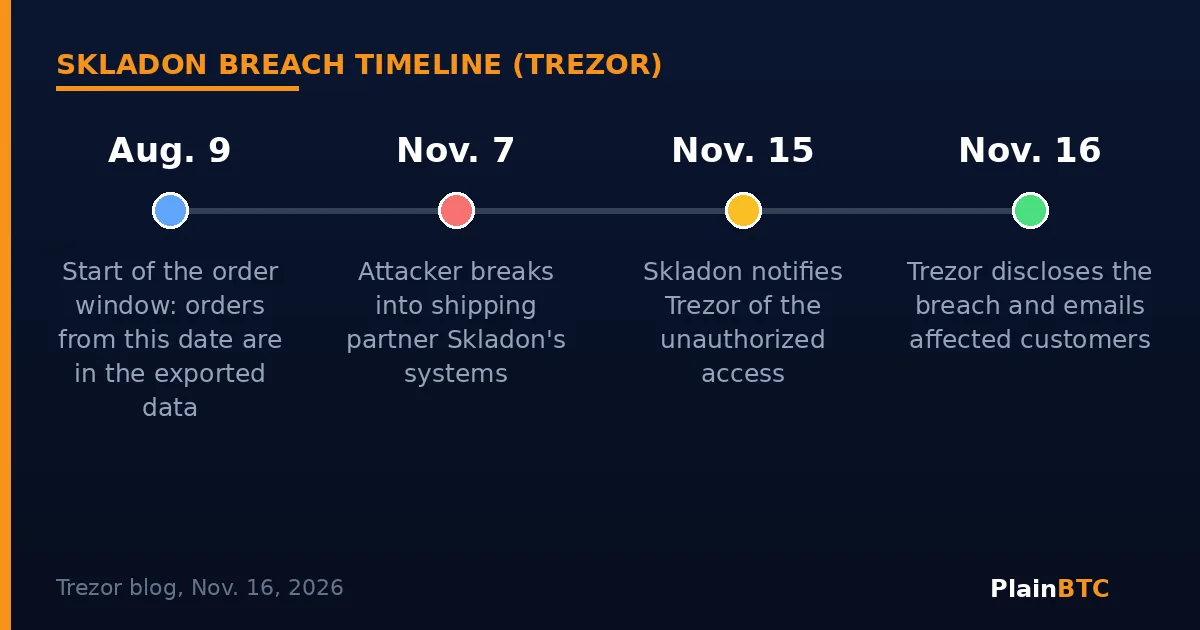
가장 잘 알려진 하드웨어 지갑(암호화폐 키를 오프라인으로 보관하는 작은 기기) 제조사 중 하나인 트레저는 11월 16일 월요일, 배송 협력사 한 곳이 해킹당했다고 밝혔습니다. 회사는 공격자가 2026년 8월 9일부터 11월 7일 사이에 접수된 주문 약 27,000건의 데이터를 빼돌린 것으로 보고 있습니다. 트레저 블로그 게시물에 따른 내용입니다.
이 협력사는 스클라돈이라는 물류 회사로, 11월 15일 트레저에 침입 사실을 알렸습니다. 침입 자체는 11월 7일에 일어났습니다. 트레저는 자사 시스템은 침해되지 않았고 기기도 안전하다고 밝혔습니다.
핵심 요약
- 11월 7일 트레저의 배송 협력사 스클라돈에 해커가 침입했고, 트레저는 8월 9일부터 11월 7일까지의 주문 약 27,000건 데이터가 유출된 것으로 보고 있습니다.
- 데이터에는 이름, 전화번호, 이메일과 배송 주소, 그리고 각 고객이 무엇을 얼마에 샀는지가 포함됩니다.
- 지갑 백업, PIN, 패스프레이즈는 포함되지 않았습니다. 트레저는 일부 고객이 이미 사기 전화를 받았다고 밝혔습니다.
- 트레저는 주문 데이터 보관 기간을 90일에서 45일로 줄이고, 유럽 18개국에서 익명 수령 서비스를 시작했습니다.
무엇이 노출됐나
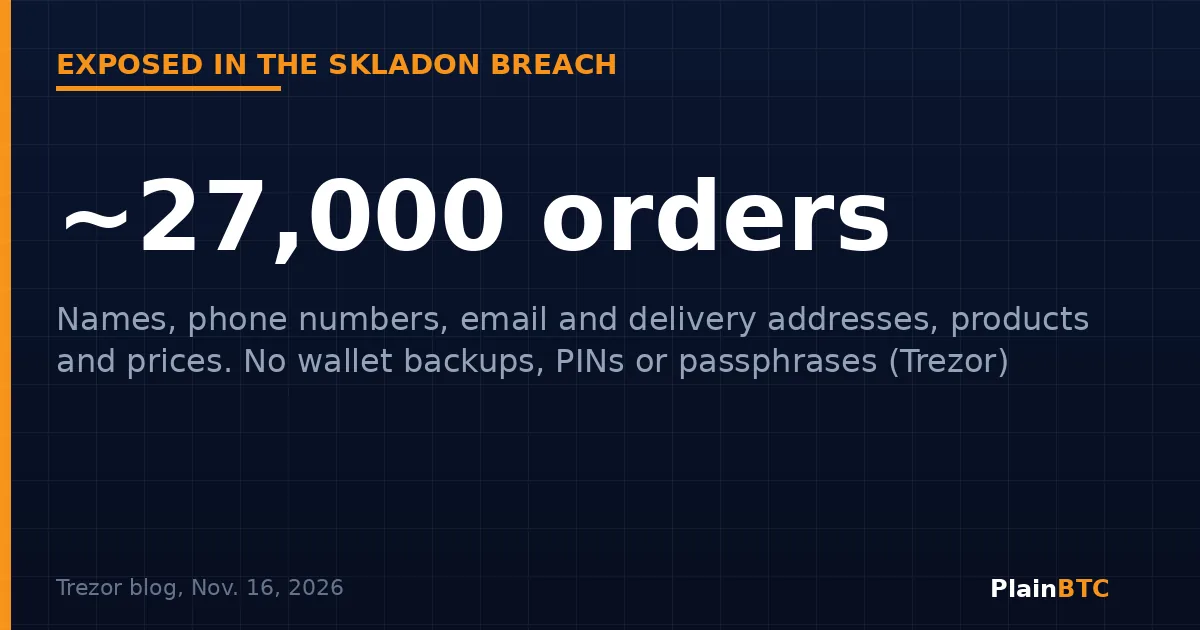
트레저에 따르면 도난당한 기록에는 고객별 이름, 전화번호, 배송 주소, 이메일 주소, 주문 날짜, 구매 제품과 가격이 들어 있습니다. 회사는 아직 연락이 닿는 피해 고객 모두에게 이메일을 보냈습니다. 8월 9일부터 14일 사이에 주문한 소수의 고객도 영향을 받았을 수 있지만, 트레저가 90일 보관 정책에 따라 이미 정보를 익명화해 이메일을 보낼 수 없습니다. 트레저는 블로그와 X 게시물로 이들에게 알리고 있다고 밝혔습니다.
가장 중요한 것은 공격자가 얻지 못한 정보입니다. 회사는 "지갑 백업, PIN, 패스프레이즈는 포함되지 않았습니다. 트레저와 스클라돈 모두 이를 보관하지 않습니다"라고 썼습니다. 지갑 백업은 어떤 기기에서든 지갑을 복구할 수 있는 복구 단어 목록입니다. 다른 누구도 이 단어를 모르는 한, 유출된 주소만으로는 코인을 옮길 수 없습니다.
트레저에 따르면 스클라돈은 여러 나라로 트레저 주문품을 배송합니다. 디크립트는 트레저의 설명을 인용해 스클라돈이 미국으로는 배송하지 않아 미국 구매자는 이번 사고의 영향을 받지 않았다고 보도했습니다.
주소 유출도 위험한 이유
위험은 범죄자가 이 데이터로 무엇을 할 수 있느냐에 있습니다. 이름과 집 주소, 그리고 누군가 암호화폐 지갑을 샀다는 증거가 있으면 그럴듯한 사기를 꾸미기 쉽습니다. 트레저는 사기범이 전화, 문자, 이메일, 심지어 종이 편지에서 모델명과 결제 금액 같은 실제 주문 정보를 언급할 수 있다고 경고했습니다. 회사에 따르면 일부 고객은 이미 사기 전화를 신고했습니다. 또 피해 고객에게 신변 안전 위험에도 주의하고, 위협적으로 느껴지는 연락을 받으면 먼저 현지 경찰에 연락하라고 당부했습니다.
이번이 처음이 아닙니다. 더블록은 8월 이후 트레저 배송 협력사에서 발생한 두 번째 유출이라고 짚었습니다. 디크립트는 3개월 남짓한 기간에 외부 업체 사고가 세 건이었다고 집계했습니다. 8월 물류업체 ShipMonk 침해(추가 조사 후 피해 규모가 80,689명으로 늘어남), 9월 이메일 업체 Brevo 침해(이메일 주소 347,149개 유출), 그리고 이번 스클라돈입니다.
트레저는 "협력사가 관련된 사고로 고객 연락처와 주소가 노출된 것이 이번이 처음이 아니라는 점을 알고 있습니다"라고 쓰며, 협력사와 그들에게 요구하는 보안 기준을 재검토하고 있다고 덧붙였습니다.
트레저가 바꾸는 것
트레저는 유럽 18개국 고객이 이제 익명 수령을 선택할 수 있다고 밝혔습니다. 무인 택배함이나 수령 지점에서 주문품을 찾아가면 이름과 집 주소가 회사에 전달되지 않습니다. 미국에서도 가능한 한 빨리 이 옵션을 도입하기 위해 노력하고 있다고 했습니다. 또 주문 데이터 보관 기간을 90일에서 45일로 줄이고, 앞으로 더 줄이는 것을 목표로 하고 있습니다. 회사는 관할 개인정보 보호 당국에 신고했으며 조사는 계속되고 있습니다.
초보자에게 주는 의미
어떤 하드웨어 지갑을 쓰든 핵심 원칙은 그대로입니다. 복구 단어는 누구에게도 적어 주거나 말하지 말고, 기기 자체 외에는 어디에도 입력하지 마세요. 트레저는 절대 먼저 전화하거나 지갑 백업을 요구하지 않는다고 밝혔습니다. 주문과 관련된 예상치 못한 전화, 문자, 이메일, 편지는 구매 제품을 정확히 언급하더라도 의심하세요. 그런 메시지 속 링크, QR 코드, 전화번호는 이용하지 마세요. 회사 공식 웹사이트에 직접 접속하세요.
암호화폐를 보유하고 있다는 사실을 누가 아는지 신경 쓰는 것도 도움이 됩니다. 아직 보관 방법을 정하지 못했다면, 코인베이스 같은 대형 거래소에서 시작했다가 나중에 하드웨어 지갑으로 옮기는 사람도 있습니다. 두 방법 모두 위험이 있으니 먼저 장단점을 이해하세요. 이 글은 투자 조언이 아닙니다.
앞으로 지켜볼 점
- 트레저나 스클라돈이 공격자가 스클라돈 시스템에 어떻게 침입했는지 설명할지.
- 트레저 구매자를 노린 사기 전화와 편지가 지금까지 보고된 사례를 넘어 확산될지.
- 익명 수령 서비스가 언제 미국 고객에게 제공될지.
어떤 지갑이 나에게 맞을지 고민인가요? 암호화폐 지갑이란: 수탁형 vs. 자기 보관을 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- Trezor: Data breach at Trezor shipping partner, Skladon (2026년 11월 16일)
- Decrypt: Bitcoin wallet maker Trezor says customer data was exposed again (2026년 11월 16일)
- The Block: Trezor hit by another shipping partner data leak, affecting 27,000 Skladon orders (2026년 11월 16일)
출처 제목은 원문 언어로 표시됩니다.