Хакеры захватили сайт криптомоста Across через регистратора доменов и увели около $350 000
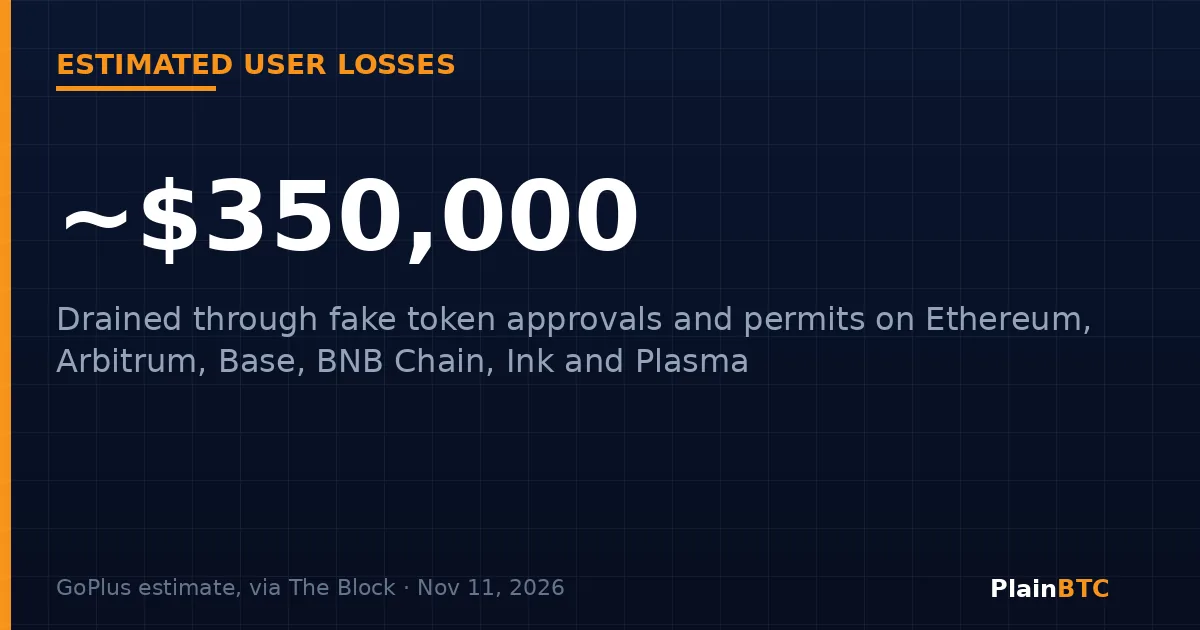
Across Protocol, один из самых загруженных криптовалютных «мостов» для перевода токенов между блокчейнами, во вторник, 10 ноября, на несколько часов потерял контроль над своим сайтом. Злоумышленники захватили его адрес across.to и заменили настоящий сайт поддельным, созданным для опустошения кошельков посетителей. По оценке компании по безопасности GoPlus, пользователи потеряли около $350 000, сообщает The Block.
В среду Across сообщила, что домен снова под её контролем и все системы работают нормально. «Всем пострадавшим пользователям будут возмещены потери. Полный разбор инцидента мы опубликуем в ближайшие дни», — написала команда в X, передаёт Cointelegraph.
Главное
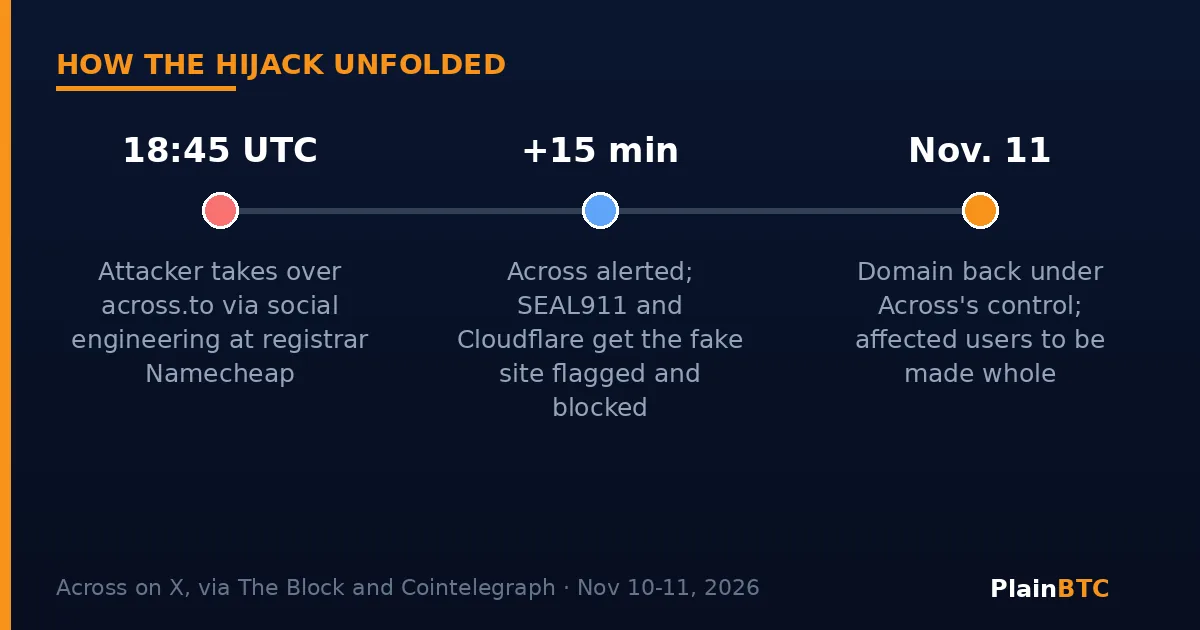
- Около 18:45 UTC 10 ноября злоумышленники получили контроль над across.to с помощью атаки с социальной инженерией на регистратора доменов Namecheap, сообщила Across.
- Поддельный сайт просил посетителей подписать разрешения на токены (approvals) и подписи permit, позволявшие злоумышленникам переводить их токены.
- GoPlus оценивает потери примерно в $350 000 в сетях Ethereum, Arbitrum, Base, BNB Chain, Ink и Plasma. Across общую сумму не подтвердила.
- Атака затронула домен сайта, а не смарт-контракты моста. По словам Across, сторонние интеграции и пользователи API не пострадали; жертвам обещана компенсация.
Что произошло
Злоумышленники не взламывали код моста. Они атаковали компанию, у которой зарегистрировано имя across.to. По словам Across, атака с социальной инженерией на регистратора Namecheap дала злоумышленнику контроль над доменом около 18:45 UTC, то есть в 12:45 по центральному времени США. Тот, кто управляет доменом, решает, на какой сервер он указывает, поэтому посетители, вводившие правильный адрес, попадали на фишинговую страницу, похожую на настоящее приложение.
Across сообщила, что получила сигнал в течение 15 минут и сразу начала закрывать сайт. Группа реагирования SEAL911 помогла добиться того, чтобы крупные кошельки пометили across.to как фишинговый сайт, а Cloudflare отметила домен как опасный и затем удалила его DNS-записи, после чего поддельный сайт стал недоступен. Позже Across поблагодарила основателя Namecheap Ричарда Киркендалла за помощь в возврате аккаунта и начало расследования, сообщил crypto.news.
Как увели деньги
По данным GoPlus, поддельная страница обманом заставляла людей подписывать разрешения на токены или «permit». Разрешение (approval) — это право, которое вы даёте смарт-контракту на перевод определённого токена из вашего кошелька. Настоящие приложения запрашивают их постоянно, поэтому их легко подделать. После подписи такое разрешение может позволить злоумышленнику забрать токены позже, не спрашивая снова.
До возврата домена несколько пользователей написали в X о своих потерях. Один сообщил, что потерял $9 000 в USDC, другой — 7 053 USDT0 в сети Plasma, пишет Cointelegraph, отмечая, что не проверял эти заявления. Сколько людей пострадало, Across не раскрыла.
Почему это важно
Across — не маленький проект. По объёму переводов за 30 дней он занимал третье место среди кроссчейн-мостов после Circle и LayerZero, обработав за этот период около $5,9 млрд, согласно данным DefiLlama, которые приводит Cointelegraph. Атака показывает: даже если код приложения надёжен, сам веб-адрес перед ним может оказаться слабым местом.
Кроме того, инцидент дополняет и без того дорогой год. По данным DefiLlama, с начала 2026 года в 341 взломе и эксплойте в криптоиндустрии потеряно около $8,78 млрд, а крупнейшим стал взлом Binance на $6,36 млрд, сообщил The Block.
Что делать, если вы пользовались across.to 10 ноября
Рекомендации Across касаются всех, кто в тот день подключал кошелёк, одобрял токен, подписывал сообщение или отправлял транзакцию на across.to:
- Проверьте разрешения на токены, которые ваш кошелёк выдал 10 ноября, и отзовите все незнакомые. Across рекомендовала сервис проверки разрешений Revoke.cash.
- Помните: отзыв разрешения блокирует будущие переводы, но не отменяет уже совершённые.
- Отправляйте данные о транзакциях только официальным аккаунтам Across и игнорируйте личные сообщения от тех, кто называет себя поддержкой.
Что это значит для новичков
Большинство новичков никогда не пользуются мостами. Но урок касается любого криптоприложения: знакомый адрес ещё не доказывает, что сайт безопасен, а окно кошелька с запросом «разрешения» нужно читать внимательно. Сохраняйте нужные сайты в закладках, серьёзно относитесь к предупреждениям кошелька и никогда не подписывайте запрос, который не понимаете.
Некоторые новички предпочитают начинать с крупной регулируемой биржи, например Coinbase, где криптовалюту покупают с банковского счёта и не подписывают разрешения для смарт-контрактов. Это замена одного риска другим: монеты тогда хранит компания. Это не инвестиционная рекомендация.
За чем следить
- Обещанный Across разбор того, как был захвачен домен.
- Подтверждённая сумма потерь и подробности компенсации жертвам.
- Объяснит ли Namecheap, как была проведена атака с социальной инженерией.
Только знакомитесь с кошельками? Прочитайте наш гид о кастодиальных и некастодиальных кошельках.
Хотите ещё гайды для новичков?
Подпишитесь на рассылку на этой странице или присоединяйтесь к сообществу PlainBTC ниже. Дальше собраны похожие статьи.
Источники
- The Block — Crosschain protocol Across restores systems after domain hijack (11 ноября 2026 г.)
- Cointelegraph — Across Protocol restores website after hackers hijack domain (11 ноября 2026 г.)
- crypto.news — Across Protocol restores website after phishing attack, $350K in estimated losses (11 ноября 2026 г.)
- Cointelegraph — Across Protocol investigates security incident amid user fund loss reports (10 ноября 2026 г.)
Названия источников приведены на языке оригинала.