暗号資産ブリッジAcrossのサイトがドメイン登録業者経由で乗っ取られ、約35万ドルが流出
ブロックチェーン間でトークンを移すための暗号資産「ブリッジ」として最もよく使われているものの一つ、Across Protocolが11月10日(火)、数時間にわたってウェブサイトの管理権を失いました。攻撃者はウェブアドレスacross.toを乗っ取り、本物のサイトを訪問者のウォレットを空にするための偽サイトに差し替えました。The Blockによると、セキュリティ企業GoPlusは利用者の損失を約350,000ドルと推計しています。
Acrossは水曜日、ドメインの管理を取り戻し、すべてのシステムが正常に稼働していると発表しました。「影響を受けたすべての利用者に補償します。数日以内に詳しい事後報告を公開します」とチームはXに投稿したと、Cointelegraphが伝えています。
この記事のポイント
- Acrossによると、11月10日18:45(UTC)ごろ、攻撃者はドメイン登録業者Namecheapへのソーシャルエンジニアリング攻撃でacross.toの管理権を奪いました。
- 偽サイトは訪問者に、攻撃者がトークンを動かせるようになるトークン承認や「permit」署名を求めました。
- GoPlusはEthereum、Arbitrum、Base、BNB Chain、Ink、Plasma上の損失を約350,000ドルと推計。Acrossは総額を確認していません。
- 攻撃を受けたのはサイトのドメインで、ブリッジのスマートコントラクトではありません。Acrossは外部サービスとの連携やAPI利用者には影響がなかったとし、被害者に補償するとしています。
何が起きたのか
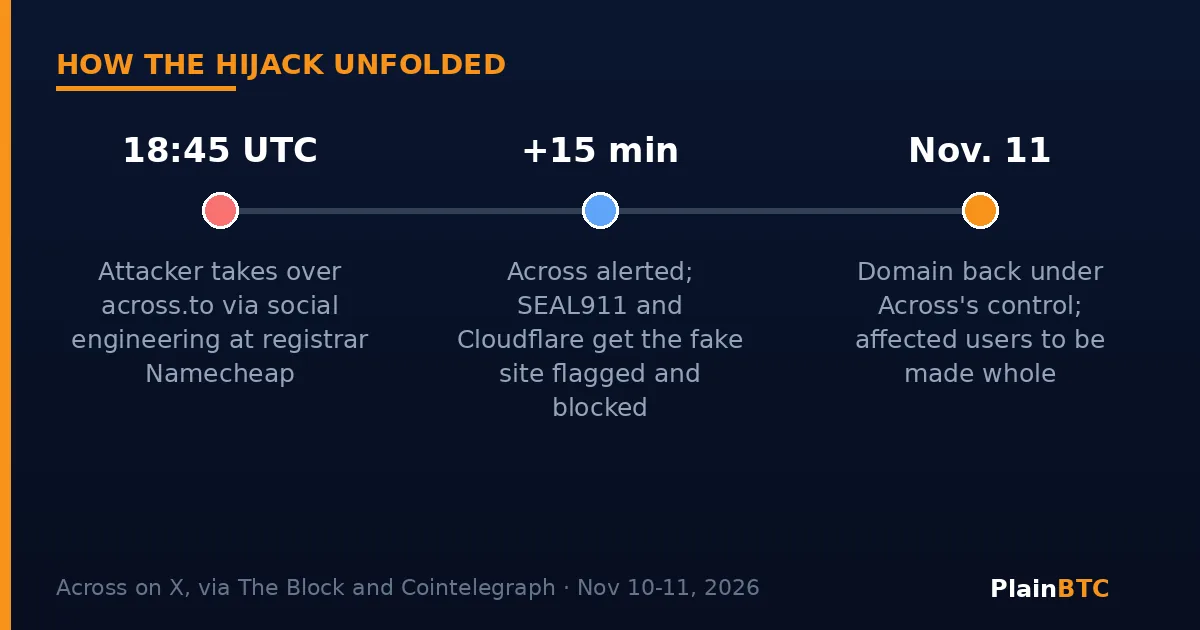
攻撃者はブリッジのコードを破ったわけではありません。狙ったのはacross.toという名前を登録している会社でした。Acrossによると、登録業者Namecheapへのソーシャルエンジニアリング攻撃により、攻撃者は18:45(UTC)ごろ、米中部時間では12:45にドメインの管理権を得ました。ドメインを管理する者が接続先のサーバーを決められるため、正しいアドレスを入力した訪問者も本物そっくりのフィッシングページにたどり着いてしまいました。
Acrossは15分以内に警告を受け、すぐにサイトの停止に動いたと説明しています。セキュリティ対応グループSEAL911の協力で主要ウォレットがacross.toをフィッシングサイトとして警告するようになり、Cloudflareもドメインを危険と表示したうえでDNSレコードを削除し、偽サイトにアクセスできなくなりました。その後Acrossは、アカウントの回復を手伝い調査を開始したNamecheap創業者のリチャード・カーケンドール氏に謝意を示したと、crypto.newsが報じています。
資金はどう奪われたのか
GoPlusによると、偽ページは利用者をだましてトークン承認や「permit」に署名させました。承認とは、特定のトークンをウォレットから移動する権限をスマートコントラクトに与えるものです。本物のアプリも頻繁に求めるため、偽装しやすいのです。一度署名すると、攻撃者は後から改めて許可を求めずにトークンを引き出せる場合があります。
ドメインが回復する前、複数の利用者がXで被害を訴えました。Cointelegraphによると、ある利用者はUSDCで9,000ドルを失ったと述べ、別の利用者はPlasmaネットワークで7,053 USDT0を失ったと報告しました。同メディアはこれらの主張を検証していないとしています。Acrossは被害者の人数を明らかにしていません。
なぜ重要なのか
Acrossは小さなプロジェクトではありません。Cointelegraphが引用したDefiLlamaのデータによると、30日間の送金額でクロスチェーンブリッジ中、CircleとLayerZeroに次ぐ3位で、期間中に約59億ドル(5.9 billion)を処理していました。今回の攻撃は、アプリのコードが堅牢でも、その入り口となるウェブアドレスが弱点になり得ることを示しています。
また、損失の大きい1年にさらに被害が加わった形です。The Blockによると、DefiLlamaのデータでは2026年に入ってからの暗号資産のハッキングやエクスプロイトは341件、損失は約87.8億ドル(8.78 billion)に上り、最大はBinanceでの63.6億ドル(6.36 billion)の流出です。
11月10日にacross.toを使った場合にすべきこと
Acrossの案内は、その日にacross.toでウォレットを接続した、トークンを承認した、メッセージに署名した、または取引を送信した人すべてが対象です。
- 11月10日にウォレットが与えたトークン承認を確認し、心当たりのないものは取り消しましょう。Acrossは承認確認ツールRevoke.cashを案内しています。
- 取り消しはその後の送金を止めますが、すでに行われた送金を元に戻すことはできません。
- 取引の詳細はAcrossの公式アカウントにだけ送り、サポートを名乗る人物からのダイレクトメッセージは無視しましょう。
初心者にとっての意味
ほとんどの初心者はブリッジを使うことがありません。それでも教訓はあらゆる暗号資産アプリに当てはまります。見慣れたアドレスでもサイトが安全とは限らず、「承認」を求めるウォレットの画面は注意深く読む必要があります。よく使うサイトはブックマークし、ウォレットの警告を真剣に受け止め、理解できない要求には決して署名しないでください。
初心者の中には、銀行口座で暗号資産を買え、スマートコントラクトの承認に署名する必要がないCoinbaseのような大手の規制下の取引所から始める人もいます。ただし、その場合はコインを会社が保管するため、別のリスクを負うことになります。これは投資助言ではありません。
今後の注目点
- ドメインがどのように乗っ取られたかについて、Acrossが約束した事後報告。
- 確定した被害総額と、被害者への補償方法の詳細。
- Namecheapがソーシャルエンジニアリング攻撃の手口を説明するかどうか。
ウォレットは初めてですか?カストディアル型とセルフカストディ型ウォレットの違いのガイドをお読みください。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- The Block — Crosschain protocol Across restores systems after domain hijack (2026年11月11日)
- Cointelegraph — Across Protocol restores website after hackers hijack domain (2026年11月11日)
- crypto.news — Across Protocol restores website after phishing attack, $350K in estimated losses (2026年11月11日)
- Cointelegraph — Across Protocol investigates security incident amid user fund loss reports (2026年11月10日)
出典のタイトルは原文の言語のまま表示しています。