해커들, 도메인 등록업체 통해 암호화폐 브리지 Across 웹사이트 탈취… 약 35만 달러 빼가
블록체인 간 토큰 이동에 가장 많이 쓰이는 암호화폐 '브리지' 중 하나인 Across Protocol이 11월 10일(화) 몇 시간 동안 웹사이트 통제권을 잃었습니다. 공격자들은 웹 주소 across.to를 장악하고 진짜 사이트를 방문자 지갑을 비우도록 만든 가짜 사이트로 바꿔치기했습니다. The Block에 따르면 보안업체 GoPlus는 이용자 피해액을 약 350,000달러로 추정합니다.
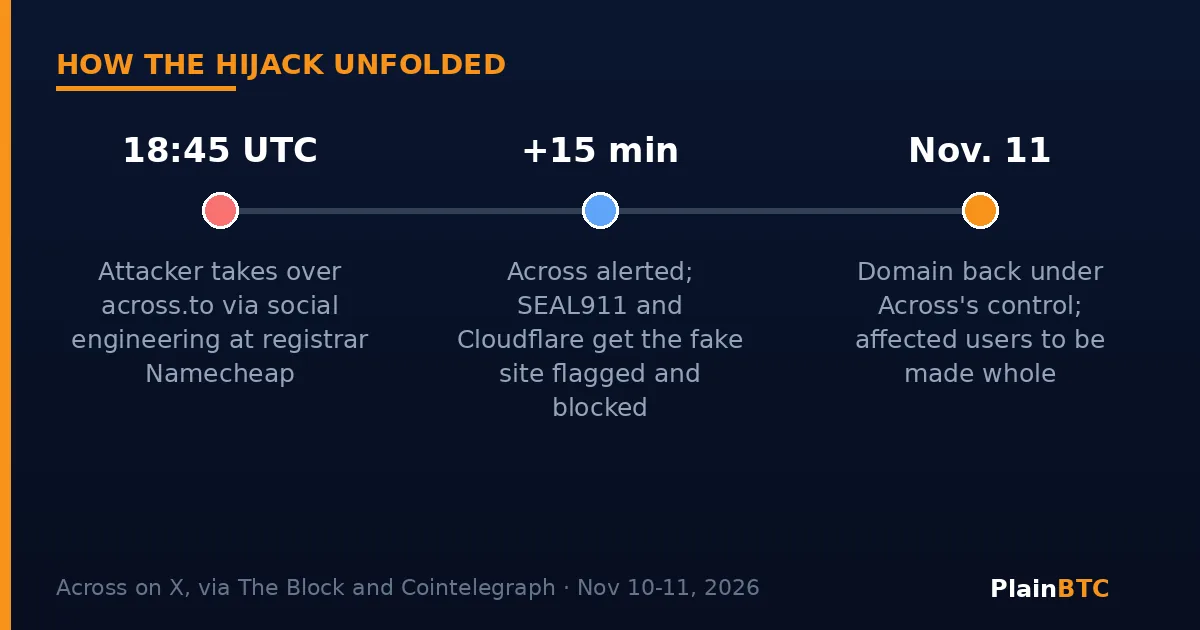
Across는 수요일 도메인을 되찾았으며 모든 시스템이 정상 작동한다고 밝혔습니다. Cointelegraph에 따르면 팀은 X에 "피해를 입은 모든 이용자에게 보상하겠습니다. 며칠 안에 상세한 사후 보고서를 공유하겠습니다"라고 올렸습니다.
핵심 요약
- Across에 따르면 공격자들은 11월 10일 18:45(UTC)께 도메인 등록업체 Namecheap을 노린 사회공학 공격으로 across.to를 장악했습니다.
- 가짜 사이트는 방문자에게 공격자가 토큰을 옮길 수 있게 하는 토큰 승인과 퍼밋(permit) 서명을 요구했습니다.
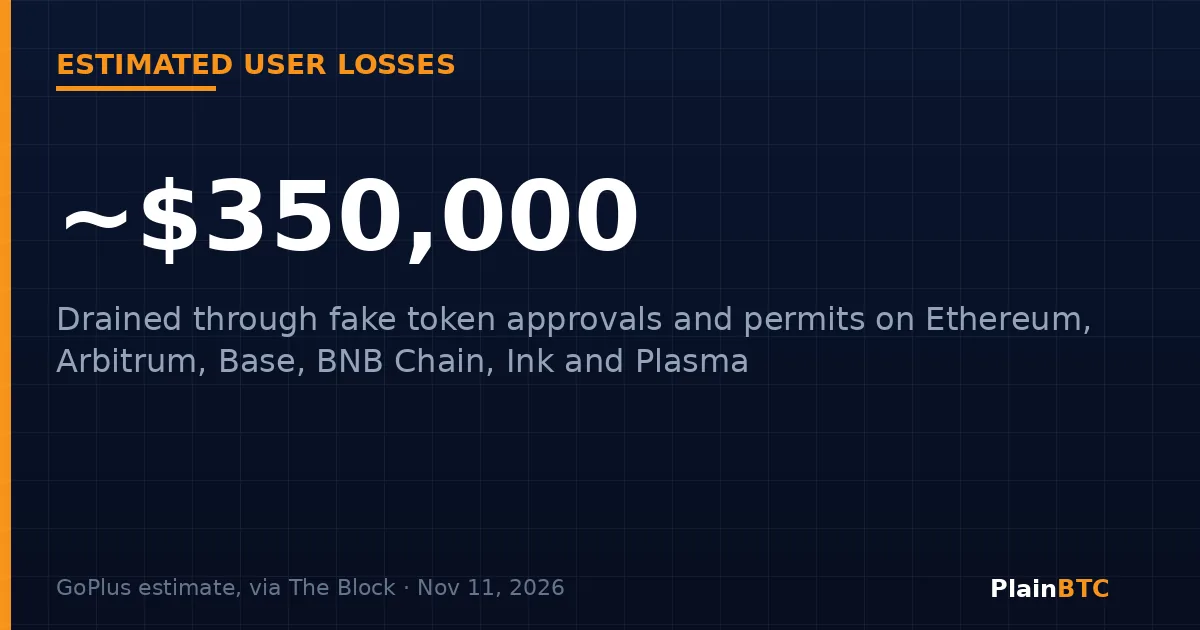
- GoPlus는 이더리움, 아비트럼, 베이스, BNB 체인, 잉크, 플라즈마에서 약 350,000달러의 피해가 났다고 추정합니다. Across는 총액을 확인하지 않았습니다.
- 공격 대상은 브리지의 스마트 계약이 아니라 웹사이트 도메인이었습니다. Across는 외부 연동 서비스와 API 이용자는 영향을 받지 않았으며 피해자에게 보상하겠다고 밝혔습니다.
무슨 일이 있었나
공격자들은 브리지의 코드를 뚫지 않았습니다. 대신 across.to라는 이름을 등록한 회사를 노렸습니다. Across는 등록업체 Namecheap을 상대로 한 사회공학 공격으로 공격자가 18:45(UTC), 미국 중부시간 기준 12:45께 도메인 통제권을 얻었다고 설명했습니다. 도메인을 통제하는 쪽이 어느 서버로 연결될지 정하기 때문에, 올바른 주소를 입력한 방문자도 진짜 앱과 똑같아 보이는 피싱 페이지에 접속하게 됐습니다.
Across는 15분 안에 경보를 받고 즉시 사이트 차단에 나섰다고 밝혔습니다. 보안 대응 그룹 SEAL911이 주요 지갑에서 across.to를 피싱 사이트로 표시하도록 도왔고, Cloudflare는 도메인을 위험으로 표시한 뒤 DNS 레코드를 삭제해 가짜 사이트에 접속할 수 없게 했습니다. 이후 Across는 계정 복구를 돕고 조사에 착수한 Namecheap 창업자 리처드 커켄달에게 감사를 표했다고 crypto.news가 전했습니다.
돈은 어떻게 빠져나갔나
GoPlus에 따르면 가짜 페이지는 사람들을 속여 토큰 승인이나 '퍼밋'에 서명하게 했습니다. 승인은 스마트 계약이 지갑에서 특정 토큰을 옮길 수 있도록 허락하는 권한입니다. 진짜 앱도 늘 요청하기 때문에 위조하기 쉽습니다. 한 번 서명하면 공격자가 나중에 다시 묻지 않고 토큰을 빼갈 수 있습니다.
도메인이 복구되기 전 여러 이용자가 X에 피해를 호소했습니다. Cointelegraph에 따르면 한 이용자는 USDC로 9,000달러를 잃었다고 했고, 다른 이용자는 플라즈마 네트워크에서 7,053 USDT0를 잃었다고 밝혔습니다. 이 매체는 해당 주장을 검증하지 않았다고 덧붙였습니다. Across는 피해자 수를 공개하지 않았습니다.
왜 중요한가
Across는 작은 프로젝트가 아닙니다. Cointelegraph가 인용한 디파이라마(DefiLlama) 데이터에 따르면 30일 전송량 기준으로 크로스체인 브리지 가운데 Circle과 LayerZero에 이어 3위였고, 이 기간 약 59억 달러(5.9 billion)를 처리했습니다. 이번 공격은 앱의 코드가 튼튼해도 그 앞의 웹 주소가 약점이 될 수 있음을 보여줍니다.
비용이 큰 한 해에 피해가 또 더해졌습니다. The Block에 따르면 디파이라마 데이터상 2026년 들어 지금까지 341건의 암호화폐 해킹·익스플로잇으로 약 87억 8,000만 달러(8.78 billion)가 사라졌으며, 가장 큰 사건은 바이낸스의 63억 6,000만 달러(6.36 billion) 규모 해킹입니다.
11월 10일 across.to를 이용했다면
Across의 안내는 그날 across.to에서 지갑을 연결했거나, 토큰을 승인했거나, 메시지에 서명했거나, 거래를 보낸 모든 사람에게 해당합니다.
- 11월 10일 지갑이 내준 토큰 승인을 확인하고 모르는 것은 취소하세요. Across는 승인 확인 도구 Revoke.cash를 안내했습니다.
- 승인을 취소하면 이후 전송은 막을 수 있지만 이미 이뤄진 전송은 되돌릴 수 없습니다.
- 거래 정보는 Across 공식 계정에만 보내고, 지원팀을 사칭하는 개인 메시지는 무시하세요.
초보자에게 주는 의미
대부분의 초보자는 브리지를 쓸 일이 없습니다. 그래도 교훈은 모든 암호화폐 앱에 적용됩니다. 익숙한 주소라고 사이트가 안전하다는 보장은 없으며, '승인'을 요구하는 지갑 창은 꼼꼼히 읽어야 합니다. 자주 쓰는 사이트는 즐겨찾기에 저장하고, 지갑 경고를 가볍게 넘기지 말고, 이해하지 못하는 요청에는 절대 서명하지 마세요.
일부 초보자는 은행 계좌로 암호화폐를 사고 스마트 계약 승인에 서명할 필요가 없는 Coinbase 같은 대형 규제 거래소에서 시작하는 편을 택합니다. 다만 이 경우 회사가 코인을 보관하므로 다른 종류의 위험을 지게 됩니다. 이 글은 투자 조언이 아닙니다.
앞으로 지켜볼 점
- 도메인이 어떻게 탈취됐는지에 대한 Across의 사후 보고서.
- 확정된 피해 총액과 피해자 보상 방식에 관한 세부 내용.
- Namecheap이 사회공학 공격의 수법을 설명할지 여부.
지갑이 처음이신가요? 수탁형 지갑과 자기 수탁형 지갑의 차이 가이드를 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- The Block — Crosschain protocol Across restores systems after domain hijack (2026년 11월 11일)
- Cointelegraph — Across Protocol restores website after hackers hijack domain (2026년 11월 11일)
- crypto.news — Across Protocol restores website after phishing attack, $350K in estimated losses (2026년 11월 11일)
- Cointelegraph — Across Protocol investigates security incident amid user fund loss reports (2026년 11월 10일)
출처 제목은 원문 언어로 표시됩니다.