ABD, Binance saldırısında çalınan 1,2 milyar doları el koymak için mahkeme izni aldı ve Kuzey Kore'nin sahte görüntülü arama tuzağını çökertti
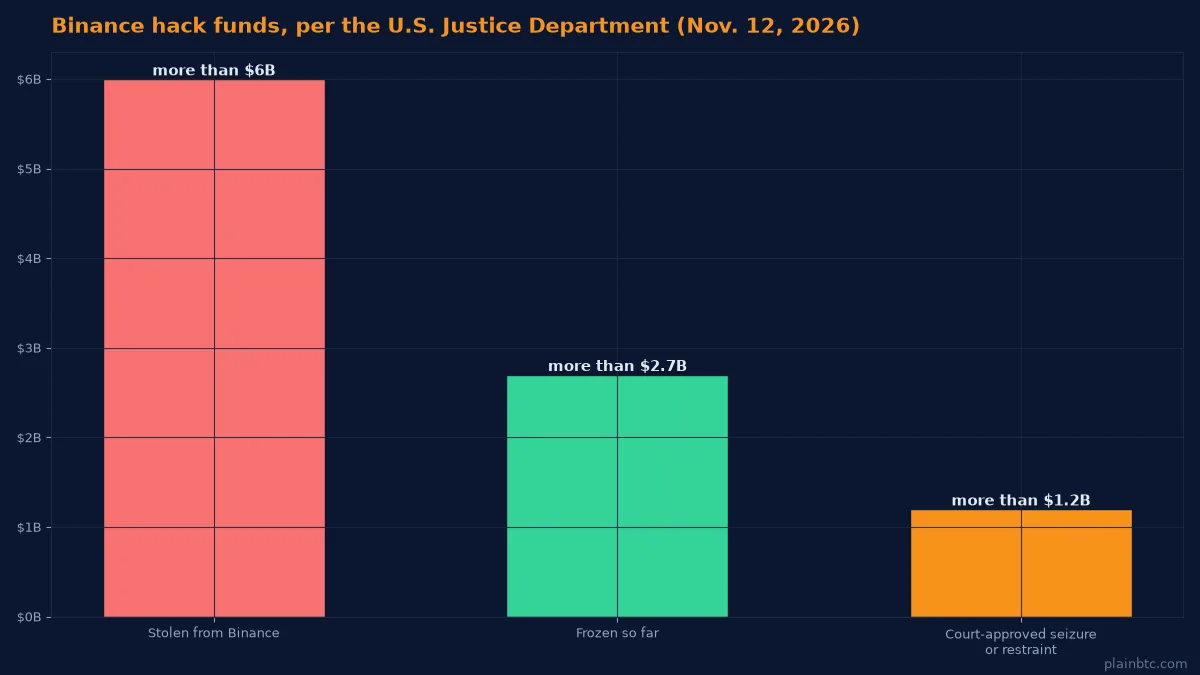
ABD Adalet Bakanlığı 12 Kasım Perşembe günü, geçen ay rekor kıran saldırıda Binance'ten çalınan kripto paralardan 1,2 milyar dolardan fazlasına el koymak veya bunları dondurmak için mahkeme izni aldığını açıkladı. Bakanlığın duyurusuna göre bu para, toplamda 6 milyar dolardan fazla çalınan fonlardan ABD makamları ve özel şirketlerin şimdiye kadar dondurduğu 2,7 milyar dolardan fazlasının bir parçası.
Aynı duyuruda Los Angeles savcılığı, FBI'ın Kuzey Koreli hackerların "FaceStealer" adını verdiği bir düzende kullandığı bulut sunucularına el koyduğunu bildirdi. Bu düzende kurbanlar sahte Zoom ve Microsoft Teams aramalarına çekiliyor. FBI'a göre bu yöntemle son 18 ayda 400 milyon dolardan fazla çalındı.
Öne çıkanlar
- Adalet Bakanlığı, Binance'ten çalınan kripto paraların 1,2 milyar dolardan fazlasına el koymak veya bunları dondurmak için mahkeme izni aldı.
- Kamu ve özel sektörün ortak çabasıyla çalınan fonların 2,7 milyar dolardan fazlası şimdiye kadar donduruldu.
- FBI, 29 Ekim'de 6 milyar dolardan fazlasının çalınmasından "TraderTraitor" adını verdiği Kuzey Koreli askeri hackerları sorumlu tutuyor.
- Ekipler ayrıca FaceStealer'ın bulut altyapısına ve kurbanların gizlice kaydedilmiş 900'den fazla web kamerası videosuna el koydu.
Adalet Bakanlığı ne açıkladı
Binance'teki hırsızlık 29 Ekim'de veya o tarihlerde gerçekleşti. İki gün sonra FBI, yayımladığı bir siber uyarıda Kuzey Kore'yi açıkça sorumlu tuttu ve borsalarla diğer kripto hizmetlerinden hackerların kullandığı adreslerle bağlantılı işlemleri engellemelerini istedi. The Block'un aktardığına göre Binance kaybını yaklaşık 6,3 milyar dolar olarak açıklamıştı.
O zamandan beri federal savcılar ve FBI, çalınan coinleri nakde çevrilmeden durdurmak için kripto şirketleriyle birlikte çalışıyor. Bakanlığın Ceza Dairesi’nden sorumlu A. Tysen Duva, bu çabayla "bu tarihi ihlalin yaklaşık yarısının anında durdurulduğunu" söyledi. Dava henüz bitmedi: Bakanlık, hackerlar parayı kripto köprüleri, karıştırıcılar ve borsalar üzerinden taşımaya devam ettiği için takip, dondurma, el koyma ve müsadere çalışmalarının sürdüğünü belirtti.
FaceStealer nasıl işliyor
Aynı gün yayımlanan bir FBI uyarısına göre hackerlar önce bir kurbanın Telegram, LinkedIn, Slack veya Discord hesabını ele geçiriyor. Ardından bu kişinin tanıdıklarına yazarak "hasret gidermek" ya da "bir iş birliğini konuşmak" için görüşme teklif ediyor. Toplantı bağlantısı, hackerların kontrolündeki sahte bir Zoom veya Teams sayfasına çıkıyor. Hedef katıldığında, aramanın gerçek görünmesi için tanıdığı kişilerin kaydedilmiş web kamerası görüntülerini ve bazen kripto dünyasının tanınmış isimlerinin yapay zekâyla üretilmiş deepfake videolarını oynatıyorlar.
Sonra tuzak geliyor. Sahte bir katılımcı, hedefin sesinin duyulmadığını söyleyip bir çözüm sunuyor: bir "güncelleme" bağlantısı, bir betik ya da bilgisayarın terminaline yapıştırılacak bir kod satırı. Bu "çözüm", kripto para çalabilen ve bir sonraki saldırı turu için hedefin web kamerasını kaydedebilen kötü amaçlı bir yazılım kuruyor. FBI, grubun giderek daha fazla açık kaynak yazılım geliştiricilerini de hedef aldığını söylüyor ve ayrıntılar için bir FaceStealer sayfası hazırladı.
Sahte iş görüşmeleri de var
Sahte toplantılar tek yem değil. The Block'un aktardığına göre Binance'in olay raporu, 29 Ekim ihlalinin aylar önce başladığını ortaya koydu: saldırganlar sahte bir işe alım sürecinde şirket yöneticisi kılığına girdi ve bir çalışanı zararlı bir kodlama ödevi indirmeye ikna etti. Binance, 2026'da Kuzey Kore bağlantılı olduğundan şüphelenilen 57 saldırıyı tespit edip durdurduğunu, bunların çoğunda sahte mülakatlar ve zararlı geliştirici araçları kullanıldığını açıkladı.
Yeni başlayanlar için güvenlik ipuçları
FBI'ın tavsiyeleri ve Binance vakasındaki örüntü birkaç alışkanlığa indirgenebilir:
- Görüntülü aramalara biri size bağlantı gönderdiğinde değil, resmi Zoom veya Teams uygulamasından toplantı kimliğiyle katılın.
- Bir aramada sizden betik çalıştırmanız, terminale kod yapıştırmanız veya sesi düzeltmek için bir "güncelleme" kurmanız istenirse durun. Uygulamayı ayrıca güncelleyin.
- Beklenmedik toplantı davetlerini telefon araması veya SMS gibi başka bir kanaldan doğrulayın.
- Tanımadığınız kişilerden gelen kodları asla çalıştırmayın ve dosyaları açmayın; doğrulamadığınız işe alımcıların "test ödevleri" de buna dahil.
- Telegram, WhatsApp ve diğer mesajlaşma uygulamalarında iki adımlı doğrulamayı ve giriş uyarılarını açın.
- Kurtarma ifadelerini ve özel anahtarları bilgisayarınızda veya telefonunuzda saklamayın.
FBI, mağdurlardan IC3.gov'a "FaceStealer" anahtar kelimesiyle şikâyette bulunmalarını istiyor. Benzer dersler, Across web sitesinin ele geçirilmesi ve Binance'in uyardığı iPhone açığı haberlerimizde de öne çıkmıştı.
Yeni başlayanlar için ne anlama geliyor
Bu el koyma, çalınan kripto paraların açık blokzincirlerde bazen izlenip dondurulabildiğini gösteriyor; ancak geri almak zaman alıyor ve paranın kime ait olduğuna mahkemeler karar veriyor. The Block'a göre Binance bu ayın başında etkilenen varlıkların %98'ini zaten yerine koyduğunu açıklamıştı.
Yeni başlıyorsanız, Coinbase gibi ABD'de düzenlenen büyük bir borsa banka hesabıyla kripto almanıza imkân tanır; ancak hiçbir platform saldırılara veya dolandırıcılığa karşı tamamen korunaklı değildir, bu yüzden yukarıdaki alışkanlıklar yine önemlidir. Yalnızca kaybetmeyi göze alabileceğiniz kadar yatırım yapın. Bu bir yatırım tavsiyesi değildir.
Bundan sonra neler izlenmeli
- Mahkemenin onayladığı el koymaların resmi müsadere davalarına dönüşüp dönüşmeyeceği ve çalınan paranın ne kadarının daha dondurulacağı.
- FBI ve Adalet Bakanlığı'nın TraderTraitor'a ve FaceStealer'ın arkasındaki hackerlara karşı atacağı yeni adımlar.
Çalınan paranın nasıl hareket ettiğini görün: Kuzey Kore, Binance ganimetini aklamak için memecoin üretiyor.
Yeni başlayanlar için başka rehberler ister misiniz?
Bu sayfadaki bültene abone olun veya aşağıdaki PlainBTC topluluğuna katılın. Ardından ilgili yazılar listelenir.
Kaynaklar
- U.S. Department of Justice: Justice Department Announces Actions to Disrupt North Korea's Massive Theft of Cryptocurrency (12 Kasım 2026)
- FBI FLASH: North Korean Hackers Use Secretly Recorded Webcam Library of 900+ Tech Workers in $400M "FaceStealer" Crypto Theft Scheme (12 Kasım 2026)
- FBI: FaceStealer Cryptocurrency Theft Scheme (12 Kasım 2026)
- FBI Cyber Alert: North Korea Responsible for $6 Billion+ Binance Attack (31 Ekim 2026)
- CoinDesk: North Korea's Binance hack faces U.S. crackdown as DOJ targets $1.2 billion in stolen crypto (12 Kasım 2026)
- The Block: Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach (3 Kasım 2026)
Kaynak başlıkları özgün dillerinde verilmiştir.