米司法省、Binanceハッキングで盗まれた12億ドルの押収で裁判所の許可を取得 北朝鮮の偽ビデオ通話詐欺も摘発
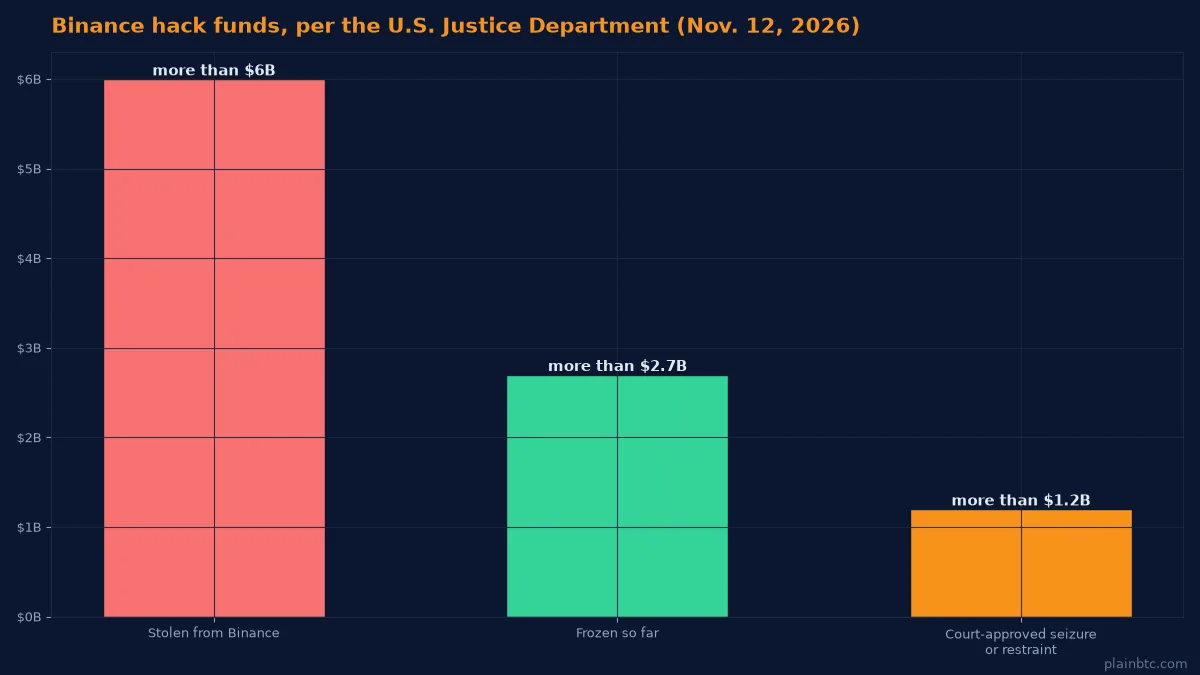
米司法省は11月12日(木)、先月の過去最大規模のハッキングでBinanceから盗まれた暗号資産のうち、12億ドル超を押収または保全する裁判所の許可を得たと発表した。同省の発表によると、この資金は、盗まれた60億ドル超のうち米当局と民間企業がこれまでに凍結した27億ドル超の一部だ。
同じ発表の中で、ロサンゼルスの連邦検察は、FBIが「FaceStealer」と呼ぶ手口で北朝鮮のハッカーが使っていたクラウドサーバーを押収したと明らかにした。被害者を偽のZoomやMicrosoft Teamsの通話に誘い込む手口で、FBIによると過去18か月で4億ドル超が盗まれた。
この記事のポイント
- 司法省は、Binanceから盗まれた暗号資産のうち12億ドル超を押収または保全する裁判所の許可を得た。
- 政府と民間の取り組みにより、盗まれた資金のうち27億ドル超がこれまでに凍結された。
- FBIは、10月29日に起きた60億ドル超の窃盗を、「TraderTraitor」と呼ぶ北朝鮮の軍のハッカーによるものとしている。
- 捜査当局は、FaceStealerのクラウド基盤と、被害者のウェブカメラ映像を密かに録画した900本超の動画も押収した。
司法省が発表したこと
Binanceからの窃盗は10月29日ごろに起きた。その2日後、FBIはサイバー警告で北朝鮮の犯行と公表し、取引所などの暗号資産サービスに対して、ハッカーが使うアドレス一覧に関連する取引をブロックするよう求めた。The Blockによると、Binance自身は損失を約63億ドルとしている。
それ以来、連邦検察とFBIは暗号資産企業と協力し、盗まれたコインが現金化される前に食い止めてきた。司法省刑事局を率いるA・タイセン・デュバ司法次官補は、この取り組みで「史上最大級の流出のおよそ半分を即座に止めた」と述べた。ただし事件は終わっていない。ハッカーがブリッジやミキサー、取引所を通じて資金を動かし続けているため、追跡、凍結、押収、没収の作業は続いていると同省は説明した。
FaceStealerの手口
同じ日に公表されたFBIの警告によると、ハッカーはまず被害者のTelegram、LinkedIn、Slack、Discordのアカウントを乗っ取る。次にその人の知り合いに連絡し、「近況を話そう」「協業について相談したい」と通話を持ちかける。会議のリンク先は、ハッカーが運営する偽のZoomやTeamsだ。標的が参加すると、知り合いを録画したウェブカメラ映像や、ときには暗号資産業界の著名人をAIで作ったディープフェイクを流し、本物の通話に見せかける。
そこで罠が仕掛けられる。偽の参加者が「声が聞こえない」と言い、解決策として「アップデート」のリンクやスクリプト、パソコンのターミナルに貼り付けるコードを示す。この「修正」が、暗号資産を盗み、次の攻撃に使うために標的のウェブカメラを録画するマルウェアをインストールする。FBIによると、このグループはオープンソースソフトウェアの開発者も狙うようになっており、詳しい情報をまとめたFaceStealerのページも開設した。
偽の採用面接も
偽の会議だけが罠ではない。The Blockによると、Binanceのインシデント報告書は、10月29日の侵害が数か月前から始まっていたとしている。攻撃者は偽の採用プロセスで同社の幹部になりすまし、従業員をだまして悪意のあるコーディング課題をダウンロードさせた。Binanceは、2026年に北朝鮮が関与したとみられる攻撃を57件検知して阻止しており、その多くが偽の面接や悪意のある開発ツールを使っていたという。
初心者のためのセキュリティのヒント
FBIの助言とBinanceの事例から学べることは、いくつかの習慣にまとめられる。
- ビデオ通話には、送られてきたリンクではなく、ZoomやTeamsの公式アプリから会議IDで参加する。
- 通話中に音声を直すためにスクリプトの実行、ターミナルへのコード貼り付け、「アップデート」のインストールを求められたら、手を止める。アプリは別途アップデートする。
- 予期しない会議の招待は、電話やSMSなど別の手段で本人に確認する。
- 知らない人から送られたコードは実行せず、ファイルも開かない。確認できていない採用担当者からの「テスト課題」も同様だ。
- Telegram、WhatsAppなどのチャットアプリで二段階認証とログイン通知を有効にする。
- シードフレーズや秘密鍵をパソコンやスマートフォンに保存しない。
FBIは被害者に対し、キーワード「FaceStealer」を添えてIC3.govに報告するよう呼びかけている。同様の教訓は、Acrossのウェブサイト乗っ取りやBinanceが警告したiPhoneの脆弱性の記事でも取り上げた。
初心者にとっての意味
今回の押収は、盗まれた暗号資産でも公開ブロックチェーン上で追跡・凍結できる場合があることを示している。ただし取り戻すには時間がかかり、資金が誰のものになるかは裁判所が決める。The Blockによると、Binanceは今月初め、影響を受けた資産の98%をすでに補填したと明らかにしていた。
これから始める人にとって、Coinbaseのような米国の大手規制取引所なら銀行口座で暗号資産を買える。ただし、ハッキングや詐欺と無縁のプラットフォームはないため、上の習慣は引き続き大切だ。失っても困らない金額だけを投資しよう。これは投資助言ではない。
今後の注目点
- 裁判所が認めた押収が正式な没収手続きにつながるか、そして盗まれた資金のうちさらにどれだけが凍結されるか。
- TraderTraitorとFaceStealerの背後にいるハッカーに対する、FBIと司法省の次の動き。
盗まれた資金の流れはこちら:北朝鮮、Binanceハッキングの資金洗浄にミームコインを発行
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- U.S. Department of Justice: Justice Department Announces Actions to Disrupt North Korea's Massive Theft of Cryptocurrency (2026年11月12日)
- FBI FLASH: North Korean Hackers Use Secretly Recorded Webcam Library of 900+ Tech Workers in $400M "FaceStealer" Crypto Theft Scheme (2026年11月12日)
- FBI: FaceStealer Cryptocurrency Theft Scheme (2026年11月12日)
- FBI Cyber Alert: North Korea Responsible for $6 Billion+ Binance Attack (2026年10月31日)
- CoinDesk: North Korea's Binance hack faces U.S. crackdown as DOJ targets $1.2 billion in stolen crypto (2026年11月12日)
- The Block: Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach (2026年11月3日)
出典のタイトルは原文の言語のまま表示しています。