미국, 바이낸스 해킹 도난 자금 12억 달러 압수 법원 승인 확보… 북한의 가짜 화상통화 사기도 차단
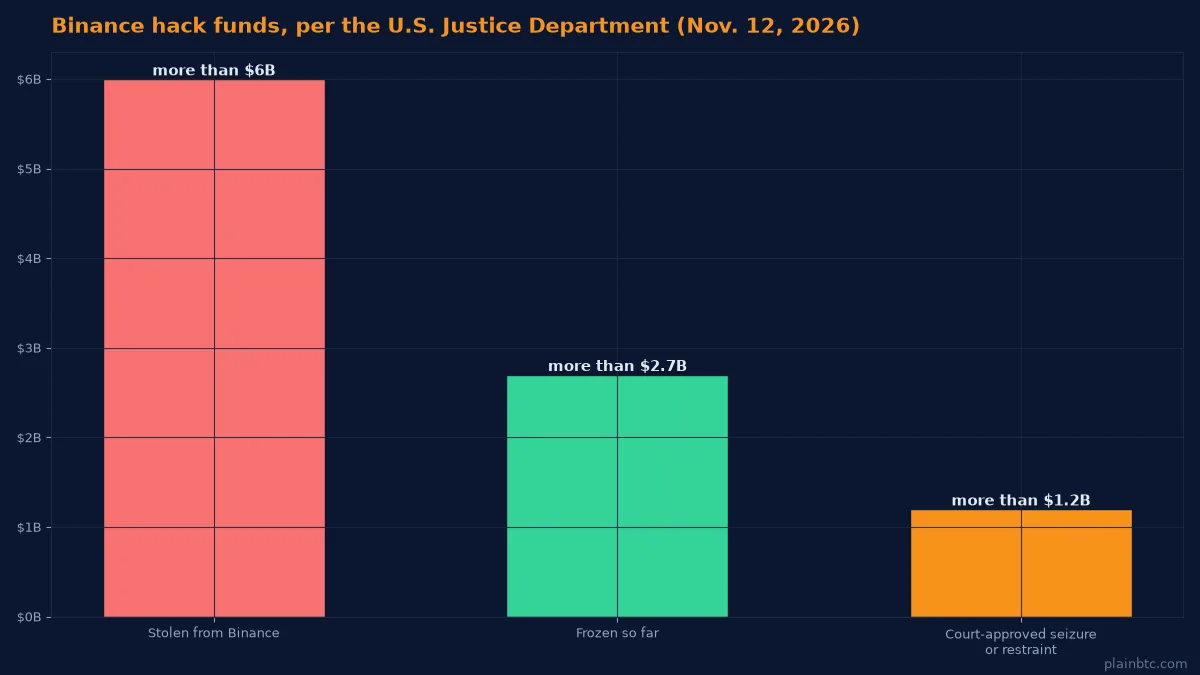
미국 법무부는 11월 12일(목) 지난달 사상 최대 규모의 해킹으로 바이낸스에서 도난당한 암호화폐 가운데 12억 달러 이상을 압수하거나 묶어 둘 수 있는 법원 승인을 받았다고 밝혔다. 법무부 발표에 따르면 이 자금은 도난당한 60억 달러 이상 가운데 미국 당국과 민간 기업이 지금까지 동결한 27억 달러 이상의 일부다.
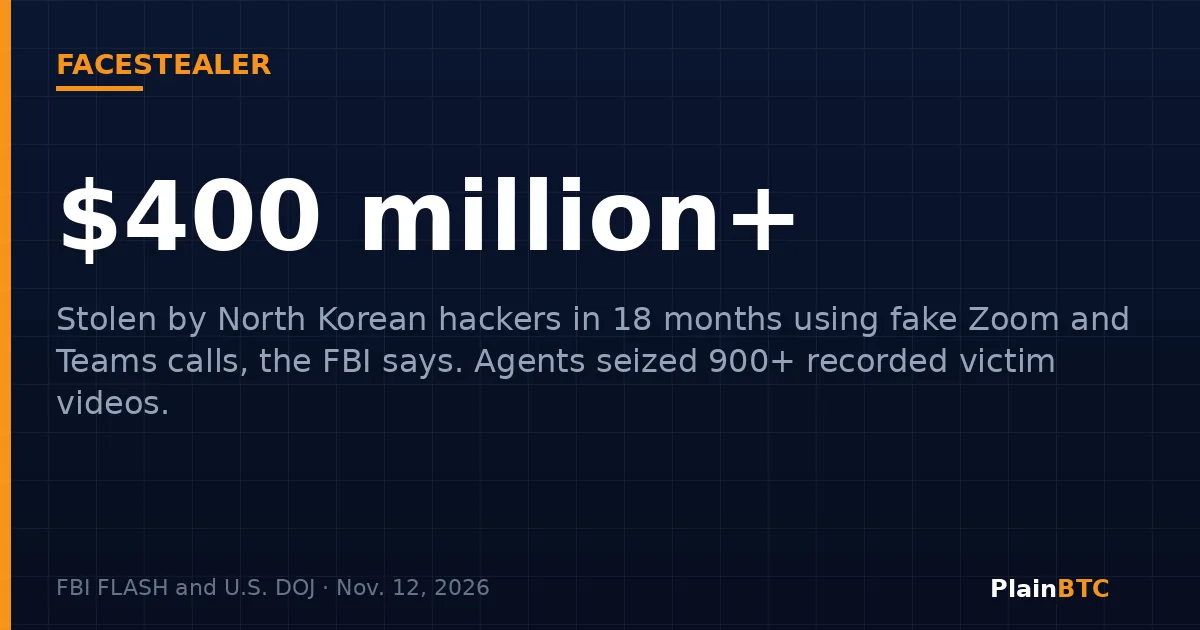
같은 발표에서 로스앤젤레스 연방검찰은 FBI가 'FaceStealer'라고 부르는 수법에 북한 해커들이 사용한 클라우드 서버를 압수했다고 밝혔다. 피해자를 가짜 Zoom이나 Microsoft Teams 통화로 끌어들이는 수법으로, FBI에 따르면 최근 18개월 동안 4억 달러 이상을 훔쳤다.
핵심 요약
- 법무부는 바이낸스에서 도난당한 암호화폐 가운데 12억 달러 이상을 압수하거나 묶어 둘 수 있는 법원 승인을 받았다.
- 정부와 민간의 공동 노력으로 도난 자금 중 27억 달러 이상이 지금까지 동결됐다.
- FBI는 10월 29일 60억 달러 이상이 도난당한 사건을 'TraderTraitor'라고 부르는 북한 군 소속 해커들의 소행으로 보고 있다.
- 수사 당국은 FaceStealer의 클라우드 인프라와 피해자들의 웹캠 영상을 몰래 녹화한 동영상 900개 이상도 압수했다.
법무부가 발표한 내용
바이낸스 도난 사건은 10월 29일 무렵 발생했다. 이틀 뒤 FBI는 사이버 경보에서 북한을 공개적으로 지목하고, 거래소와 다른 암호화폐 서비스에 해커들이 사용하는 주소 목록과 연결된 거래를 차단해 달라고 요청했다. The Block에 따르면 바이낸스 자체는 손실 규모를 약 63억 달러로 밝혔다.
이후 연방검찰과 FBI는 암호화폐 기업들과 협력해 도난 코인이 현금화되기 전에 막아 왔다. 법무부 형사국을 이끄는 A. 타이슨 듀바 법무차관보는 이 노력으로 "이번 역대급 유출의 약 절반을 즉시 막았다"고 말했다. 그러나 사건은 끝나지 않았다. 해커들이 브리지, 믹서, 거래소를 통해 자금을 계속 옮기고 있어 추적, 동결, 압수, 몰수 작업이 이어지고 있다고 법무부는 설명했다.
FaceStealer는 어떻게 작동하나
같은 날 공개된 FBI 경보에 따르면 해커들은 먼저 피해자의 텔레그램, 링크드인, 슬랙, 디스코드 계정을 탈취한다. 그런 다음 그 사람의 지인들에게 연락해 "근황 이야기"나 "협업 논의"를 명목으로 통화를 제안한다. 회의 링크는 해커들이 운영하는 가짜 Zoom이나 Teams로 연결된다. 표적이 접속하면 지인을 녹화한 웹캠 영상이나, 때로는 AI로 만든 유명 암호화폐 인사의 딥페이크 영상을 틀어 통화를 진짜처럼 보이게 한다.
그다음이 함정이다. 가짜 참가자가 표적의 목소리가 들리지 않는다며 해결책을 내민다. '업데이트' 링크나 스크립트, 혹은 컴퓨터 터미널에 붙여 넣을 코드 한 줄이다. 이 '해결책'은 암호화폐를 훔치고 다음 공격에 쓰기 위해 표적의 웹캠을 녹화하는 악성코드를 설치한다. FBI는 이 조직이 오픈소스 소프트웨어 개발자들도 점점 더 노리고 있다며, 자세한 정보를 담은 FaceStealer 안내 페이지를 개설했다.
가짜 채용 면접도
가짜 회의만 미끼가 아니다. The Block에 따르면 바이낸스의 사고 보고서는 10월 29일 침해가 몇 달 전부터 시작됐다고 밝혔다. 공격자들은 가짜 채용 절차에서 회사 임원을 사칭해 한 직원이 악성 코딩 과제를 내려받도록 속였다. 바이낸스는 2026년에 북한 연계로 의심되는 공격 57건을 탐지해 막았으며, 상당수가 가짜 면접과 악성 개발 도구를 이용했다고 밝혔다.
초보자를 위한 보안 팁
FBI의 조언과 바이낸스 사례에서 얻을 수 있는 교훈은 몇 가지 습관으로 정리된다.
- 화상통화는 누군가 보낸 링크가 아니라 Zoom이나 Teams 공식 앱에서 회의 ID로 참여한다.
- 통화 중 오디오를 고치려면 스크립트를 실행하거나 터미널에 코드를 붙여 넣거나 '업데이트'를 설치하라는 요청을 받으면 멈춘다. 앱은 따로 업데이트한다.
- 예상치 못한 회의 초대는 전화나 문자 등 다른 경로로 확인한다.
- 모르는 사람이 보낸 코드는 절대 실행하지 말고 파일도 열지 않는다. 확인되지 않은 채용 담당자의 '테스트 과제'도 마찬가지다.
- 텔레그램, 왓츠앱 등 메신저 앱에서 2단계 인증과 로그인 알림을 켠다.
- 시드 문구나 개인 키를 컴퓨터나 휴대폰에 저장하지 않는다.
FBI는 피해자들에게 'FaceStealer'라는 키워드와 함께 IC3.gov에 신고해 달라고 요청했다. 비슷한 교훈은 Across 웹사이트 탈취 기사와 바이낸스가 경고한 아이폰 취약점 기사에서도 다뤘다.
초보자에게 주는 의미
이번 압수는 도난당한 암호화폐도 공개 블록체인에서 추적하고 동결할 수 있는 경우가 있다는 점을 보여 준다. 다만 되찾기까지는 시간이 걸리고, 돈이 누구에게 돌아갈지는 법원이 결정한다. The Block에 따르면 바이낸스는 이달 초 피해 자산의 98%를 이미 채워 넣었다고 밝혔다.
이제 막 시작한다면 Coinbase 같은 미국의 대형 규제 거래소에서 은행 계좌로 암호화폐를 살 수 있다. 하지만 해킹이나 사기에서 완전히 안전한 플랫폼은 없으므로 위의 습관은 여전히 중요하다. 잃어도 괜찮은 금액만 투자하자. 이 글은 투자 조언이 아니다.
앞으로 지켜볼 점
- 법원이 승인한 압수가 정식 몰수 절차로 이어질지, 그리고 도난 자금이 얼마나 더 동결될지.
- TraderTraitor와 FaceStealer 배후 해커들에 대한 FBI와 법무부의 추가 조치.
도난 자금이 어떻게 움직였는지 보기: 북한, 바이낸스 해킹 자금 세탁 위해 밈코인 발행
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- U.S. Department of Justice: Justice Department Announces Actions to Disrupt North Korea's Massive Theft of Cryptocurrency (2026년 11월 12일)
- FBI FLASH: North Korean Hackers Use Secretly Recorded Webcam Library of 900+ Tech Workers in $400M "FaceStealer" Crypto Theft Scheme (2026년 11월 12일)
- FBI: FaceStealer Cryptocurrency Theft Scheme (2026년 11월 12일)
- FBI Cyber Alert: North Korea Responsible for $6 Billion+ Binance Attack (2026년 10월 31일)
- CoinDesk: North Korea's Binance hack faces U.S. crackdown as DOJ targets $1.2 billion in stolen crypto (2026년 11월 12일)
- The Block: Binance says hackers used fake job interview, internal AI tool in $6.3 billion breach (2026년 11월 3일)
출처 제목은 원문 언어로 표시됩니다.