Koreanische Börse Coinone: Hacker erbeutet Support-Daten, die auch Passwörter enthalten können
Die südkoreanische Kryptobörse Coinone hat ihre Kunden darüber informiert, dass ein Teil ihrer persönlichen Daten abgeflossen ist. Ein Angreifer war in die Server von MetaM eingedrungen, des externen Unternehmens, das den Kundensupport der Börse betreibt. Coinone machte den Vorfall in einer offiziellen Mitteilung am Sonntagmorgen koreanischer Zeit öffentlich und entschuldigte sich bei den Nutzern.
Die abgeflossenen Datensätze stammen aus Support-Chats und Telefonaten. Je nachdem, was die einzelnen Kunden dort angegeben haben, können sie Passwörter, nationale Ausweisnummern, Kontonummern, Wohnadressen und Krypto-Wallet-Adressen enthalten. Coinone erklärt, die eigenen Konto-, Handels- und Wallet-Systeme seien nicht kompromittiert worden.
Das Wichtigste in Kürze
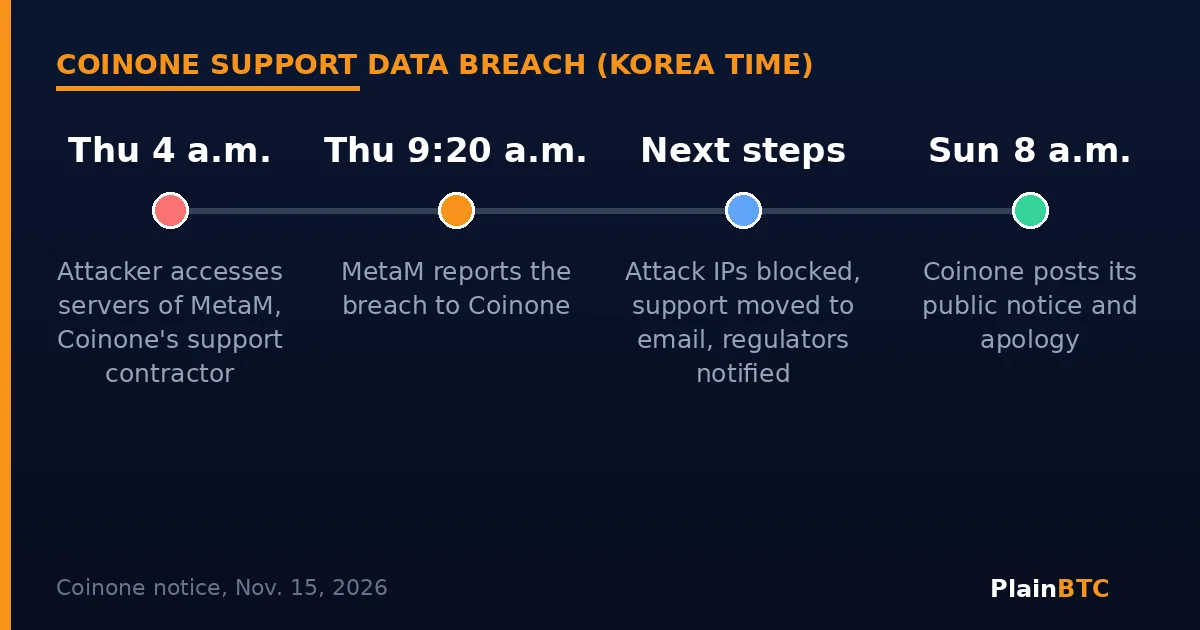
- Ein Angreifer griff am 12. November gegen 4 Uhr koreanischer Zeit auf Server von MetaM zu, dem externen Support-Dienstleister von Coinone.
- Coinone nennt 11 Arten persönlicher Daten, die abgeflossen sein könnten, darunter Passwörter und nationale Ausweisnummern.
- Kunden, die nie den Support von Coinone kontaktiert haben, sind laut der Börse nicht betroffen.
- Coinone erklärt, die Konto-, Handels- und Wallet-Systeme liefen getrennt und zeigten keine Spuren eines direkten Einbruchs.
Was passiert ist
Laut der Mitteilung von Coinone griff ein externer Angreifer am Donnerstag, 12. November, gegen 4 Uhr koreanischer Zeit unbefugt auf die Server von MetaM zu und sah die dort gespeicherten Support-Datensätze ein oder kopierte sie. MetaM meldete den Vorfall Coinone gegen 9:20 Uhr am selben Tag. Coinone veröffentlichte die Mitteilung drei Tage später.
Nach Bekanntwerden sperrte Coinone nach eigenen Angaben die beim Angriff genutzten IP-Adressen und trennte den Zugang zwischen Support-Center und eigenen Systemen. Der ausgelagerte Support läuft nun nur noch per E-Mail, die Echtzeitüberwachung ungewöhnlicher Anmeldungen und Transaktionen wurde verstärkt, und der Vorfall wurde der Korea Internet and Security Agency, der Kommission für den Schutz persönlicher Daten und der Finanzaufsicht FSS gemeldet.
MetaM bestätigte Hinweise, dass Telefonnummern und Support-Chats in einigen seiner Systeme ohne Erlaubnis eingesehen oder abgezogen wurden, betonte aber, dass nicht die Daten aller Nutzer betroffen seien, berichtete JKN. Wie viele Kunden betroffen sind, sagte Coinone nicht, wie Cointelegraph anmerkte.
Welche Daten betroffen sein könnten
Coinone listete alle Arten von Informationen auf, die offengelegt worden sein könnten: die beim Support-Anruf genutzte Telefonnummer, Name, E-Mail-Adresse, Geburtsdatum, Kontonummer, Passwort, nationale Einwohner-Registriernummer, Ausstellungsdatum des Ausweises, Wohnadresse, Krypto-Wallet-Adresse und Transaktions-IDs (TXIDs). Die tatsächliche Liste sei von Person zu Person verschieden, betonte die Börse, weil jeder Kunde andere Angaben gemacht habe.
Die Börse will gesonderte Benachrichtigungen verschicken und eine Abfrageseite einrichten, auf der Kunden prüfen können, welche ihrer Daten offengelegt wurden, berichtete The Asia Business Daily.
Kann jemand auf Konten zugreifen?
Coinone zufolge reicht ein abgeflossenes Passwort allein nicht aus. Jede Anmeldung verlangt einen zweiten Schritt, entweder einen Einmalcode (OTP) oder eine Bestätigung per KakaoTalk auf dem Telefon des Kunden, und Anmeldeversuche außerhalb der offiziellen App werden automatisch blockiert. Nach bisherigem Stand könnten die abgeflossenen Informationen allein nicht für eine Anmeldung oder Auszahlung genutzt werden, so die Börse.
Das größere Risiko ist Betrug. Betrüger, die Details aus früheren Support-Gesprächen kennen, können sich am Telefon, per SMS oder E-Mail als Coinone-Mitarbeiter ausgeben. Coinone betont, niemals nach Passwörtern, OTP-Codes oder Bestätigungscodes zu fragen und Kunden nie zu Krypto-Auszahlungen oder zur Änderung einer Wallet-Adresse aufzufordern. Wer dem Support ein Passwort genannt hat, soll es ändern, auch überall dort, wo dasselbe Passwort verwendet wird, und die gespeicherten Auszahlungsadressen prüfen.
Was das für Einsteiger bedeutet
Die Wallets der Börse waren nicht betroffen, doch der Fall zeigt: Ihre Daten sind nur so sicher wie das schwächste Unternehmen, das mit ihnen arbeitet, Dienstleister eingeschlossen. Ein paar Gewohnheiten helfen auf jeder Plattform: Nennen oder tippen Sie Ihr Passwort nie einem Support-Mitarbeiter, nutzen Sie für jedes Krypto-Konto ein eigenes Passwort und aktivieren Sie eine Authenticator-App für die Zwei-Faktor-Anmeldung. Große regulierte US-Börsen wie Coinbase bieten diese Werkzeuge, aber keine Plattform kann Sie schützen, wenn Sie Ihre Codes an Betrüger weitergeben. Seien Sie misstrauisch bei Anrufen, die sich auf eine alte Support-Anfrage berufen. Dies ist keine Anlageberatung.
Worauf jetzt zu achten ist
- Ob Coinone oder MetaM die Zahl der betroffenen Kunden nennen.
- Die von Coinone angekündigte Abfrageseite, auf der Nutzer sehen, was genau abgeflossen ist.
- Die Ergebnisse der südkoreanischen Datenschutz- und Finanzaufsicht.
- Berichte über Phishing-Anrufe oder Nachrichten mit den abgeflossenen Daten.
Wie sicher sind große Börsen? Lesen Sie ist Coinbase sicher für Einsteiger.
Mehr Anleitungen für Einsteiger?
Abonniere den Newsletter auf dieser Seite oder tritt unten der PlainBTC-Community bei. Darunter findest du verwandte Artikel.
Quellen
- Coinone: Notice on the personal information leak (in Korean) (15. November 2026)
- Cointelegraph: Coinone warns of phishing, identity theft after customer data breach (15. November 2026)
- crypto.news: South Korea's Coinone data breach may expose passwords, IDs, wallet addresses (15. November 2026)
- JKN: Coinone consultation server breached, risking exposure of resident registration and bank account numbers (15. November 2026)
- The Asia Business Daily: Coinone customer data leak (15. November 2026)
Die Titel der Quellen sind in der Originalsprache angegeben.