코인원 "해커가 비밀번호 포함됐을 수 있는 고객상담 기록 빼내"
암호화폐 거래소 코인원이 고객상담을 맡긴 외부 업체 메타엠의 서버에 공격자가 침입해 고객 개인정보 일부가 유출됐다고 이용자들에게 알렸다. 코인원은 한국 시간 일요일 오전에 올린 공식 공지에서 사고를 공개하고 이용자들에게 사과했다.
유출된 기록은 채팅과 전화 상담에서 나온 것이다. 고객이 상담 중 무엇을 남겼는지에 따라 비밀번호, 주민등록번호, 계좌번호, 자택 주소, 암호화폐 지갑 주소 등이 포함됐을 수 있다. 코인원은 자사 회원 계정, 거래, 지갑 시스템은 침입당하지 않았다고 밝혔다.
핵심 요약
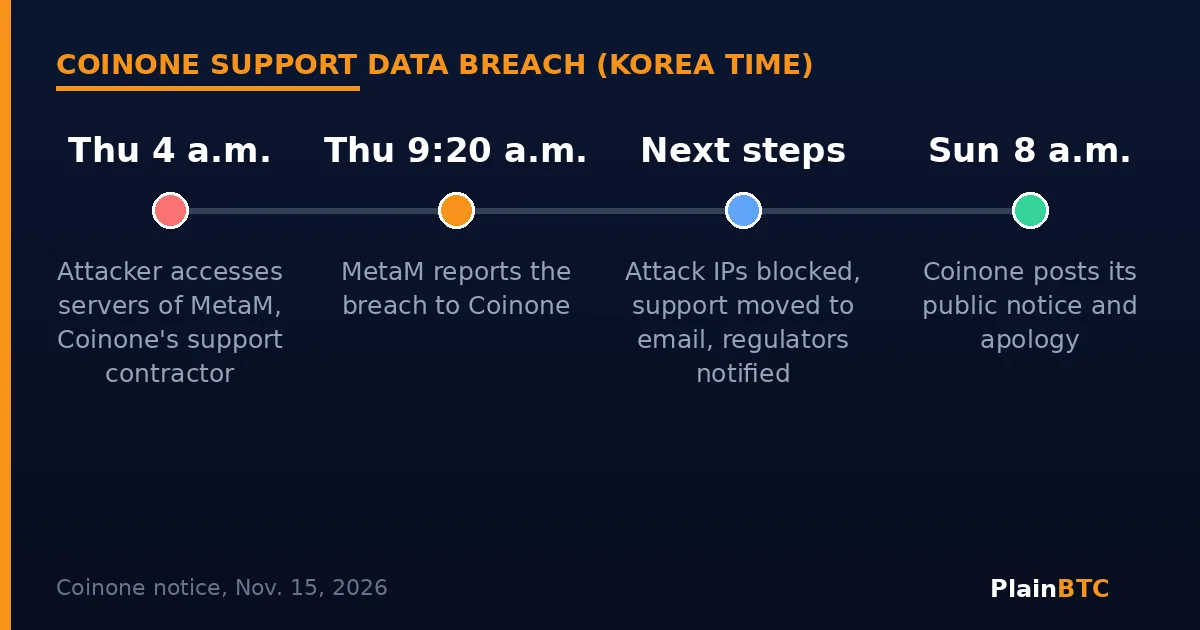
- 공격자는 한국 시간 11월 12일 오전 4시께 코인원 고객상담 수탁사 메타엠의 서버에 접근했다.
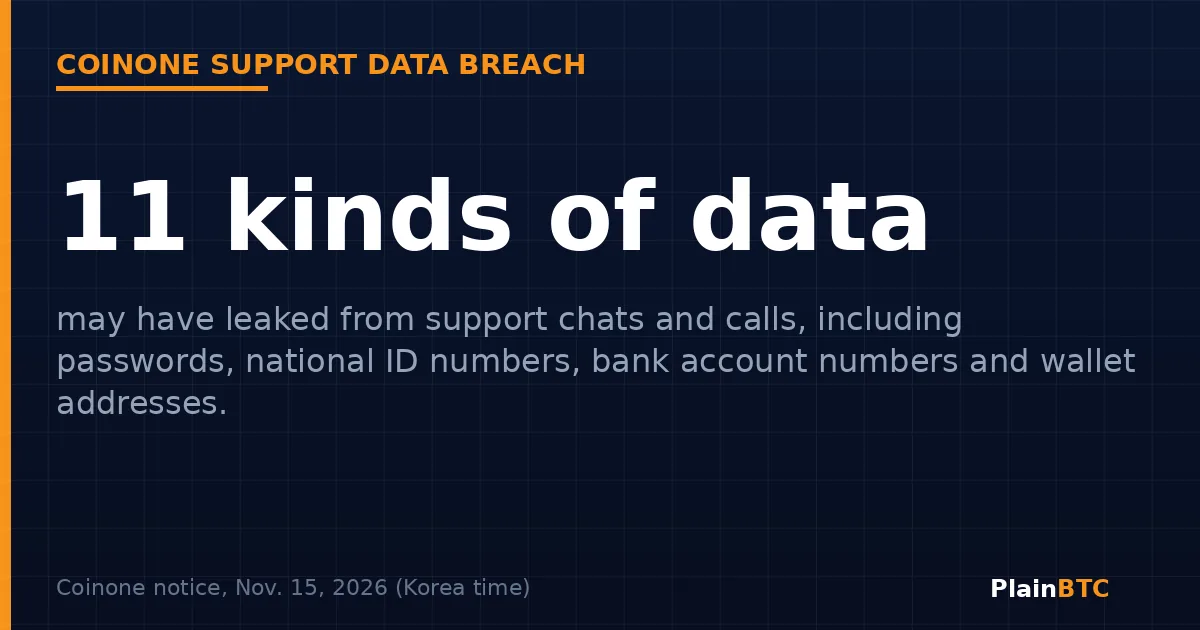
- 코인원은 비밀번호와 주민등록번호를 포함해 11가지 개인정보가 유출됐을 수 있다고 밝혔다.
- 거래소에 따르면 코인원 고객센터 상담 이력이 없는 고객은 이번 유출과 무관하다.
- 코인원은 계정, 거래, 지갑 시스템이 분리 운영되며 직접 침입 정황은 없다고 밝혔다.
무슨 일이 있었나
코인원 공지에 따르면 외부 공격자가 한국 시간 11월 12일(목) 오전 4시께 메타엠 서버에 불법 접근해 저장돼 있던 고객 상담 정보를 조회하거나 빼냈다. 메타엠은 같은 날 오전 9시 20분께 코인원에 이를 보고했다. 코인원은 사흘 뒤 공식 공지를 올렸다.
코인원은 유출 사실을 인지한 즉시 공격에 쓰인 IP를 차단하고 고객센터와 자사 시스템 사이의 접근을 막았다고 밝혔다. 위탁 고객센터는 이메일 상담으로 전환했고, 이상 접속과 이상 거래에 대한 실시간 모니터링을 강화했으며, 한국인터넷진흥원, 개인정보보호위원회, 금융감독원에 신고했다.
JKN에 따르면 메타엠은 일부 상담 시스템에서 전화번호와 상담 채팅이 무단으로 조회되거나 유출된 정황을 확인했지만 전체 이용자의 정보가 유출된 것은 아니라고 설명했다. 코인텔레그래프는 코인원이 피해 고객 수를 공개하지 않았다고 짚었다.
유출됐을 수 있는 정보
코인원은 유출 가능성이 있는 정보를 모두 공개했다. 상담에 사용한 전화번호, 이름, 이메일, 생년월일, 계좌번호, 비밀번호, 주민등록번호, 신분증 발급일자, 자택 주소, 지갑 주소, 거래 ID(TXID)다. 거래소는 고객마다 상담에서 남긴 정보가 달라 실제 유출 항목은 사람마다 다를 수 있다고 강조했다.
아시아경제에 따르면 거래소는 별도 안내를 보내고, 고객이 자신의 어떤 정보가 유출됐는지 확인할 수 있는 조회 페이지를 마련할 계획이다.
누군가 계정에 들어올 수 있나
코인원은 유출된 비밀번호만으로는 로그인할 수 없다고 밝혔다. 모든 로그인에는 2차 인증으로 일회용 비밀번호(OTP)나 본인 명의 휴대폰의 카카오톡 인증이 필요하고, 공식 앱이 아닌 곳에서 들어온 로그인 요청은 자동으로 차단된다. 지금까지 확인된 바로는 유출된 정보만으로 제3자가 계정에 로그인하거나 자산을 출금할 수 없다는 것이 거래소 설명이다.
더 큰 위험은 사기다. 과거 상담 내용을 아는 사기범이 전화, 문자, 이메일로 코인원 직원을 사칭할 수 있다. 코인원은 어떤 경우에도 비밀번호, OTP 번호, 인증번호를 묻지 않으며 가상자산 출금이나 지갑 주소 변경을 요청하지 않는다고 밝혔다. 상담 중 비밀번호를 알려준 이용자에게는 해당 비밀번호와 같은 비밀번호를 쓰는 다른 사이트의 비밀번호도 바꾸고, 등록된 출금 주소를 확인하라고 당부했다.
초보자에게 주는 의미
이번 유출은 거래소 지갑에는 미치지 않았지만, 내 정보의 안전은 외부 협력사를 포함해 그 정보를 다루는 가장 약한 회사 수준에 달려 있다는 점을 보여준다. 어느 플랫폼에서든 도움이 되는 습관이 있다. 상담원에게 비밀번호를 입력하거나 불러주지 말고, 암호화폐 계정마다 다른 비밀번호를 쓰고, 2단계 로그인에는 인증 앱을 사용하자. Coinbase 같은 미국의 대형 규제 거래소도 이런 기능을 제공하지만, 스스로 사기범에게 코드를 넘기면 어떤 플랫폼도 지켜줄 수 없다. 예전 상담 내용을 언급하는 전화는 일단 의심하자. 이 글은 투자 조언이 아니다.
앞으로 지켜볼 점
- 코인원이나 메타엠이 피해 고객 수를 공개할지 여부.
- 이용자가 무엇이 유출됐는지 정확히 확인할 수 있도록 코인원이 약속한 조회 페이지.
- 한국 개인정보 보호 당국과 금융 당국의 조사 결과.
- 유출 정보를 악용한 피싱 전화나 메시지 사례.
대형 거래소가 얼마나 안전한지 궁금하다면 Coinbase는 초보자에게 안전할까를 읽어보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- Coinone: Notice on the personal information leak (in Korean) (2026년 11월 15일)
- Cointelegraph: Coinone warns of phishing, identity theft after customer data breach (2026년 11월 15일)
- crypto.news: South Korea's Coinone data breach may expose passwords, IDs, wallet addresses (2026년 11월 15일)
- JKN: Coinone consultation server breached, risking exposure of resident registration and bank account numbers (2026년 11월 15일)
- The Asia Business Daily: Coinone customer data leak (2026년 11월 15일)
출처 제목은 원문 언어로 표시됩니다.