Корейская биржа Coinone сообщила, что хакер похитил данные службы поддержки, среди которых могут быть пароли
Южнокорейская криптобиржа Coinone сообщила клиентам об утечке части их персональных данных: злоумышленник проник на серверы MetaM, внешней компании, которая ведет поддержку клиентов биржи. Биржа раскрыла инцидент в официальном уведомлении, опубликованном в воскресенье утром по корейскому времени, и извинилась перед пользователями.
Утекшие записи взяты из чатов и телефонных звонков в поддержку. В зависимости от того, что сообщал каждый клиент, в них могут быть пароли, национальные идентификационные номера, номера банковских счетов, домашние адреса и адреса криптокошельков. Coinone утверждает, что ее собственные системы аккаунтов, торговли и кошельков взломаны не были.
Главное
- Злоумышленник получил доступ к серверам MetaM, внешнего подрядчика Coinone по поддержке, около 4 часов утра по корейскому времени 12 ноября.
- Coinone перечисляет 11 видов персональных данных, которые могли утечь, включая пароли и национальные идентификационные номера.
- Клиентов, которые никогда не обращались в службу поддержки Coinone, утечка не затронула, сообщает биржа.
- По словам Coinone, системы аккаунтов, торговли и кошельков работают отдельно, и признаков прямого взлома нет.
Что произошло
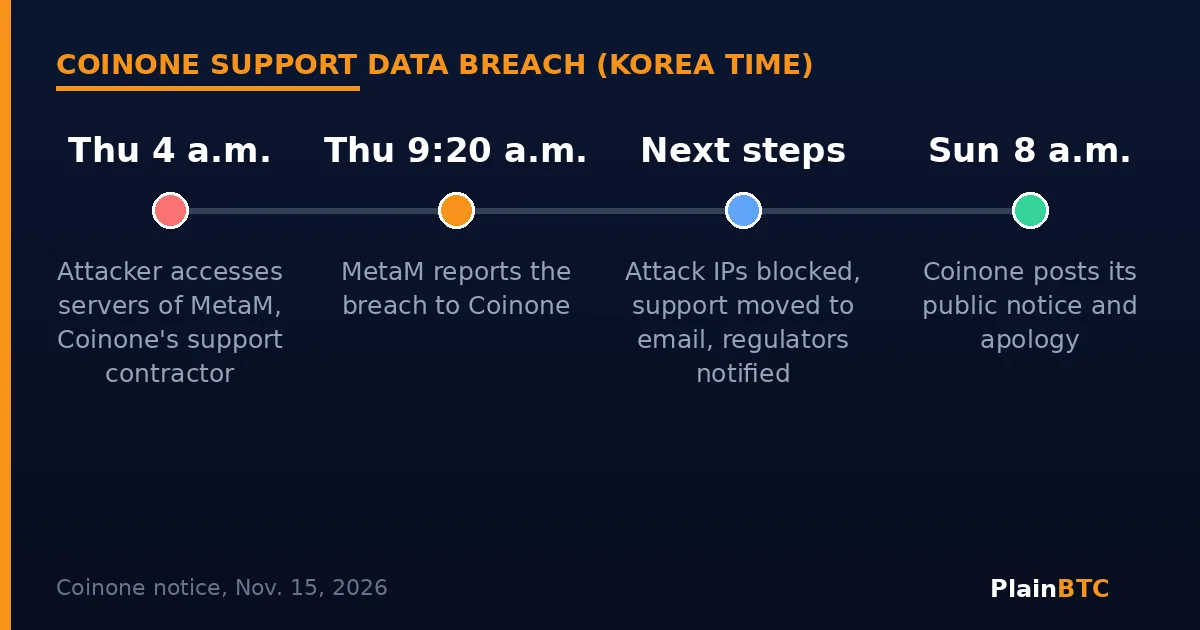
Согласно уведомлению Coinone, внешний злоумышленник незаконно получил доступ к серверам MetaM около 4 часов утра по корейскому времени в четверг, 12 ноября, и просмотрел или выгрузил хранившиеся там записи обращений в поддержку. MetaM сообщила Coinone об утечке около 9:20 утра того же дня. Публичное уведомление Coinone опубликовала через три дня.
Узнав об утечке, Coinone, по ее словам, заблокировала IP-адреса, использованные в атаке, и закрыла доступ между центром поддержки и своими системами. Внешняя поддержка переведена только на электронную почту, усилен мониторинг подозрительных входов и сделок в реальном времени, а об инциденте сообщено в Корейское агентство по интернету и безопасности, Комиссию по защите персональной информации и Службу финансового надзора.
MetaM подтвердила признаки того, что телефонные номера и чаты поддержки в некоторых ее системах были просмотрены или выгружены без разрешения, но заявила, что данные всех пользователей не утекли, сообщило издание JKN. Сколько клиентов пострадало, Coinone не сообщила, отметил Cointelegraph.
Какие данные могли утечь
Coinone перечислила все виды информации, которые могли быть раскрыты: номер телефона, с которого звонили в поддержку, имя, адрес электронной почты, дата рождения, номер банковского счета, пароль, номер регистрации резидента, дата выдачи удостоверения личности, домашний адрес, адрес криптокошелька и идентификаторы транзакций (TXID). Биржа подчеркнула, что фактический набор у каждого свой, потому что клиенты сообщали разные сведения.
Биржа планирует разослать отдельные уведомления и запустить страницу проверки, где каждый клиент сможет узнать, какие именно его данные раскрыты, сообщило издание The Asia Business Daily.
Можно ли войти в чужой аккаунт?
Coinone утверждает, что одного утекшего пароля недостаточно. Каждый вход требует второго шага: одноразового кода (OTP) или подтверждения через KakaoTalk на телефоне самого клиента, а попытки входа не из официального приложения блокируются автоматически. По данным, выявленным на сегодня, утекшая информация сама по себе не позволяет войти в аккаунт или вывести монеты, заявляет биржа.
Главный риск связан с мошенничеством. Мошенники, знающие детали прошлых обращений в поддержку, могут выдавать себя за сотрудников Coinone в звонках, сообщениях или письмах. Coinone напоминает, что никогда не просит пароли, OTP-коды или коды подтверждения и никогда не просит клиентов выводить криптовалюту или менять адрес кошелька. Тем, кто сообщал пароль поддержке, биржа советует сменить его, а также везде, где используется такой же пароль, и проверить сохраненные адреса для вывода.
Что это значит для новичков
Кошельки биржи эта утечка не затронула, но она показывает: ваши данные защищены не лучше, чем у самой слабой компании, которая с ними работает, включая подрядчиков. На любой платформе помогают простые привычки: никогда не вводите и не диктуйте пароль сотруднику поддержки, используйте отдельный пароль для каждого криптоаккаунта и включите приложение-аутентификатор для двухэтапного входа. Крупные регулируемые биржи США, такие как Coinbase, предлагают эти инструменты, но ни одна платформа не защитит вас, если вы сами отдадите коды мошеннику. Относитесь с подозрением к любому звонку, где упоминается старое обращение в поддержку. Это не инвестиционная рекомендация.
За чем следить дальше
- Сообщат ли Coinone или MetaM, сколько клиентов пострадало.
- Страница проверки, которую обещала Coinone, чтобы пользователи увидели, что именно утекло.
- Выводы южнокорейских регуляторов в сфере защиты данных и финансов.
- Сообщения о фишинговых звонках или письмах с использованием утекших данных.
Хотите понять, насколько безопасны крупные биржи? Читайте безопасен ли Coinbase для новичков.
Хотите ещё гайды для новичков?
Подпишитесь на рассылку на этой странице или присоединяйтесь к сообществу PlainBTC ниже. Дальше собраны похожие статьи.
Источники
- Coinone: Notice on the personal information leak (in Korean) (15 ноября 2026 г.)
- Cointelegraph: Coinone warns of phishing, identity theft after customer data breach (15 ноября 2026 г.)
- crypto.news: South Korea's Coinone data breach may expose passwords, IDs, wallet addresses (15 ноября 2026 г.)
- JKN: Coinone consultation server breached, risking exposure of resident registration and bank account numbers (15 ноября 2026 г.)
- The Asia Business Daily: Coinone customer data leak (15 ноября 2026 г.)
Названия источников приведены на языке оригинала.