Ledger、ベルリンで改ざんされたハードウェアウォレットを確認 ドバイでも2台を調査
暗号資産のハードウェアウォレットで最も知られたメーカーの一つLedgerは、改ざんされた端末が東南アジアだけの問題ではなくなったと明らかにした。フランスの同社は11月18日(水)、サポートサイトの更新で、ベルリンで改ざん端末を数台確認し、ドバイの2台についての報告を調べていると説明した、とDecryptが報じた。Ledgerは「その後の調査で、東南アジア以外でも改ざん端末が見つかった。同じ事件だ」としている。
ハードウェアウォレットは、暗号資産の鍵をオフラインで保管する小さな端末だ。最大の売りは、ウォレットを復元することも空にすることもできる「マスターキー」である24単語のリカバリーフレーズが、端末の外に出ないことにある。改ざん端末はこの前提を崩す。Ledgerによると、確認されたすべての端末に同じ物理的な改造があり、「設定時にリカバリーフレーズを盗むように作られている」という。
この記事のポイント
- Ledgerは、ベルリンで買われた改ざん端末を数台確認し、ドバイの疑わしい2台を調べている。
- 10月に販売を止めた東南アジアの販売店でも、被害を受けたLedger Nano Gen5を1台見つけた。
- 同社は、セキュアチップやOSに欠陥はなく、ledger.comで買った端末で確認された被害はないとしている。
- 同社は今後も改ざん端末が見つかるとみており、期間限定でX線検査を含む無料点検を行っている。
攻撃の手口
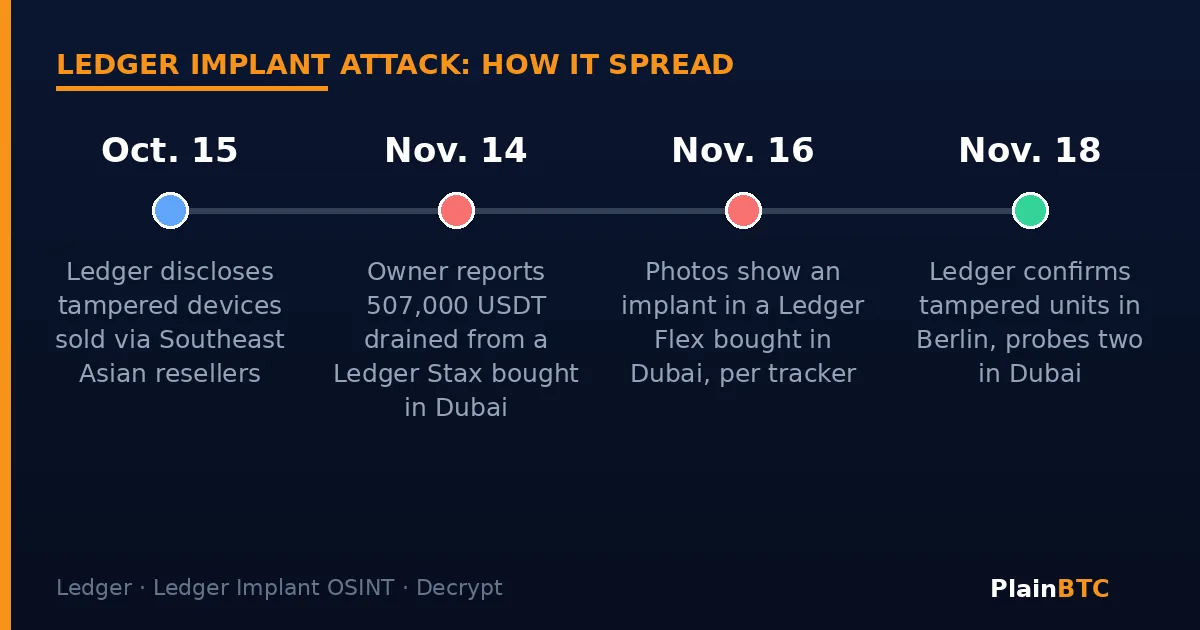
問題は10月に始まった。Ledgerは10月15日のブログで、「高度に組織化された犯罪グループ」が数カ月かけて本物のLedger端末を買い、分解して、設定時にリカバリーフレーズを盗む部品を隠して取り付け、東南アジアの販売店を通じて再び売りに出したと説明した。フレーズを手に入れた犯人は、どこからでもウォレットを空にできた。Decryptによると、ブロックチェーンを調べる調査者たちは、Ethereum、Tron、Bitcoinの数百のウォレットから約8700万ドルが抜き取られた疑いがあると追跡している。
Ledgerは、自社のチップやソフトウェア、サーバーはハッキングされていないと強調する。攻撃は、端末が同社の手を離れた後の流通段階で起きた。当時Ledgerは、東南アジアと香港の正規販売店に販売停止を求めた。
ベルリンとドバイ
更新内容をまとめたCyberSIXTによると、ドイツで確認された改ざん端末はすべてベルリンに集中しており、Ledgerは2026年1月以降にベルリンで第三者からLedgerを買った人にサポートへ連絡するよう呼びかけた。同社は被害台数も店名も明らかにしておらず、どこで改造されたのかも説明していない。
ドバイについては、疑わしい2台がどう流通したのかを販売パートナーと調べているという。複数の報道によると、2台ともVirgin Megastoreで買われた。ある所有者は、9月13日に同チェーンのドバイモール店で買ったLedger Flexから約1300SOLが抜き取られたと話した。Mt.Goxの元CEOマルク・カルプレス氏が運営するオープンソースの追跡サイトは、開けた端末の写真から隠されたインプラントを確認した、とUnchainedが報じた。別の所有者は、10月11日に買ったLedger Staxから50万7000USDTを盗まれたと話している。この端末はまだ開けられておらず、インプラントは疑いの段階だ。追跡サイトの報告によると、所有者は裁判所が指定する検査機関のために端末を封印しているという。
The Defiantによると、Ledgerのアラブ首長国連邦向け販売店一覧では、Virgin MegastoresでのLedger販売が一時停止と表示されている。
被害額の問題
Ledgerの更新には被害総額が書かれておらず、補償にも触れていない。ブロックチェーン調査者のZachXBT氏はLedgerの投稿への返信で、「御社の正規販売店を信頼した」被害者の損失を誰が補償するのかと問い、損失は1億500万ドルを超えるとした。Ledgerはこの数字を認めていない。
ハードウェアウォレット各社にとっては苦しい時期が続く。競合のTrezorは今週、配送パートナーに侵入したハッカーが約2万7000件の注文に関する情報を持ち出した可能性が高いと明らかにした。
あなたにとっての意味
ledger.comで直接買ったLedgerについては、確認された被害はないと同社は説明している。東南アジア、2026年1月以降のベルリン、またはドバイの店や販売店で買って心配な場合、Ledgerの助言は、使用をやめ、Ledgerサポートに連絡し、自分で分解しないことだ。メーカーから直接買った端末で新しいリカバリーフレーズを作り、そのウォレットに資金を移す。改ざん端末は両方を盗めるため、古いフレーズや追加のパスフレーズは使い回さない。Ledgerは地元警察への届け出も勧めている。
どのハードウェアウォレットにも通じる一番簡単なルールは、メーカーの公式サイトで買い、リカバリーフレーズをほかの場所に絶対に入力しないことだ。Ledgerは24単語を尋ねることは決してないとしており、それを求めるメッセージは詐欺だ。まだ勉強中なら、自己管理に移る前にCoinbaseのような規制を受けた大手取引所に少額を置いておく初心者もいる。その選択にも別のリスクがあり、これは投資助言ではない。
今後の注目点
- 改ざん端末の台数や、ベルリンとドバイの店にどう届いたのかをLedgerが公表するか。
- ドバイで封印されたLedger Staxの検査結果。
- 被害者への補償に関するLedgerの発表。
ウォレットは初めてですか?暗号資産ウォレットとは:カストディ型とセルフカストディをご覧ください。
初心者向けのガイドをもっと読む
このページのニュースレターに登録するか、下のPlainBTCコミュニティに参加してください。関連記事はその下にあります。
出典
- Decrypt: Ledger confirms tampered Bitcoin wallets in Berlin as spy implant probe spreads beyond Asia (2026年11月18日)
- CyberSIXT: Ledger hardware wallet tampering confirmed in Berlin (2026年11月18日)
- Ledger: Ledger's response to the hardware implant attack (2026年10月15日)
- Unchained: Mark Karpelès' tracker confirms implant in Ledger Flex bought at Dubai store (2026年11月18日)
- Ledger Implant OSINT: Ledger Stax from Virgin Megastore, Dubai (2026年11月18日)
- The Defiant: Ledger confirms Berlin wallet tampering, probes Dubai (2026年11月18日)
出典のタイトルは原文の言語のまま表示しています。