렛저, 베를린서 조작된 하드웨어 지갑 확인…두바이 2대도 조사
가장 잘 알려진 암호화폐 하드웨어 지갑 제조사 중 하나인 렛저(Ledger)는 조작된 기기가 더 이상 동남아에만 국한되지 않는다고 밝혔다. 이 프랑스 회사는 11월 18일(수) 지원 사이트 업데이트에서 베를린에서 조작된 기기 몇 대를 확인했고 두바이의 2대에 대한 신고를 조사하고 있다고 말했다고 디크립트가 보도했다. 렛저는 "그 이후 조사에서 동남아 밖에서도 조작된 기기가 확인됐다. 같은 사건"이라고 밝혔다.
하드웨어 지갑은 암호화폐 키를 오프라인으로 보관하는 작은 기기다. 핵심 약속은 지갑을 복원하고 비울 수도 있는 마스터 키인 24단어 복구 문구가 기기 밖으로 나가지 않는다는 것이다. 조작된 기기는 이 약속을 깬다. 렛저에 따르면 확인된 모든 사례에 같은 물리적 개조가 있었고, 이는 "설정 중 복구 문구를 가로채도록 만들어졌다".
핵심 요약
- 렛저는 베를린에서 구매된 조작 기기 몇 대를 확인했고 두바이의 의심 기기 2대를 조사하고 있다.
- 10월에 판매를 중단시킨 동남아 리셀러에서도 피해를 입은 렛저 나노 Gen5 1대를 찾았다.
- 렛저는 보안 칩과 운영체제에 결함이 없으며 ledger.com에서 산 기기에서 확인된 사례는 없다고 밝혔다.
- 회사는 조작 기기가 더 나올 것으로 보고, 한시적으로 X선 검사를 포함한 무료 점검을 제공한다.
공격 방식
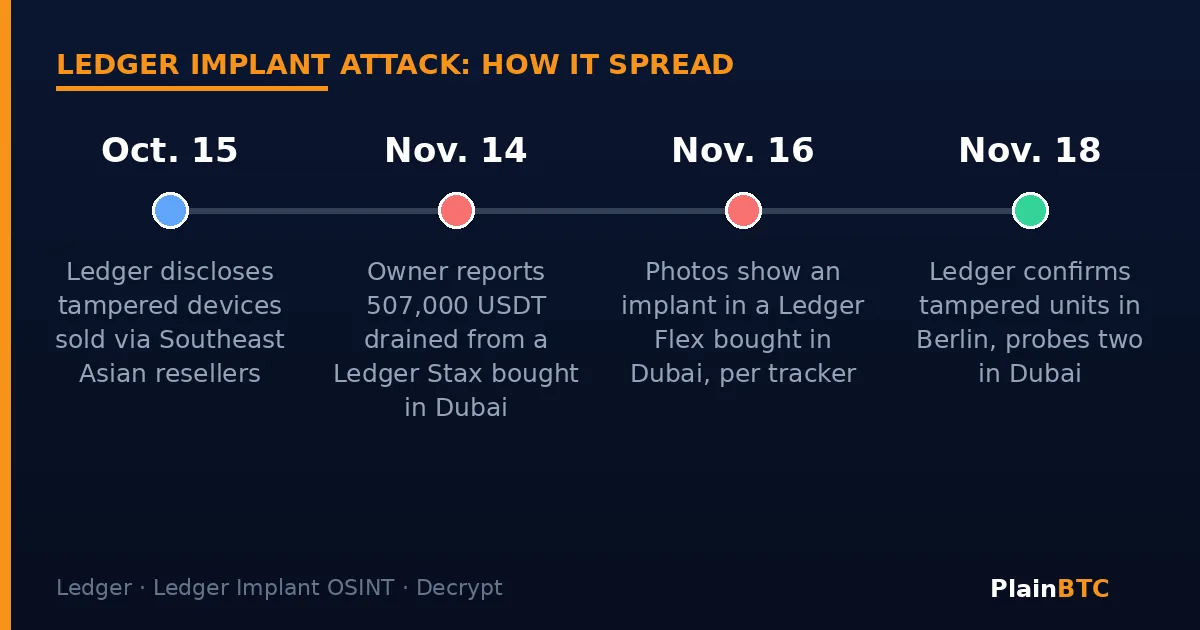
문제는 10월에 시작됐다. 렛저는 10월 15일 블로그에서 "고도로 조직화된 범죄 집단"이 수개월 동안 진품 렛저 기기를 사서 분해하고, 설정 중 복구 문구를 가로채는 숨겨진 부품을 단 뒤 동남아 리셀러를 통해 다시 팔았다고 설명했다. 문구를 손에 넣은 범인들은 어디서든 지갑을 비울 수 있었다. 디크립트에 따르면 온체인 조사자들은 이더리움, 트론, 비트코인의 수백 개 지갑에서 약 8700만 달러가 빠져나간 것으로 의심되는 흐름을 추적했다.
렛저는 자사 칩, 소프트웨어, 서버가 해킹되지 않았다고 강조한다. 공격은 기기가 회사의 손을 떠난 뒤 유통 단계에서 일어났다. 당시 렛저는 동남아와 홍콩의 공식 리셀러에 판매 중단을 요청했다.
베를린과 두바이
업데이트를 정리한 사이버식스트(CyberSIXT)에 따르면, 독일에서 확인된 조작 기기는 모두 베를린에 집중돼 있었고, 렛저는 2026년 1월 이후 베를린에서 제3자에게 렛저를 산 사람은 지원팀에 연락하라고 당부했다. 회사는 피해 기기 수와 매장 이름을 밝히지 않았고, 기기가 어디서 개조됐는지도 설명하지 않았다.
두바이에서는 의심 기기 2대가 어떻게 유통됐는지 유통 파트너와 함께 조사하고 있다고 렛저는 밝혔다. 여러 보도에 따르면 두 대 모두 버진 메가스토어에서 구매됐다. 한 소유자는 9월 13일 이 체인의 두바이몰 매장에서 산 렛저 플렉스에서 약 1300 SOL이 빠져나갔다고 말했다. 마운트곡스 전 CEO 마크 카르펠레스가 운영하는 오픈소스 추적 사이트는 분해한 기기 사진을 근거로 숨겨진 임플란트를 확인했다고 언체인드가 보도했다. 두 번째 소유자는 10월 11일에 산 렛저 스택스에서 50만7000 USDT를 도난당했다고 말한다. 이 기기는 아직 열지 않아 임플란트는 의심 단계다. 추적 사이트 보고서에 따르면 소유자는 법원이 지정한 연구소를 위해 기기를 봉인해 두었다고 말했다.
더 디파이언트에 따르면 렛저의 아랍에미리트 리셀러 목록에는 현재 버진 메가스토어의 렛저 판매가 일시 중단으로 표시돼 있다.
피해액 문제
렛저의 업데이트에는 전체 피해액이 없고 보상 이야기도 없다. 블록체인 조사자 잭XBT(ZachXBT)는 렛저 게시물에 단 답글에서 "당신들의 공식 리셀러를 믿은" 피해자들의 손실을 누가 보상하느냐고 물으며 손실이 1억500만 달러를 넘는다고 했다. 렛저는 이 수치를 확인하지 않았다.
이번 사건은 하드웨어 지갑 업체들의 힘든 시기에 더해졌다. 경쟁사 트레저는 이번 주 배송 파트너를 해킹한 이들이 주문 약 2만7000건과 관련된 정보를 가져갔을 가능성이 크다고 밝혔다.
나에게 어떤 의미인가
ledger.com에서 직접 산 렛저라면 확인된 사례가 없다고 렛저는 말한다. 동남아, 2026년 1월 이후의 베를린, 또는 두바이의 매장이나 리셀러에서 샀고 걱정된다면, 렛저의 조언은 사용을 중단하고 렛저 지원팀에 연락하며 직접 기기를 열지 말라는 것이다. 제조사에서 직접 산 기기에서 새 복구 문구를 만들고 그 지갑으로 자금을 옮기되, 조작된 기기는 둘 다 가로챌 수 있으니 예전 문구나 추가 암호는 다시 쓰지 말자. 렛저는 현지 경찰에 신고할 것도 권한다.
모든 하드웨어 지갑에 통하는 가장 간단한 규칙은 제조사 공식 사이트에서 사고, 복구 문구를 다른 곳에 절대 입력하지 않는 것이다. 렛저는 24단어를 절대 묻지 않는다고 밝혔으니, 그런 메시지는 모두 사기다. 아직 배우는 중이라면 자기 보관으로 넘어가기 전에 코인베이스 같은 규제받는 대형 거래소에 소액을 두는 초보자도 있다. 그 선택에도 나름의 위험이 있으며, 이 글은 투자 조언이 아니다.
앞으로 지켜볼 점
- 렛저가 조작된 기기 수와 기기가 베를린·두바이 매장에 들어간 경로를 공개할지.
- 두바이에서 봉인된 렛저 스택스의 연구소 검사 결과.
- 피해자 보상에 관한 렛저의 발표.
지갑이 처음이신가요? 암호화폐 지갑이란: 수탁형과 자기 보관을 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- Decrypt: Ledger confirms tampered Bitcoin wallets in Berlin as spy implant probe spreads beyond Asia (2026년 11월 18일)
- CyberSIXT: Ledger hardware wallet tampering confirmed in Berlin (2026년 11월 18일)
- Ledger: Ledger's response to the hardware implant attack (2026년 10월 15일)
- Unchained: Mark Karpelès' tracker confirms implant in Ledger Flex bought at Dubai store (2026년 11월 18일)
- Ledger Implant OSINT: Ledger Stax from Virgin Megastore, Dubai (2026년 11월 18일)
- The Defiant: Ledger confirms Berlin wallet tampering, probes Dubai (2026년 11월 18일)
출처 제목은 원문 언어로 표시됩니다.