해커들, 옵티마이즐리 악용해 레저 포함 대형 웹사이트 178곳에 암호화폐 탈취 코드 심어
월요일 거의 하루 종일 세계 최대 웹사이트 몇 곳의 방문자에게 암호화폐를 훔치도록 만든 숨겨진 코드가 전달됐습니다. 한 공격자가 기업들이 웹페이지의 여러 버전을 시험할 때 쓰는 서비스인 옵티마이즐리의 계정 가입 절차에 있는 결함을 악용해 고객 프로젝트에 악성 코드를 몰래 넣었다고 CoinDesk가 보도했습니다. 보안업체 Report URI는 줌, BBC, CNN, 세일즈포스, HSBC, 이케아, 하드웨어 지갑 제조사 레저 등 178개 조직의 웹사이트에서 이 코드를 발견했습니다.
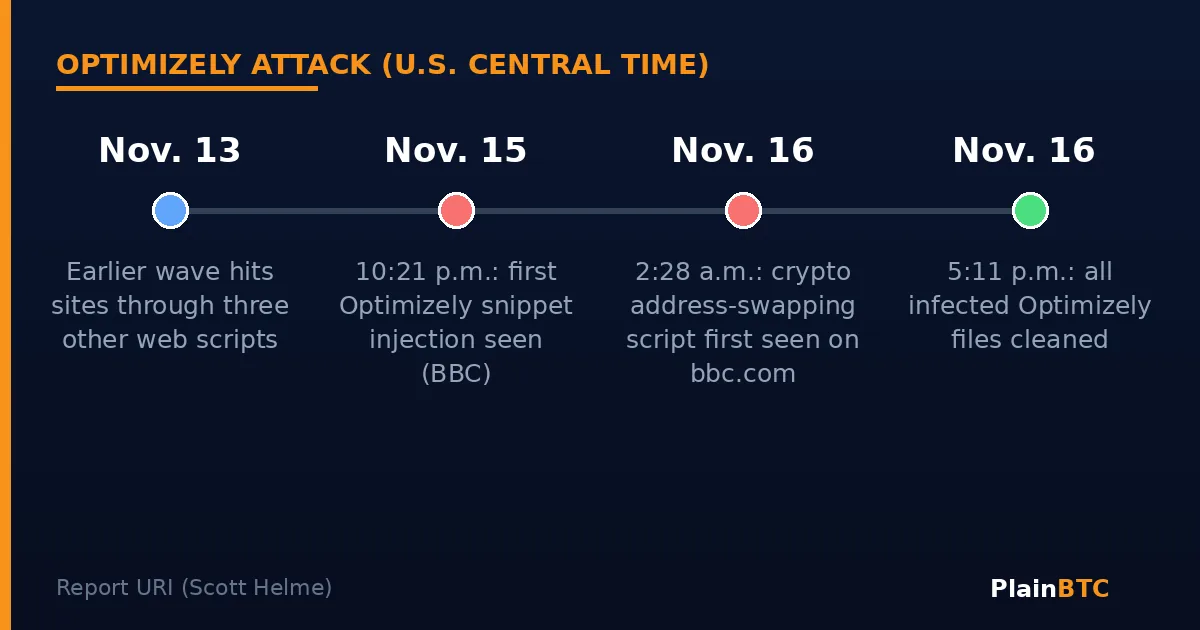
옵티마이즐리는 결함을 고치고 삽입된 코드를 제거했다고 밝혔습니다. Report URI에 따르면 감염된 옵티마이즐리 파일은 월요일 미국 중부시간 오후 5시 11분까지 모두 정리됐습니다.
핵심 요약
- Report URI에 따르면 11월 16일 옵티마이즐리의 웹 테스트 도구를 통해 178개 조직 웹사이트 방문자에게 악성 코드가 전달됐습니다.
- 코드는 복사한 텍스트를 포함해 암호화폐 지갑 주소를 공격자 주소로 바꿔치기했고, 카드 번호, 쿠키, 화면 캡처도 훔치려 했습니다.
- 공격과 연결된 지갑들은 월요일 오후까지 약 7,040달러어치 암호화폐를 받았으며 대부분 비트코인이었습니다.
- 옵티마이즐리는 결함을 고쳤다고 밝혔고, Report URI는 월요일 미국 중부시간 오후 5시 11분까지 감염 파일이 모두 정리된 것을 확인했습니다.
공격 방식
옵티마이즐리 고객사는 스니펫이라 불리는 회사의 작은 자바스크립트 코드를 웹사이트에 넣어, 모든 방문자의 브라우저가 이를 자동으로 내려받아 실행하게 합니다. 스니펫에는 고객이 직접 코드를 추가할 수 있는 선택 항목이 있습니다. 공격자는 여러 고객 프로젝트에서 이 항목에 코드를 써 넣었다고 Report URI의 스콧 헬름이 밝혔습니다. 파일은 여전히 옵티마이즐리 자체 서버에서 전달됐기 때문에 웹사이트들은 이를 신뢰할 수 있는 것으로 취급했습니다.
회사는 BleepingComputer에 "오늘 옵티마이즐리는 권한 없는 제3자가 Experimentation 계정 가입 절차의 취약점을 악용한 보안 사고를 확인했다"고 밝혔습니다. 또 활성 세션을 종료하고 접근 토큰을 취소했으며 영향을 받은 모든 고객에게 알렸다고 했습니다.
Report URI는 옵티마이즐리 스니펫 1,611개를 점검해 178개 조직에 속한 188개가 감염된 것을 찾아냈습니다. 실제 수는 더 많을 가능성이 크다고 했습니다. 이 회사가 처음 확인한 삽입은 11월 15일 일요일 미국 중부시간 오후 10시 21분이었습니다.
코드가 한 일
주된 목표는 암호화폐였습니다. 스크립트는 웹페이지에서 비트코인, 이더리움, 솔라나, 트론, 라이트코인, 도지코인 등 여러 네트워크의 지갑 주소를 찾아, 페이지 위는 물론 방문자가 클립보드에 복사한 내용에서도 공격자 주소로 바꿨습니다. 입금 주소를 복사해 지갑 앱에 붙여 넣은 사람은 돈을 곧바로 공격자에게 보낼 수 있었습니다.
Report URI에 따르면 이 코드는 결제 양식에서 카드 번호를 감시하고, 쿠키와 페이지 화면 캡처를 수집했으며, 아이폰과 아이패드에서는 구버전 소프트웨어를 노리는 코루나(Coruna)와 다크소드(DarkSword)라는 알려진 iOS 공격 도구를 불러오려 했습니다. 다른 보안업체 허드슨 록은 기기 침투에 성공한 사례는 확인되지 않았다고 밝혔다고 SecurityWeek가 전했습니다.
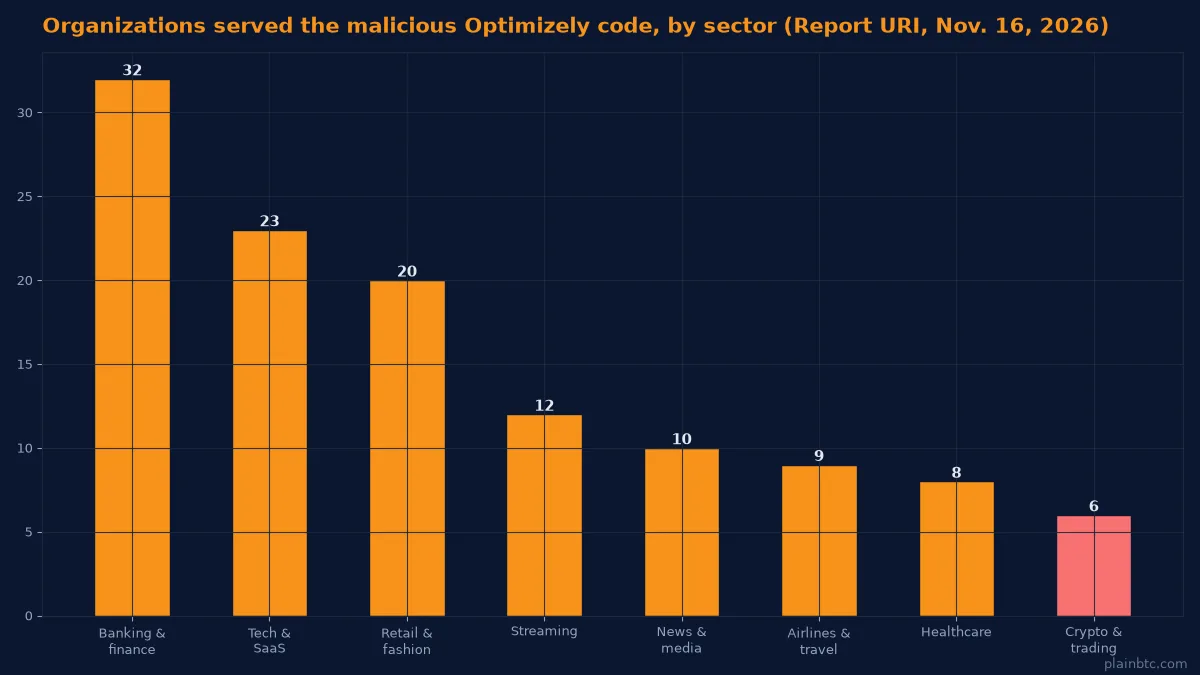
Report URI 집계로는 피해 조직 가운데 6곳이 레저, IG, 오안다의 코인패스 같은 암호화폐·트레이딩 기업이고, 32곳은 은행과 금융회사였습니다.
피해 규모
Report URI에 따르면 악성 스크립트에 들어 있던 지갑들은 월요일 미국 중부시간 오후 1시 25분까지 약 7,040달러어치 암호화폐를 받았고, 그중 약 5,380달러가 비트코인이었습니다. 공격자는 미국 중부시간 월요일 밤늦게 이 지갑들을 비웠습니다. Report URI는 카드, 쿠키, 기기가 얼마나 피해를 입었는지는 알 수 없다고 했습니다. 공격자의 주 서버 주소는 월요일 미국 중부시간 오후 6시 37분부터 작동을 멈췄습니다.
문제는 옵티마이즐리에만 그치지 않았습니다. 허드슨 록은 11월 13일의 앞선 공격을 시작으로 다른 웹 서비스 3곳을 통해서도 비슷한 코드가 퍼진 사실을 찾아냈다고 CoinDesk가 보도했습니다.
초보자에게 주는 의미
흔히 '클리퍼'라 불리는 주소 바꿔치기 악성코드는 사람들이 긴 지갑 주소를 읽지 않고 복사해 붙여 넣기 때문에 통합니다. 11월 16일 웹사이트에서 주소를 복사해 암호화폐를 보냈다면 지갑 거래 내역을 열어 받는 주소가 원래 쓰려던 주소와 같은지 비교해 보세요. 송금할 때마다 붙여 넣은 주소의 앞뒤 몇 글자를 원본과 대조하고, 큰 금액은 먼저 소액으로 시험 송금하세요.
그날 대형 브랜드 웹사이트에 카드 번호를 입력했다면 카드 명세서를 확인하세요. 아이폰이나 아이패드는 최신 상태로 유지하세요. Coinbase 같은 대형 거래소에서 사면 구매 자체에는 주소를 복사할 필요가 없지만, 코인을 외부로 보낼 때마다 같은 확인이 필요합니다. 이 글은 투자 조언이 아닙니다.
앞으로 지켜볼 점
- 공격자가 어떻게 그렇게 많은 고객 프로젝트에 들어갔는지 옵티마이즐리가 구체적으로 설명할지.
- 레저나 HSBC 같은 피해 기업이 고객 손실이나 카드 부정 사용을 보고할지.
- 감염 사이트 목록에 더 많은 사이트가 추가될지.
코인을 어디에 보관할지 고민된다면 암호화폐 지갑이란: 수탁형과 자기 보관형을 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- CoinDesk: Hackers plant crypto-stealing code on 178 major websites, including HSBC and Ledger (2026년 11월 17일)
- Report URI (Scott Helme): World's largest brands infected with malware via Optimizely (Nov 16-17, 2026)
- BleepingComputer: Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware (2026년 11월 16일)
- SecurityWeek: Optimizely vulnerability exploited to serve malware on major websites (2026년 11월 17일)
출처 제목은 원문 언어로 표시됩니다.