Хакеры через Optimizely внедрили код для кражи криптовалюты на 178 крупных сайтов, включая Ledger
Почти весь понедельник посетители одних из крупнейших сайтов мира получали скрытый код, созданный для кражи криптовалюты. Злоумышленник воспользовался уязвимостью в процессе регистрации аккаунтов Optimizely, сервиса, с помощью которого компании тестируют разные версии своих веб-страниц, и внедрил вредоносный код в проекты клиентов, сообщает CoinDesk. Компания по кибербезопасности Report URI обнаружила этот код на сайтах 178 организаций, среди них Zoom, BBC, CNN, Salesforce, HSBC, IKEA и производитель аппаратных кошельков Ledger.
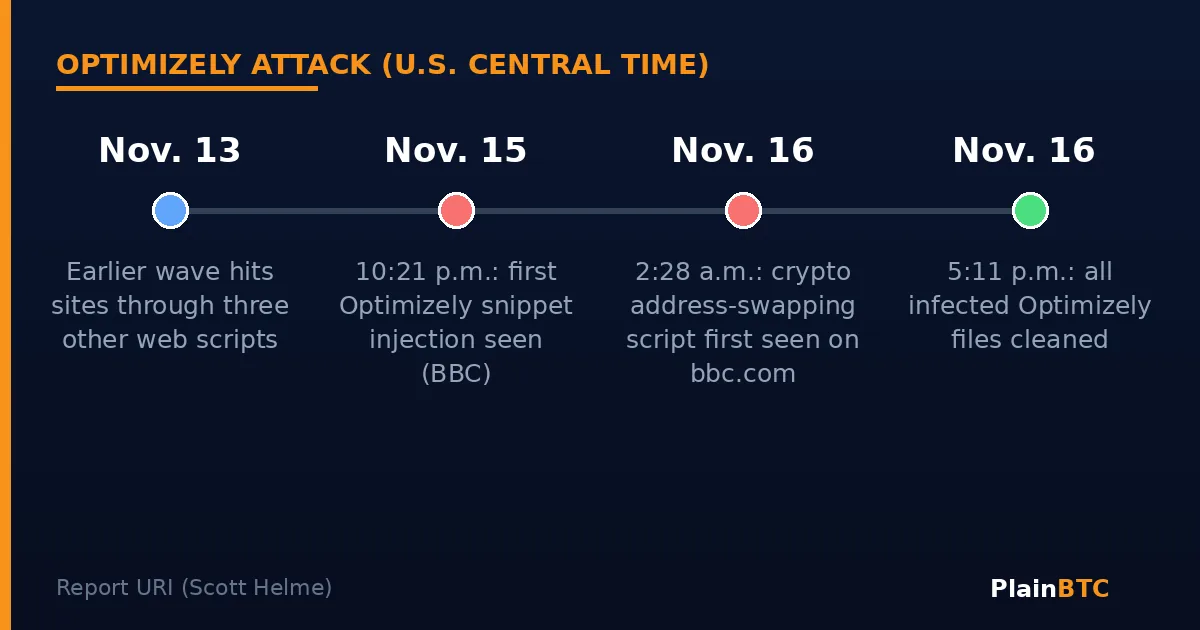
Optimizely заявила, что устранила уязвимость и удалила внедрённый код. По данным Report URI, к 17:11 по центральному времени США в понедельник все заражённые файлы Optimizely были очищены.
Главное
- 16 ноября через инструмент веб-тестирования Optimizely посетителям сайтов 178 организаций раздавался вредоносный код, сообщает Report URI.
- Код подменял адреса криптокошельков на адреса злоумышленника, в том числе в скопированном тексте, а также пытался красть номера карт, cookie и снимки экрана.
- Ко второй половине дня понедельника на кошельки, связанные с атакой, поступило около $7040 в криптовалюте, в основном в биткоинах.
- Optimizely говорит, что уязвимость устранена; Report URI зафиксировала, что все заражённые файлы были очищены к 17:11 по центральному времени США в понедельник.
Как работала атака
Клиенты Optimizely добавляют на свои сайты небольшой фрагмент JavaScript-кода компании, так называемый сниппет, и браузер каждого посетителя автоматически загружает и запускает его. В сниппете есть необязательное поле, куда клиент может добавить собственный код. Злоумышленник прописал свой код в это поле во многих клиентских проектах, написал Скотт Хелм из Report URI. Поскольку файлы по-прежнему приходили с серверов самой Optimizely, сайты считали их надёжными.
«Сегодня Optimizely выявила инцидент безопасности, в ходе которого посторонняя сторона воспользовалась уязвимостью в процессе регистрации аккаунтов Experimentation», заявила компания BleepingComputer. По её словам, она также завершила активные сессии, отозвала токены доступа и уведомила всех пострадавших клиентов.
Report URI проверила 1611 сниппетов Optimizely и нашла 188 заражённых, принадлежащих 178 организациям. По её словам, реальное число, скорее всего, больше. Первое внедрение компания заметила в 22:21 по центральному времени США в воскресенье, 15 ноября.
Что делал код
Главной целью была криптовалюта. Скрипт искал на страницах адреса кошельков в сетях Bitcoin, Ethereum, Solana, Tron, Litecoin, Dogecoin и других и заменял их адресами злоумышленника, как на самой странице, так и во всём, что посетитель копировал в буфер обмена. Тот, кто копировал адрес для пополнения и вставлял его в приложение кошелька, мог отправить деньги прямо злоумышленнику.
Кроме того, он следил за платёжными формами, перехватывая номера карт, собирал cookie и снимки страниц, а на iPhone и iPad пытался загрузить известные наборы эксплойтов для iOS под названием Coruna и DarkSword, нацеленные на старые версии системы, сообщает Report URI. Hudson Rock, ещё одна компания по кибербезопасности, заявила, что успешный взлом какого-либо устройства не доказан, пишет SecurityWeek.
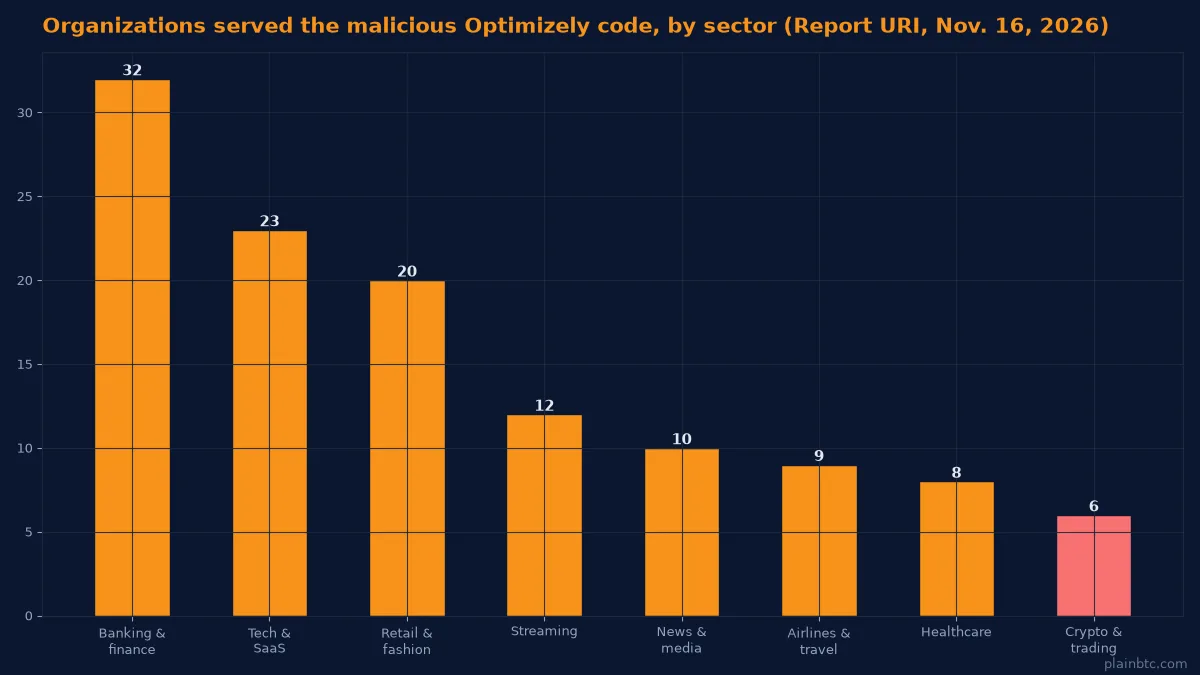
По подсчётам Report URI, шесть пострадавших организаций работают в сфере криптовалют или трейдинга, в том числе Ledger, IG и Coinpass от OANDA, а 32 являются банками и финансовыми компаниями.
Сколько украдено
По данным Report URI, к 13:25 по центральному времени США в понедельник кошельки, указанные во вредоносном скрипте, получили около $7040 в криптовалюте, из них около $5380 в биткоинах. Злоумышленник опустошил эти кошельки поздно вечером в понедельник по центральному времени США. Report URI отметила, что не может знать, сколько карт, cookie или устройств пострадало. Основной сервер злоумышленника перестал работать в 18:37 по центральному времени США в понедельник.
Проблема не ограничилась Optimizely. Hudson Rock обнаружила похожий код, распространявшийся через три других веб-сервиса, начиная с более ранней волны 13 ноября, сообщает CoinDesk.
Что это значит для новичков
Вредоносные программы, подменяющие адреса, часто называют «клипперами». Они работают потому, что люди копируют и вставляют длинные адреса кошельков, не читая их. Если 16 ноября вы отправляли криптовалюту, скопировав адрес с какого-либо сайта, откройте историю кошелька и сравните адрес получателя с тем, который вы собирались использовать. Перед любым переводом сверяйте первые и последние несколько символов вставленного адреса с оригиналом, а при крупных платежах сначала отправляйте небольшую тестовую сумму.
Если в тот день вы вводили номер карты на сайте крупного бренда, следите за выпиской. Обновляйте iPhone или iPad. Покупка на крупной бирже вроде Coinbase избавляет от копирования адресов при самой покупке, но те же проверки нужны каждый раз, когда вы выводите монеты. Это не инвестиционная рекомендация.
За чем следить дальше
- Объяснит ли Optimizely, как именно злоумышленник получил доступ к такому количеству клиентских проектов.
- Сообщат ли пострадавшие компании, например Ledger или HSBC, о потерях клиентов или мошенничестве с картами.
- Появятся ли в списке заражённых новые сайты.
Не знаете, где хранить монеты? Прочитайте, что такое криптокошелёк: кастодиальный и некастодиальный.
Хотите ещё гайды для новичков?
Подпишитесь на рассылку на этой странице или присоединяйтесь к сообществу PlainBTC ниже. Дальше собраны похожие статьи.
Источники
- CoinDesk: Hackers plant crypto-stealing code on 178 major websites, including HSBC and Ledger (17 ноября 2026 г.)
- Report URI (Scott Helme): World's largest brands infected with malware via Optimizely (Nov 16-17, 2026)
- BleepingComputer: Optimizely hack infected CNN, Fox News, BBC, Salesforce sites with malware (16 ноября 2026 г.)
- SecurityWeek: Optimizely vulnerability exploited to serve malware on major websites (17 ноября 2026 г.)
Названия источников приведены на языке оригинала.