인도 거래소 유노코인 "해커가 오래된 종이 백업 키로 약 20만 달러어치 암호화폐 탈취"
인도 암호화폐 거래소 유노코인(Unocoin)은 11월 14일 토요일, 공격자가 자사 핫월렛 3개에서 약 20만 달러 상당의 암호화폐를 가져갔다고 밝혔다. 핫월렛은 일상적인 출금에 쓰는 인터넷 연결 지갑이다. 회사는 사고 업데이트에서 범인이 약 8년 전에 생성해 종이에 인쇄하고 물리적 보관소에 둔 백업 키를 사용했다고 설명했다.
2013년부터 인도 고객에게 서비스를 제공해 온 유노코인은 11월 9일 모든 서비스를 중단했으며 아직 재개하지 않았다. 손실은 자체 자금으로 보전하고 고객의 암호화폐 잔액은 줄이지 않겠다고 밝혔다.
핵심 요약
- 유노코인은 20개가 넘는 운영 지갑 중 3개에서 약 20만 달러의 손실이 났다고 추정한다. 고객을 위해 보관 중인 암호화폐의 1% 미만이다.
- 송금은 유노코인이 관리하던 키 2개, 즉 사용자 키와 백업 키로 서명됐기 때문에 지갑 업체 BitGo의 동결로는 막을 수 없었다.
- BitGo는 자사 키가 한 번도 사용되지 않았다고 밝혔고, 유노코인도 BitGo의 시스템은 침해되지 않았다고 설명했다.
- 유노코인에 따르면 고객 이메일 주소, 집 주소, 암호화된 비밀번호, KYC 관련 정보, 잔액이 노출됐을 수 있다.
사건 경과
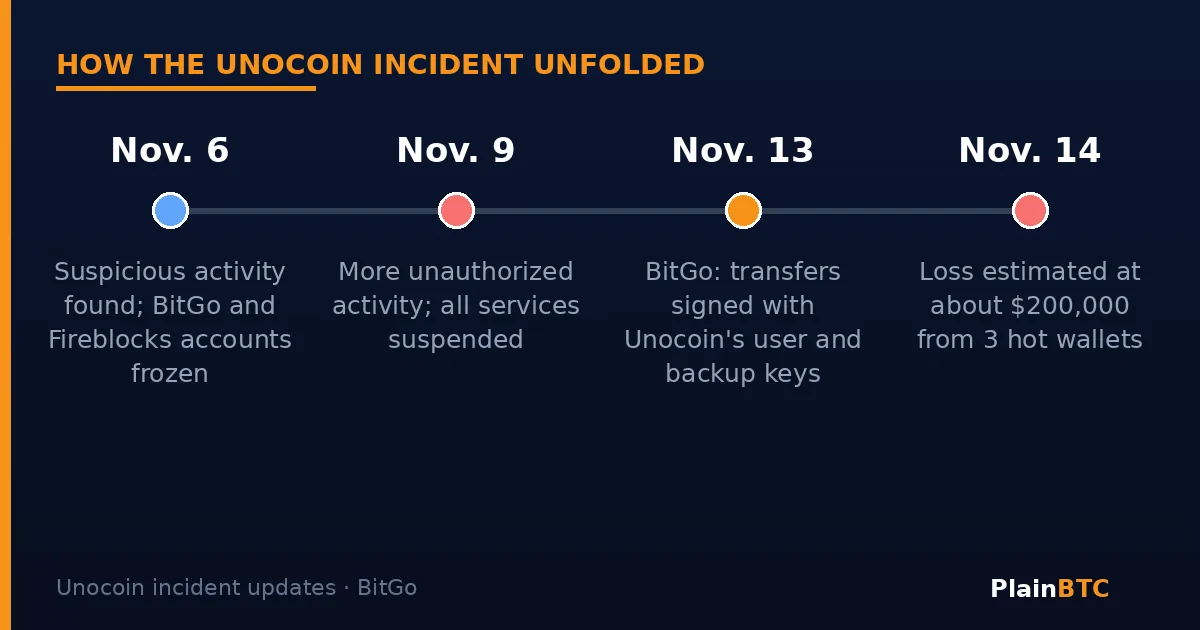
유노코인은 11월 6일 금요일 처음 의심스러운 활동을 발견했다고 밝혔다. 같은 날 지갑 업체인 Fireblocks와 BitGo에 기업 계정 동결을 요청했고 두 회사 모두 동결을 확인했다. 11월 9일 추가 무단 활동이 발견되자 예방 차원에서 모든 서비스를 중단했다. 회사에 따르면 그 시점까지는 자금 손실이 확인되지 않았다.
상황은 11월 12일에 바뀌었다. 유노코인은 BitGo 지갑 구성 안의 이더리움 주소에서 출금 거래를 발견했다. BitGo는 이를 조사해 11월 13일 자체 설명을 공개했다. 이더리움의 ERC-20 토큰, XRP 레저의 XRP, 헤데라의 HBAR, EOS가 송금된 것으로 나타났다.
동결이 송금을 막지 못한 이유
피해 지갑은 2-of-3 다중 서명 방식을 썼다. 서로 다른 키 3개가 있고 그중 아무 키 2개만 있으면 송금을 승인할 수 있다는 뜻이다. 이번 경우 유노코인이 '사용자' 키와 '백업' 키 2개를, BitGo가 나머지 1개를 갖고 있었다.
일반 출금은 BitGo 플랫폼을 거치며, BitGo가 이를 검토한 뒤 자사 서명을 추가한다. 백업 키는 BitGo를 쓸 수 없게 되더라도 고객이 자금에 접근할 수 있도록 마련된 것이다. BitGo는 조사한 송금이 유노코인의 사용자 키와 백업 키로 서명돼 자사 플랫폼을 거치지 않고 블록체인에 직접 전송됐다고 밝혔다. BitGo의 키는 한 번도 쓰이지 않았다.
동결은 BitGo가 서명하지 못하게 할 뿐이다. BitGo는 "동결은 블록체인 차원에서 자금을 잠그지 않는다"고 적었다. 나머지 두 키를 가진 사람이라면 여전히 서명 2개 조건을 충족할 수 있다. BitGo는 유노코인에 남은 자금을 새로 생성한 키를 쓰는 새 지갑으로 옮기라고 권고했다고 밝혔다.
유노코인은 종이 백업 키가 어떻게 유출됐는지 아직 조사 중이라고 밝혔다. 인쇄된 키를 복호화하는 데 필요한 암호문이 침해된 시스템에 있었지만, 그것만으로는 "수수께끼가 완전히 풀리지 않는다"고 했다. 업계 인맥을 통해 도난 자금 일부는 이미 동결했다고 덧붙였다. CryptoSlate는 키에 어떻게 접근했는지, 서비스가 언제 재개될지는 여전히 미지수라고 짚었고, BitGo는 crypto.news가 인용한 성명에서 다른 고객은 피해를 입지 않았다고 밝혔다.
고객 데이터 노출 가능성
유노코인은 자사 시스템의 상당 부분을 침해됐을 가능성이 있는 것으로 간주하고 있다고 밝혔다. 노출됐을 수 있는 정보에는 등록 이메일 주소, 집 주소, 암호화된 계정 비밀번호, KYC 관련 정보, 계정 잔액이 포함된다. 회사는 지금까지 고객의 KYC 서류에 접근한 증거는 찾지 못했다고 밝혔다. 이용자들에게 표적형 피싱 메시지를 조심하라고 당부하며, 비밀번호, 일회용 코드, 개인 키, 복구 문구를 절대 요구하지 않는다고 강조했다.
초보자에게 주는 의미
같은 원칙이 내 지갑에도 적용된다. 충분한 수의 키를 가진 사람이 코인을 통제한다는 것이다. 암호화폐를 직접 보관한다면 복구 문구는 오프라인으로, 매일 쓰는 기기와 떨어진 곳에 보관하고 웹사이트에 입력하거나 다른 사람과 공유해서는 안 된다. 거래소에 맡긴다면 강력하고 다른 곳에서 쓰지 않는 비밀번호와 앱 또는 하드웨어 키 기반 2단계 인증을 사용하자. Coinbase 같은 미국의 규제받는 거래소는 이런 보안 설정을 제공한다. 가입 전에 최신 약관과 보호 장치를 확인하자. 위험이 없는 플랫폼은 없다. 이 글은 투자 조언이 아니다.
앞으로 지켜볼 점
- 백업 키 유출 경위에 대한 유노코인의 포렌식 조사 결과.
- 유노코인이 입금, 출금, 거래를 언제 재개할지.
- 도난 자금이 추가로 동결되거나 회수될지.
- 유출된 고객 정보를 이용한 피싱 시도.
내 코인의 키를 누가 갖고 있는지 잘 모르겠다면 수탁형과 자기 수탁형 암호화폐 지갑 가이드를 읽어 보세요.
초보자를 위한 가이드를 더 보시겠어요?
이 페이지에서 뉴스레터를 구독하거나 아래 PlainBTC 커뮤니티에 참여해 보세요. 관련 기사는 그 아래에 있습니다.
출처
- Unocoin: Security Incident Update (Nov. 12, 13 and 14, 2026) (2026년 11월 14일)
- BitGo: Unocoin Security Incident: What Happened and Why Wallet Controls Matter (2026년 11월 13일)
- CryptoSlate: Unocoin halts all services after hackers bypass BitGo freeze (2026년 11월 14일)
- crypto.news: BitGo denies breach as Unocoin transfers used client-held keys (2026년 11월 13일)
출처 제목은 원문 언어로 표시됩니다.