Индийская биржа Unocoin: хакеры использовали ее старые бумажные резервные ключи и вывели около $200 000 в криптовалюте
Индийская криптобиржа Unocoin в субботу, 14 ноября, сообщила, что злоумышленники вывели около $200 000 в криптовалюте из трех ее горячих кошельков, то есть подключенных к интернету кошельков для ежедневных выводов средств. В обновлении об инциденте компания пояснила, что воры использовали резервные ключи, созданные около восьми лет назад, напечатанные на бумаге и хранившиеся в физическом хранилище.
Unocoin, работающая с клиентами в Индии с 2013 года, 9 ноября приостановила все сервисы и пока их не возобновила. Биржа заявила, что покроет убыток из собственных средств и криптобалансы клиентов не уменьшатся.
Главное
- Unocoin оценивает потери примерно в $200 000 из трех из более чем 20 рабочих кошельков, это меньше 1% криптовалюты, которую она хранит для клиентов.
- Переводы были подписаны двумя ключами, которые контролировала Unocoin, пользовательским и резервным, поэтому заморозка у провайдера BitGo не смогла их заблокировать.
- BitGo говорит, что ее собственный ключ ни разу не использовался, а Unocoin утверждает, что системы BitGo не были взломаны.
- По словам Unocoin, могли утечь адреса электронной почты, домашние адреса, зашифрованные пароли, данные, связанные с KYC, и балансы клиентов.
Что произошло, по шагам
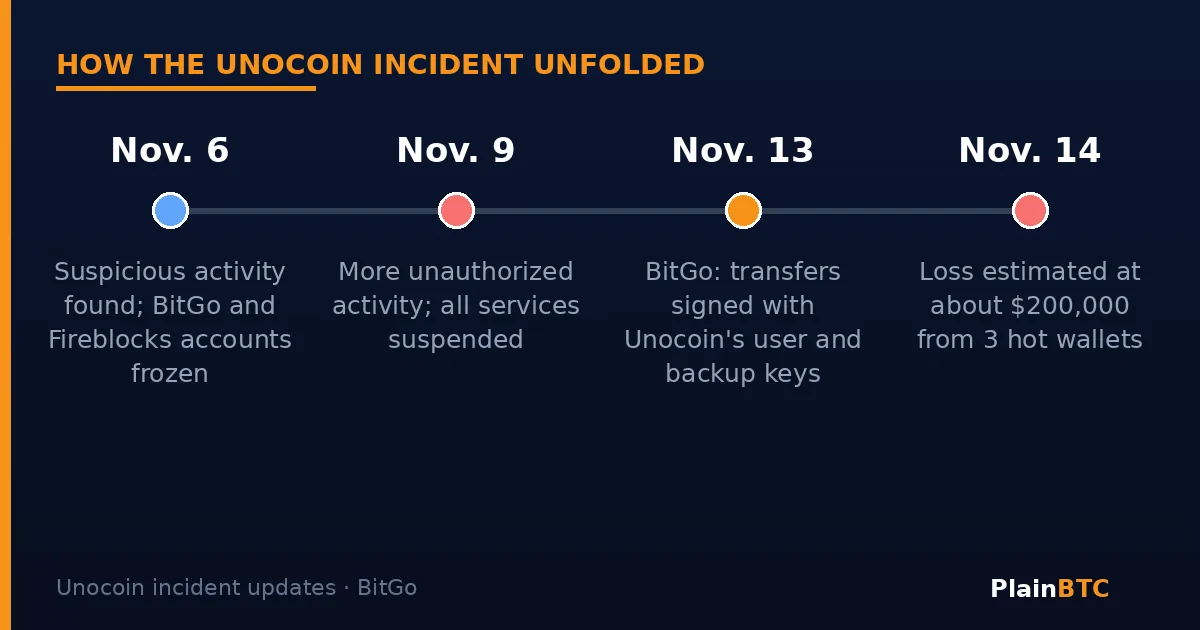
Unocoin сообщила, что впервые заметила подозрительную активность в пятницу, 6 ноября. В тот же день она попросила своих провайдеров кошельков, Fireblocks и BitGo, заморозить корпоративные аккаунты, и оба подтвердили заморозку. Обнаружив новую несанкционированную активность 9 ноября, биржа в качестве меры предосторожности отключила все сервисы. По словам компании, на тот момент потерь средств выявлено не было.
Ситуация изменилась 12 ноября, когда Unocoin нашла исходящие транзакции с Ethereum-адреса в своей инфраструктуре кошельков BitGo. BitGo проверила эту активность и 13 ноября опубликовала свою версию событий. Она обнаружила переводы токенов ERC-20 в Ethereum, XRP в XRP Ledger, HBAR в Hedera и EOS.
Почему заморозка не помогла
Пострадавшие кошельки использовали схему мультиподписи 2 из 3. Это значит, что существуют три отдельных ключа и любые два из них могут одобрить перевод. В этом случае у Unocoin было два ключа, «пользовательский» и «резервный», а третий был у BitGo.
Обычные выводы проходят через платформу BitGo, которая проверяет их и добавляет свою подпись. Резервный ключ нужен для того, чтобы клиент мог получить доступ к средствам, если BitGo когда-нибудь станет недоступна. BitGo заявила, что проверенные ею переводы были подписаны пользовательским и резервным ключами Unocoin и отправлены прямо в блокчейн в обход ее платформы. Ее собственный ключ не использовался.
Заморозка лишь не дает BitGo ставить подпись. «Заморозка не блокирует средства на уровне блокчейна», написала BitGo. Тот, у кого есть два других ключа, все равно может выполнить правило двух подписей. BitGo сообщила, что посоветовала Unocoin перевести оставшиеся средства на новые кошельки с заново созданными ключами.
Unocoin говорит, что все еще выясняет, как были скомпрометированы бумажные резервные ключи. По ее словам, пароль для расшифровки напечатанных ключей находился во взломанных системах, но это само по себе «не до конца решает загадку». Биржа добавила, что через контакты в отрасли ей уже удалось заморозить часть украденных средств. Открытыми остаются вопросы о том, как злоумышленники добрались до ключей и когда возобновится работа, отмечает CryptoSlate, а BitGo в заявлении, которое приводит crypto.news, сообщила, что другие клиенты не пострадали.
Данные клиентов могли утечь
Unocoin считает значительную часть своих систем потенциально скомпрометированной. Среди данных, которые могли утечь, зарегистрированные адреса электронной почты, домашние адреса, зашифрованные пароли от аккаунтов, данные, связанные с KYC, и балансы. Компания заявила, что пока не нашла доказательств доступа к KYC-документам клиентов. Она призвала пользователей остерегаться целевых фишинговых сообщений и напомнила, что никогда не просит пароли, одноразовые коды, приватные ключи или сид-фразы.
Что это значит для новичков
То же правило действует и для вашего кошелька: монетами распоряжается тот, у кого достаточно ключей. Если вы храните криптовалюту сами, держите сид-фразу офлайн и отдельно от устройств, которыми пользуетесь каждый день, никогда не вводите ее на сайтах и никому не сообщайте. Если криптовалюта лежит на бирже, используйте надежный уникальный пароль и двухэтапную проверку через приложение или аппаратный ключ. Регулируемая американская биржа, например Coinbase, предлагает такие настройки безопасности; перед регистрацией изучите ее актуальные условия и меры защиты. Ни одна платформа не застрахована от рисков. Это не инвестиционная рекомендация.
За чем следить
- Результаты расследования Unocoin о том, как были скомпрометированы резервные ключи.
- Когда Unocoin восстановит пополнения, выводы и торговлю.
- Удастся ли заморозить или вернуть больше украденных средств.
- Фишинговые атаки с использованием утекших данных клиентов.
Не уверены, у кого ключи от ваших монет? Читайте наш гид о кастодиальных и некастодиальных криптокошельках.
Хотите ещё гайды для новичков?
Подпишитесь на рассылку на этой странице или присоединяйтесь к сообществу PlainBTC ниже. Дальше собраны похожие статьи.
Источники
- Unocoin: Security Incident Update (Nov. 12, 13 and 14, 2026) (14 ноября 2026 г.)
- BitGo: Unocoin Security Incident: What Happened and Why Wallet Controls Matter (13 ноября 2026 г.)
- CryptoSlate: Unocoin halts all services after hackers bypass BitGo freeze (14 ноября 2026 г.)
- crypto.news: BitGo denies breach as Unocoin transfers used client-held keys (13 ноября 2026 г.)
Названия источников приведены на языке оригинала.