Hindistan merkezli borsa Unocoin: Hackerlar eski kağıt yedek anahtarlarını kullanarak yaklaşık 200.000 dolarlık kripto çaldı
Hindistan merkezli kripto borsası Unocoin, 14 Kasım cumartesi günü saldırganların üç sıcak cüzdanından, yani günlük çekimler için kullandığı internete bağlı cüzdanlardan, yaklaşık 200.000 dolarlık kripto para aldığını açıkladı. Şirket bir olay güncellemesinde, hırsızların yaklaşık sekiz yıl önce oluşturulan, kağıda basılan ve fiziksel bir depoda saklanan yedek anahtarları kullandığını söyledi.
2013'ten bu yana Hindistan'daki müşterilere hizmet veren Unocoin, 9 Kasım'da tüm hizmetlerini durdurdu ve henüz yeniden açılmadı. Borsa, zararı kendi kaynaklarından karşılayacağını ve müşterilerin kripto bakiyelerinin azaltılmayacağını belirtti.
Öne çıkanlar
- Unocoin, kaybını 20'den fazla operasyonel cüzdanından 3'ünde yaklaşık 200.000 dolar olarak tahmin ediyor; bu, müşteriler adına tuttuğu kriptonun %1'inden az.
- Transferler, Unocoin'in kontrolündeki iki anahtarla, kullanıcı ve yedek anahtarıyla imzalandı; bu yüzden cüzdan sağlayıcısı BitGo'daki dondurma onları engelleyemedi.
- BitGo kendi anahtarının hiç kullanılmadığını söylüyor; Unocoin ise BitGo'nun sistemlerinin ele geçirilmediğini belirtiyor.
- Unocoin'e göre müşterilerin e-posta adresleri, ev adresleri, şifrelenmiş parolaları, KYC ile ilgili bilgileri ve bakiyeleri açığa çıkmış olabilir.
Adım adım ne oldu
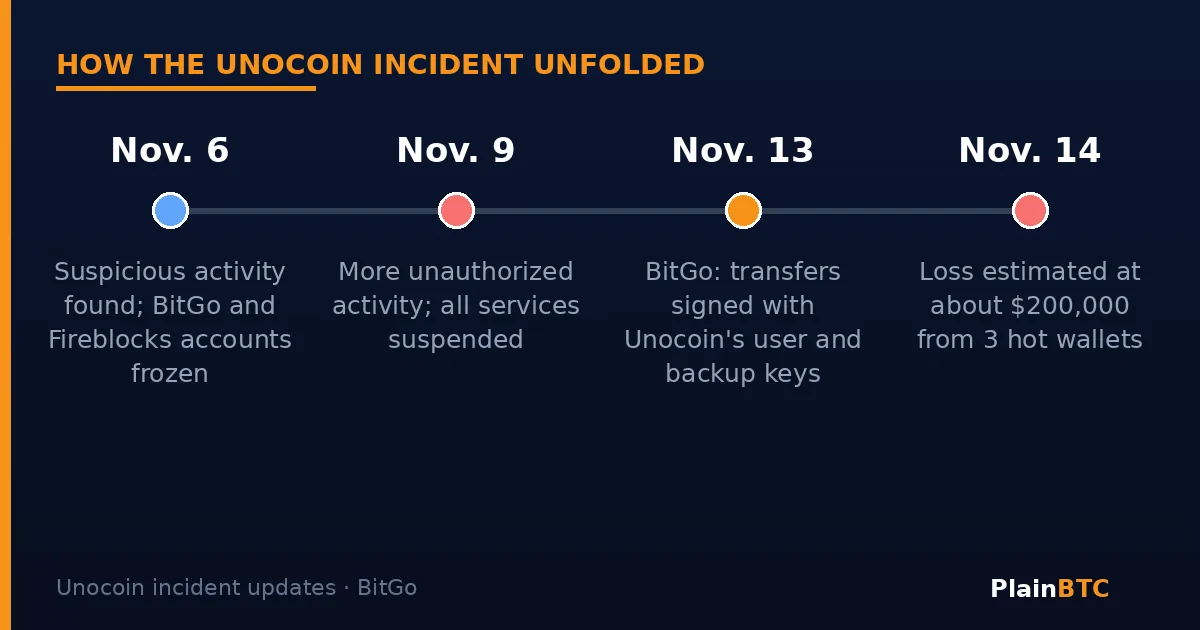
Unocoin, şüpheli hareketi ilk kez 6 Kasım cuma günü fark ettiğini söyledi. Aynı gün cüzdan sağlayıcıları Fireblocks ve BitGo'dan kurumsal hesaplarını dondurmalarını istedi ve iki şirket de dondurmayı onayladı. 9 Kasım'da yeni yetkisiz hareketler bulunca önlem olarak tüm hizmetlerini kapattı. Şirkete göre o noktada herhangi bir fon kaybı tespit edilmemişti.
Bu durum 12 Kasım'da, Unocoin BitGo cüzdan yapısındaki bir Ethereum adresinden giden işlemler bulunca değişti. BitGo hareketleri inceledi ve 13 Kasım'da kendi açıklamasını yayımladı. Ethereum'da ERC-20 token, XRP Ledger'da XRP, Hedera'da HBAR ve EOS transferleri tespit etti.
Dondurma neden işe yaramadı
Etkilenen cüzdanlar 2'de 3 çoklu imza yapısı kullanıyordu. Yani üç ayrı anahtar var ve bunlardan herhangi ikisi bir transferi onaylayabiliyor. Bu örnekte Unocoin'in elinde "kullanıcı" ve "yedek" olmak üzere iki anahtar, BitGo'da ise üçüncü anahtar vardı.
Normal çekimler BitGo platformundan geçiyor; BitGo bunları kontrol edip kendi imzasını ekliyor. Yedek anahtar, BitGo bir gün erişilemez olursa müşterinin fonlarına yine ulaşabilmesi için var. BitGo, incelediği transferlerin Unocoin'in kullanıcı ve yedek anahtarlarıyla imzalandığını ve kendi platformu dışında doğrudan blokzincire gönderildiğini söyledi. BitGo'nun anahtarı hiç kullanılmadı.
Dondurma yalnızca BitGo'nun imza atmasını engelliyor. BitGo, "Dondurma fonları blokzincir düzeyinde kilitlemez" diye yazdı. Diğer iki anahtara sahip olan biri iki imza kuralını yine de karşılayabilir. BitGo, Unocoin'e kalan fonlarını yeni oluşturulmuş anahtarlara sahip yeni cüzdanlara taşımasını tavsiye ettiğini söyledi.
Unocoin, kağıt yedek anahtarların nasıl ele geçirildiğini hâlâ araştırdığını söyledi. Basılı anahtarların şifresini çözmek için gereken parolanın ele geçirilen sistemlerinde bulunduğunu, ancak bunun tek başına "bulmacayı tam olarak çözmediğini" belirtti. Sektördeki bağlantıları sayesinde çalınan fonların bir kısmını dondurmayı başardığını da ekledi. CryptoSlate, anahtarlara nasıl ulaşıldığı ve hizmetlerin ne zaman yeniden başlayacağı sorularının yanıtsız kaldığını not etti; BitGo ise crypto.news tarafından aktarılan açıklamasında başka hiçbir müşterinin etkilenmediğini söyledi.
Müşteri verileri açığa çıkmış olabilir
Unocoin, sistemlerinin büyük bölümünü ele geçirilmiş olabilecek sistemler olarak ele aldığını söyledi. Açığa çıkmış olabilecek bilgiler arasında kayıtlı e-posta adresleri, ev adresleri, şifrelenmiş hesap parolaları, KYC ile ilgili bilgiler ve hesap bakiyeleri var. Şirket, şu ana kadar müşterilerin KYC belgelerine erişildiğine dair bir kanıt bulmadığını belirtti. Kullanıcıları hedefli oltalama mesajlarına karşı uyardı ve parola, tek kullanımlık kod, özel anahtar ya da kurtarma ifadesi asla istemeyeceğini hatırlattı.
Yeni başlayanlar için ne anlama geliyor
Aynı kural sizin cüzdanınız için de geçerli: Yeterli anahtara sahip olan, coinleri kontrol eder. Kriptonuzu kendiniz saklıyorsanız kurtarma ifadenizi çevrimdışı ve her gün kullandığınız cihazlardan uzakta tutun, hiçbir web sitesine yazmayın ve kimseyle paylaşmayın. Kriptonuzu bir borsada tutuyorsanız güçlü ve benzersiz bir parola ile uygulama ya da donanım anahtarı tabanlı iki adımlı doğrulama kullanın. Coinbase gibi düzenlemeye tabi bir ABD borsası bu güvenlik ayarlarını sunuyor; kaydolmadan önce güncel koşullarını ve korumalarını inceleyin. Hiçbir platform risksiz değildir. Bu bir yatırım tavsiyesi değildir.
Neleri izlemeli
- Yedek anahtarların nasıl ele geçirildiğine dair Unocoin'in adli inceleme bulguları.
- Unocoin'in para yatırma, çekme ve alım satımı ne zaman yeniden açacağı.
- Çalınan fonların daha fazlasının dondurulup dondurulmayacağı ya da geri alınıp alınmayacağı.
- Sızan müşteri bilgilerini kullanan oltalama girişimleri.
Coinlerinizin anahtarlarını kimin tuttuğundan emin değil misiniz? Saklamalı ve kendi kendine saklamalı kripto cüzdanlar rehberimizi okuyun.
Yeni başlayanlar için başka rehberler ister misiniz?
Bu sayfadaki bültene abone olun veya aşağıdaki PlainBTC topluluğuna katılın. Ardından ilgili yazılar listelenir.
Kaynaklar
- Unocoin: Security Incident Update (Nov. 12, 13 and 14, 2026) (14 Kasım 2026)
- BitGo: Unocoin Security Incident: What Happened and Why Wallet Controls Matter (13 Kasım 2026)
- CryptoSlate: Unocoin halts all services after hackers bypass BitGo freeze (14 Kasım 2026)
- crypto.news: BitGo denies breach as Unocoin transfers used client-held keys (13 Kasım 2026)
Kaynak başlıkları özgün dillerinde verilmiştir.